
AANGEPASTE FRAMEWORKS

Aangepaste compliance framework-software, gebouwd op jouw manier

Aangepaste compliance framework-software moet zich aanpassen aan je organisatie – je niet dwingen in een starre sjabloon. Secrato laat je vereisten van standaard-frameworks, interne beleidsregels en contractuele verplichtingen in één structuur combineren, zodat teams controls in kaart kunnen brengen, bewijs opnieuw kunnen gebruiken en compliance op één plek kunnen monitoren.

FRAMEWORK FLEXIBILITEIT

Eigen compliance-frameworks die jouw realiteit weerspiegelen

Of je nu regionale standaarden, sectorale regelgeving, klantverplichtingen of interne controls aansluit, Secrato geeft je de vrijheid om een framework rond je exacte verplichtingen in te richten. Wijs eigenaren toe, verbind bewijs, monitor hiaten en werk vereisten bij zonder versnipperde spreadsheets opnieuw op te bouwen of werk over teams heen te dupliceren.

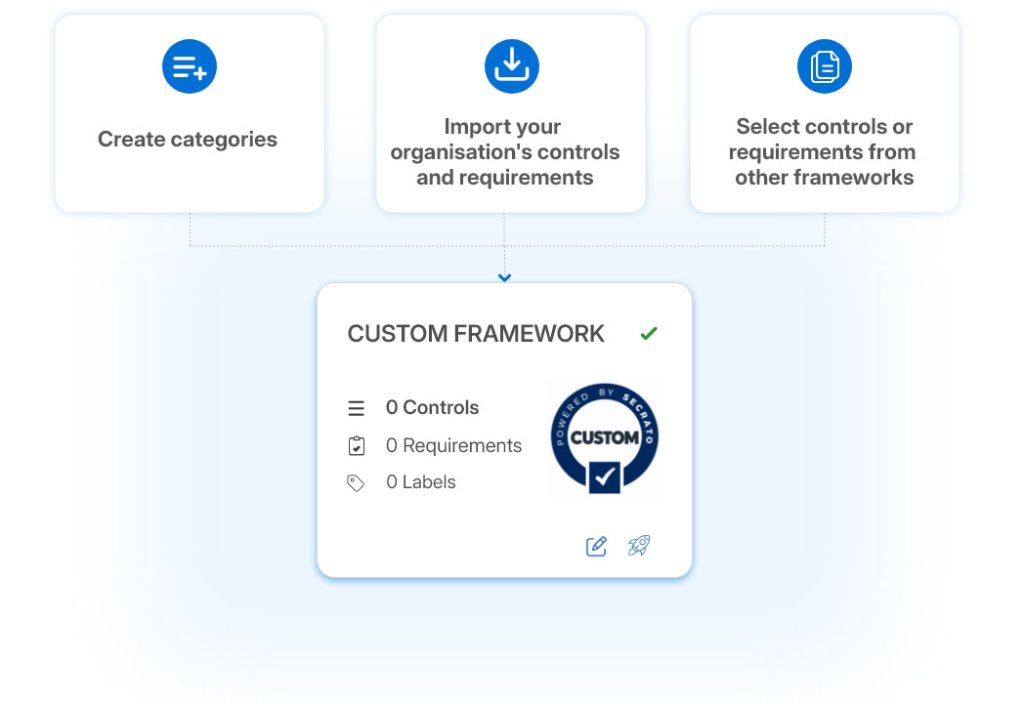
Aangepaste compliance frameworks in Secrato
HOE HET WERKT

Van je beleidsregels naar een gevolgd framework

01

BOUWEN

Combineer vereisten van erkende standaarden met interne beleidsregels en contractuele verplichtingen in één aangepast framework. Organiseer elke vereiste in een structuur die aansluit bij hoe je bedrijf werkt en wijs duidelijk eigenaarschap toe vanaf het begin.

02

BRENG IN KAART

Controls die al in een ander framework worden gevolgd, worden automatisch overgedragen. Secrato behoudt hun koppelingen naar eigenaren en bewijs, zodat teams gedeelde vereisten eenmaal in kaart kunnen brengen en dubbel werk over standaarden heen kunnen voorkomen.

03

MONITOREN

Volg status, bewijs, hiaten en eigenaarschap voor je aangepaste framework in real time. Gebruik hetzelfde register en de audittrail als elk standaardframework, met duidelijke voortgang voor teams en stakeholders.

FRAMEWORK-DEKKING

Werk met meerdere frameworks zonder extra werk

Regelgeving en assurance-vereisten overlappen steeds meer. Secrato helpt teams die verbindingen in kaart te brengen, controls en ondersteunend bewijs opnieuw te gebruiken, en dekking over frameworks heen te begrijpen zonder dezelfde compliance-werkzaamheden telkens opnieuw uit te voeren. Wanneer een vereiste verandert, kun je het effect ervan zien over gerelateerde frameworks en herstel richten waar het het meest uitmaakt.

EU-DATASOEVEREINITEIT

GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Belgisch datacentrum, binnen het juridische en regelgevende kader van de EU.

België · EU

Veelgestelde vragen

Kan ik vereisten van meer dan één standaardframework combineren?

Ja. Je kunt controls van elke combinatie van standaardframeworks en je eigen interne beleidsregels in één aangepast framework samenstellen. Vereisten uit verschillende bronnen zitten samen in één structuur, waardoor je één plek hebt om ze te beheren in plaats van aparte trackers.

Ze worden automatisch overgedragen. Als een control al voor NIS2 of ISO/IEC 27001 in kaart is gebracht, gebruikt Secrato het opnieuw in je aangepaste framework in plaats van je te vragen het opnieuw in kaart te brengen. Elke control blijft gekoppeld aan zijn bewijs, wat betekent dat niets wordt gedupliceerd en niets twee keer in kaart wordt gebracht.

Ja. Eenmaal gebouwd, gedraagt je aangepaste framework zich als elk ander item in het register, met dezelfde real-time status, zichtbaarheid van hiaten en audittrail. Elk element blijft in kaart gebracht, traceerbaar en controleerbaar binnen dezelfde geïntegreerde omgeving.

Klaar om je eigen framework te bouwen?

Vraag een demo aan en we laten je zien hoe je je beleidsregels in een aangepast framework kunt combineren.

Secrato
