
Auditcentrum: interne en externe audits op één plek
Neem auditklare beoordelingen in review zonder auditors los te koppelen van de controls en het bewijs dat ze moeten evalueren. Het Auditcentrum brengt review, bevindingen en conclusies in dezelfde omgeving, zodat je gemakkelijker kunt zien hoe de audit is verlopen.
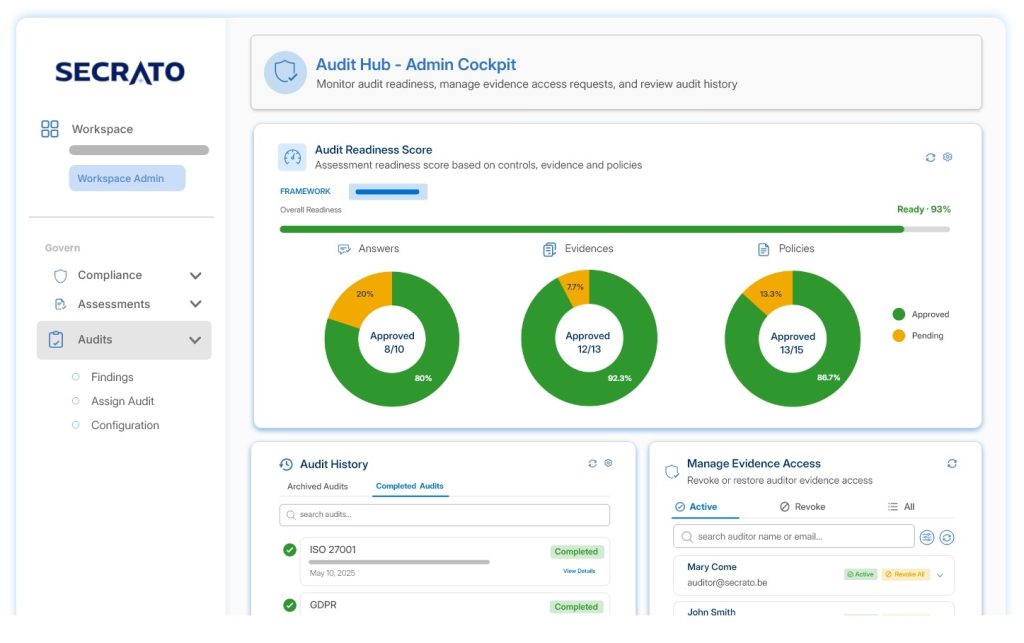
Audits mogen geen tweede versie van het complianceprogramma creëren
Zodra een audit begint, worden bewijs, reviewopmerkingen, bevindingen en beslissingen vaak in een apart proces getrokken, los van de controls die worden onderzocht. Teams besteden tijd aan het opsporen van informatie en het afstemmen van wat is beoordeeld, wat is geconcludeerd en wat nog actie vereist – om bij de volgende audit grotendeels hetzelfde werk opnieuw te doen.
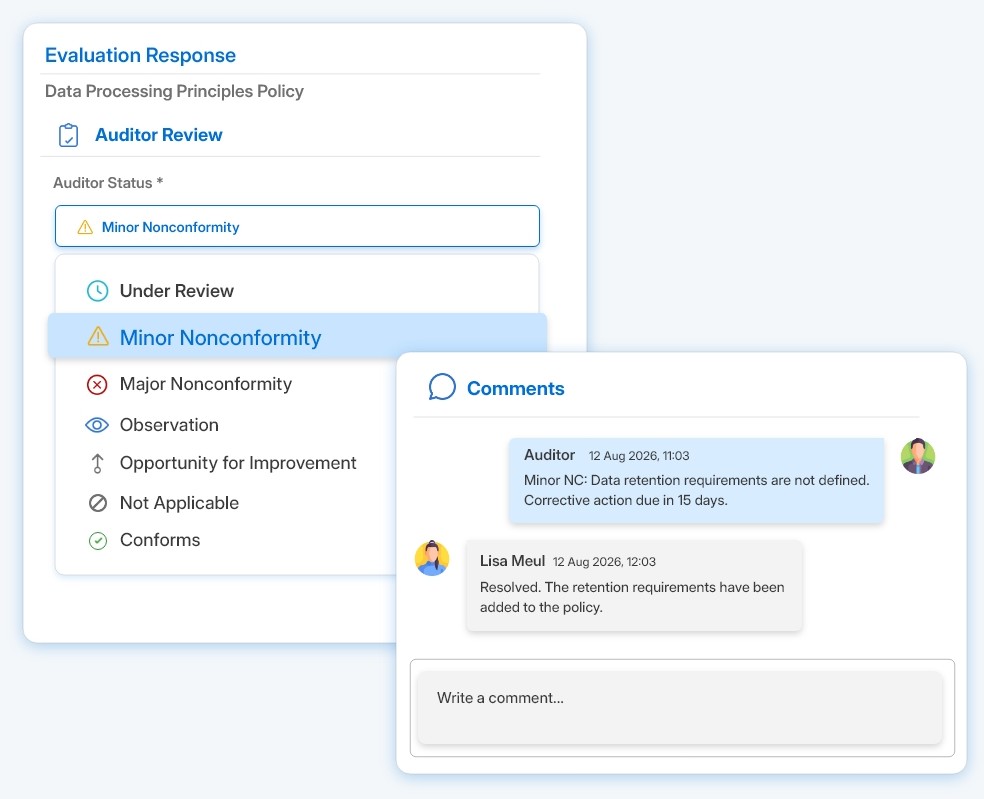
Maak elke conclusie traceerbaar
Auditors beoordelen de controls in scope en leggen per control een oordeel vast, met onderbouwing waar het oordeel dat vereist. Eén oordeel sluit het item af, en de onderbouwing blijft eraan gekoppeld.
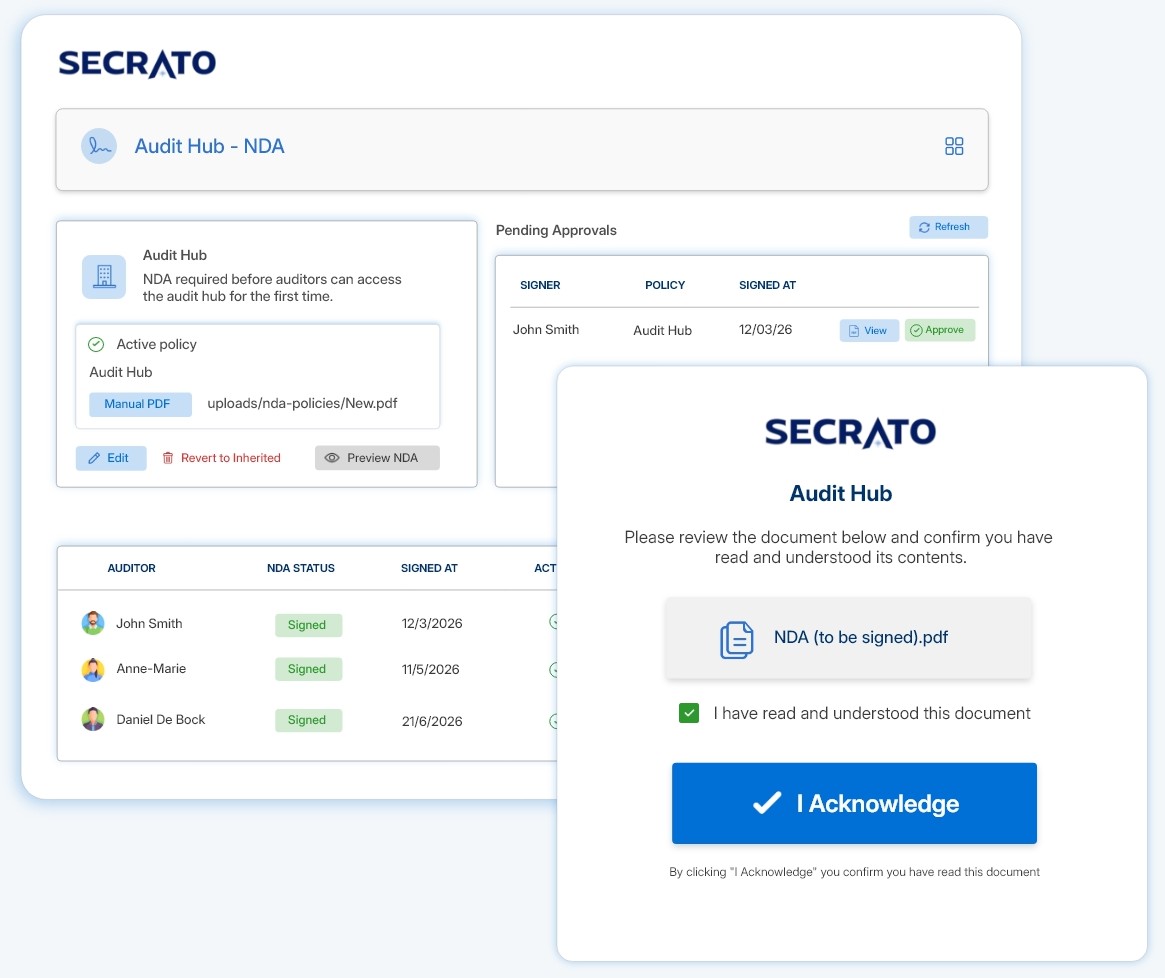
Bescherm gevoelige informatie vóór review
Vereis dat externe auditors een NDA accepteren voordat gevoelige auditinformatie beschikbaar wordt gesteld. Zo is vertrouwelijkheid ingebouwd in het toegangsproces in plaats van apart beheerd.
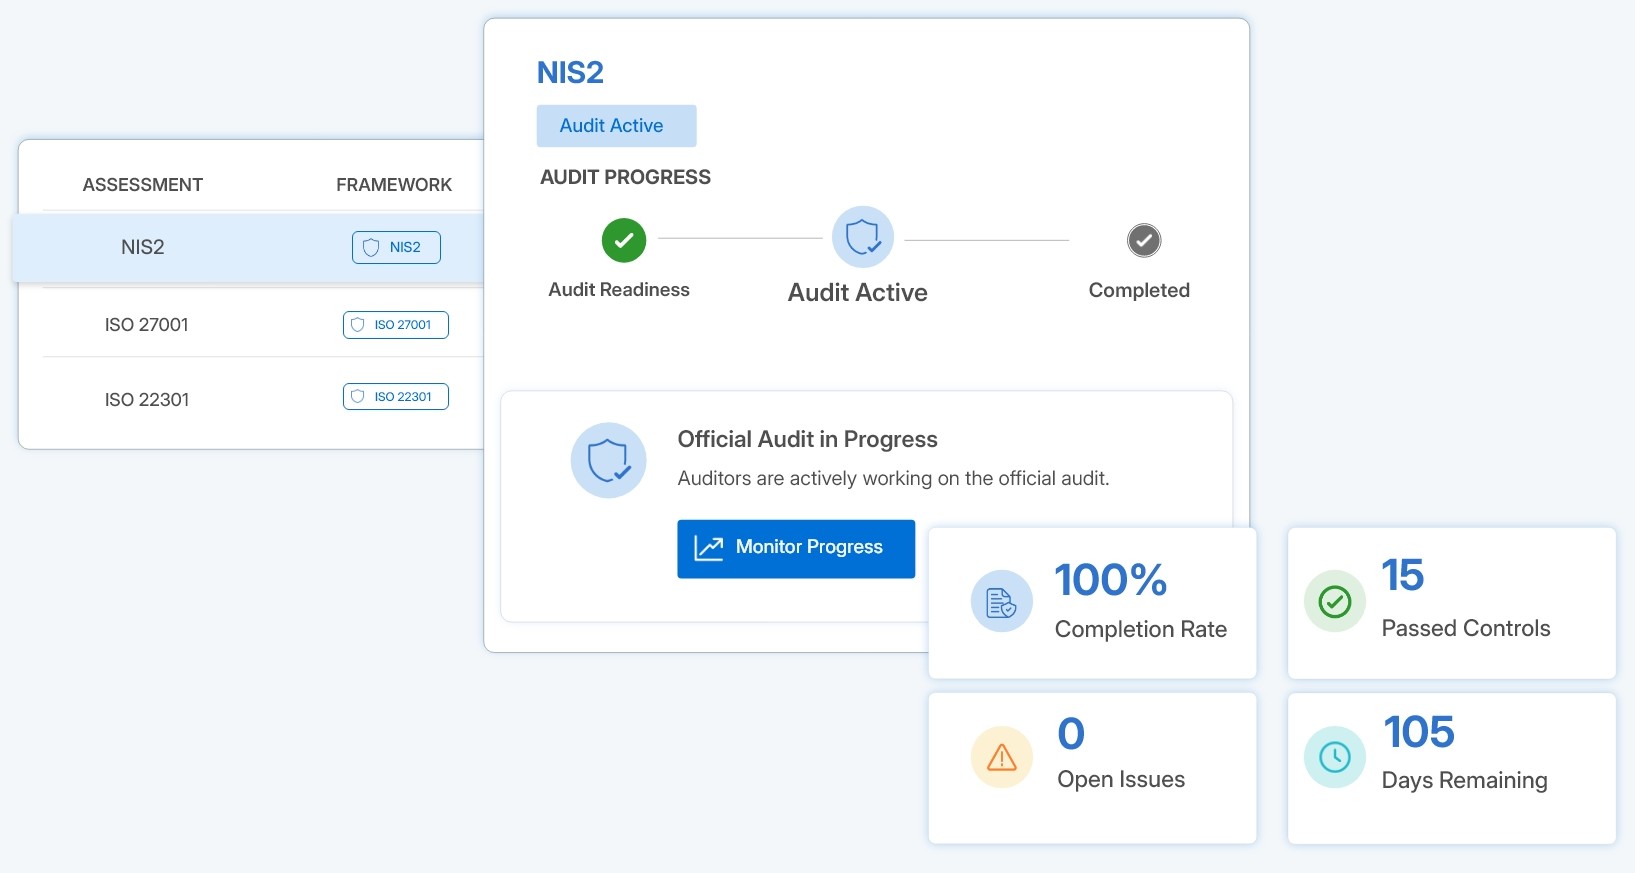
Behoud controle van review tot ondertekening
Beheer de audit van pre-audit via actieve review tot voltooiing, met bewijs georganiseerd rond het werk dat wordt beoordeeld. Op rollen gebaseerde toegang ondersteunt interne en externe auditors terwijl het definitieve auditverslag en de conclusie op het platform blijven.
Ingebouwd in het Auditcentrum
Laat een oordeel doorwerken
Pas oordelen toe op gerelateerde audititems waar passend, terwijl non-conformiteiten op het niveau kunnen worden geïdentificeerd dat aandacht nodig heeft.
Houd commentaar in één thread
Houd commentaar op een audititem in één thread en leg aanbevelingen vast in een auditornotitie, zodat de basis van beoordeling gemakkelijker te volgen is.
Houd lopend werk zichtbaar
Maak items die wachten op beoordeling of actie zichtbaar voor auditors en control-eigenaren, ondersteund door e-mails en activiteitsmeldingen.
Werk samen waar de bevinding optreedt
Gebruik opmerkingen in threads, zodat vragen en vervolgacties verbonden blijven met het item dat wordt beoordeeld.
Zet bevindingen om in corrigerende maatregelen
Registreer corrigerende maatregelen en volg de opvolging, zodat problemen van beoordeling naar actie met een duidelijke eigenaar gaan.
Volg gereedheid terwijl de audit vordert
Volg voortgang en auditgereedheid op beoordelingsniveau terwijl het werk de review doorloopt.
Het Auditcentrum werkt samen met de rest van Secrato, niet ernaast. Wat in review gaat, blijft voor, tijdens en na verbonden met het bredere platform.
Compliance-engine
Beoordeel de gereedheid ten opzichte van dezelfde controls die je organisatie dagelijks beheert.
Bewijsbeheer
Houd ondersteunend bewijs en beleid verbonden met de controls die je beoordeelt.
Risicobeheer
Houd auditbevindingen en gerelateerde risicoactiviteit verbonden met de controls waar ze betrekking op hebben.
Dashboards & rapportage
Volg auditgereedheid en voortgang met dezelfde onderliggende records.
Uniforme controlebibliotheek
Voer beoordelingen uit op basis van de gedeelde controlstructuur die in Secrato wordt gebruikt.
Breng verschillende frameworks in één auditomgeving samen
Het Auditcentrum ondersteunt auditactiviteit binnen de frameworkdekking van Secrato met controls die via de Uniforme controlebibliotheek zijn gekoppeld. Waar frameworks controls delen, kan hetzelfde ondersteunende werk beschikbaar blijven voor beoordeling in plaats van apart voor elke verplichting te worden voorbereid.
+ Meer en groeiend
GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Belgisch datacentrum, binnen het juridische en regelgevende kader van de EU.
België · EU
Veelgestelde vragen
Kunnen externe auditors in Secrato werken zonder alles te zien?
Toegang is op rollen gebaseerd, zodat externe deelnemers kunnen worden beperkt tot de informatie die nodig is voor hun werk, in plaats van onbeperkte toegang tot de omgeving te krijgen.
Kan een audit starten vanuit werk dat we al in Secrato hebben voorbereid?
Ja. Een beoordeling die auditklaar is, kan worden voortgezet voor auditor-toewijzing, zodat de audit voortbouwt op het reeds voorbereide werk in plaats van met een geïsoleerd record te beginnen.
Wat blijft geregistreerd nadat een audit is afgerond?
Het record van wat is beoordeeld en geconcludeerd blijft in Secrato, zodat het audit-resultaat verbonden blijft met het werk erachter, in plaats van dat de geschiedenis later moet worden gereconstrueerd.
Houd de audit verbonden van beoordeling tot conclusie
Gereedheid die op één plek wordt onderhouden, houdt beter stand onder die controle dan gereedheid die voor elke audit opnieuw wordt samengesteld. Plan een demo om het Auditcentrum met je eigen controls en bewijs door te lopen.
