
NIS2 voor ziekenhuizen, labs, farmabedrijven en fabrikanten van medische apparaten
Zorgverleners, EU-referentielaboratoria, farmaceutisch onderzoek en productie, en fabrikanten van kritieke medische apparaten staan vermeld als zeer kritiek onder NIS2. Ze verwerken de meest gevoelige persoonsgegevens en kunnen zich langdurige uitval niet veroorloven.
Kort gezegd: Gezondheidszorg is een sector in Bijlage I onder NIS2. Grote ziekenhuizen, laboratoria en farmaceutische bedrijven zijn meestal essentiële entiteiten, en middelgrote belangrijke. Secrato koppelt de NIS2-maatregelen aan klinische en bedrijfssystemen, houdt incidentregisters klaar voor de vroegtijdige waarschuwing van 24 uur, en brengt NIS2, CyFun®, ISO/IEC 27001 en AVG in kaart naar één controleset, gehost in België.
Gezondheidszorg: een zeer kritieke sector
De gezondheidssector onder NIS2 dekt aanbieders van gezondheidszorg, EU-referentielaboratoria, entiteiten die onderzoeks- en ontwikkelingswerkzaamheden voor geneesmiddelen uitvoeren, fabrikanten van basisgeneesmiddelen en bereidingen, en fabrikanten van medische hulpmiddelen die als kritiek worden beschouwd tijdens een noodsituatie op het gebied van volksgezondheid. Grote entiteiten zijn over het algemeen essentieel en worden onderworpen aan proactief toezicht; in België omvat dit een verplichte conformiteitsbeoordeling. Controleer je scope →
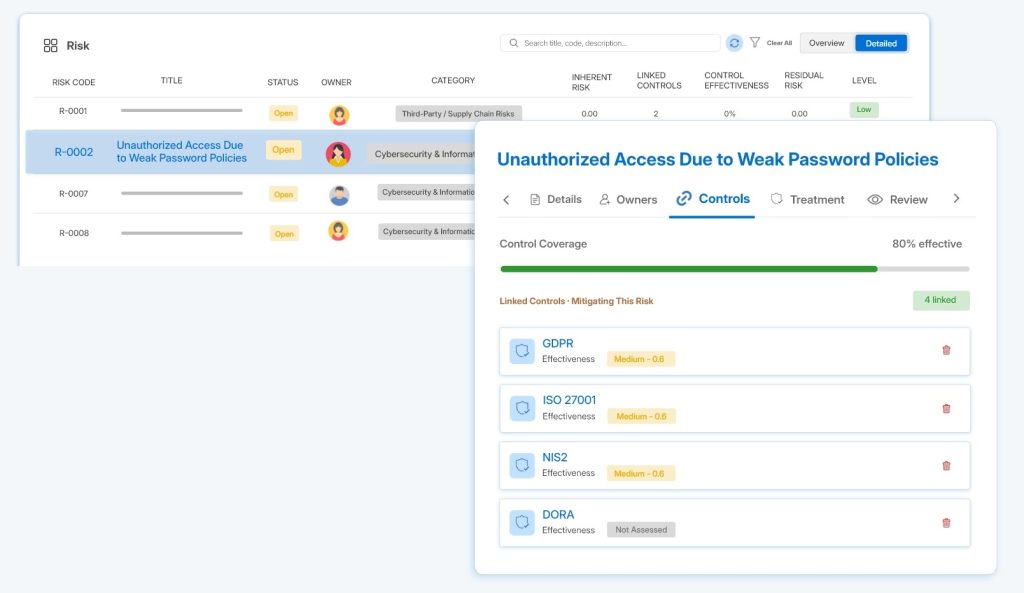
Houd patiëntenzorg en compliance op dezelfde lijn
Risico's gekoppeld aan de systemen waarvan zorg afhangt
Registreer de systemen waarvan zorg en productie afhangen, zoals patiëntendossiers, labsystemen, beeldvorming en aangesloten apparaten, en koppel elk ervan aan de bijbehorende risico's, controls, eigenaren en leveranciers.
Rapporteer binnen 24 uur zonder het spoor bijster te raken
Houd incidentregisters gekoppeld aan de getroffen systemen, controles en bewijs, zodat de vroegtijdige waarschuwing, de 72-uursmededeling en het eindrapport op dezelfde feiten zijn gebaseerd, en de AVG-klok parallel loopt.
AVG en NIS2 uit één record
Bijzondere categorieën persoonsgegevens, zoals gezondheidsgegevens, hebben sterke waarborgen nodig onder de AVG. Koppel AVG en NIS2 aan gedeelde controls zoals toegangsbeheer, logging en leveranciersveiligheid, en bewijs ze eenmaal.
GEMAAKT IN BELGIË

Wat geldt voor de gezondheidszorg in België en Nederland
Belgische ziekenhuizen en gezondheidsbedrijven registreren zich bij de CCB en gebruiken doorgaans CyFun® of ISO/IEC 27001 om de NIS2-maatregelen aan te tonen; essentiële entiteiten hebben een regelmatige conformiteitsbeoordeling nodig. Nederlandse gezondheidszorgorganisaties in scope registreren zich bij de NCSC onder de Cyberbeveiligingswet. Fabrikanten van medische hulpmiddelen volgen ook de cyberbeveiligingsvereisten van de Verordening medische hulpmiddelen voor hun producten.
Secrato verwerkt alle GRC-gegevens in een Tier IV-datacentrum in Antwerpen, onder EU-wetgeving. Bereid je team voor met de gratis tabletop exercise kit en het draaiboek voor incidentrapportage.
Veelgestelde vragen
Zijn ziekenhuizen essentiële of belangrijke entiteiten onder NIS2?
Zorgverleners staan in Bijlage I, de sectoren van hoge kriticaliteit. Een groot ziekenhuis (250 of meer personeelsleden, of omzet boven € 50 miljoen en balanstotaal boven € 43 miljoen) is over het algemeen een essentiële entiteit; een middelgrote zorgverlener is over het algemeen een belangrijke entiteit, tenzij de autoriteit het als essentieel aanwijst.
Vallen farmabedrijven onder NIS2?
Ja. Onderzoeks- en ontwikkelingswerkzaamheden voor geneesmiddelen en de vervaardiging van farmaceutische basisproducten en -preparaten maken deel uit van de NIS2-gezondheidssector, voor entiteiten die minstens middelgroot zijn.
Hoe overlappen NIS2 en AVG in healthcare?
Een cyberincident met patiëntgegevens kan zowel de NIS2-rapportageklok (24 uur, 72 uur, één maand) als de AVG-meldingsplicht (72 uur) activeren. Veel waarborgen overlappen, dus Secrato koppelt beide aan dezelfde controls en houdt één incidentrecord.
Waar worden onze gegevens gehost?
Alle GRC-gegevens in Secrato worden verwerkt op zelfbeheerde infrastructuur in een Tier IV-datacentrum in Antwerpen, België, onder EU-wetgeving. Zie sovereign enterprise security.
Zo ondersteunt Secrato je NIS2-programma in de zorg
Laat ons je locaties, systemen en frameworks zien, en we koppelen ze aan NIS2 en AVG op één plek.
