





SOC 2

SOC 2®-gereedheid die je auditor kan volgen

Een SOC 2®-onderzoek rapporteert hoe de controls van een dienstverlener voldoen aan de AICPA Trust Services Criteria voor beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy. Secrato houdt je controls, eigenaren en bewijs verbonden met elk criterium, zodat Type 1- en Type 2-rapporten zijn opgebouwd uit records, niet uit een haastige laatste-minuutpoging.

Kort gezegd: Secrato helpt dienstverleners zich voor te bereiden op SOC 2. Kies de Trust Services Categories die in scope vallen, waarbij beveiliging altijd inbegrepen is, wijs de criteria en aandachtspunten toe aan je controls, verzamel bewijs over de observatieperiode voor een Type 2-rapport, en houd de systeembeschrijving, uitzonderingen en auditorverzoeken klaar voor je CPA-kantoor.

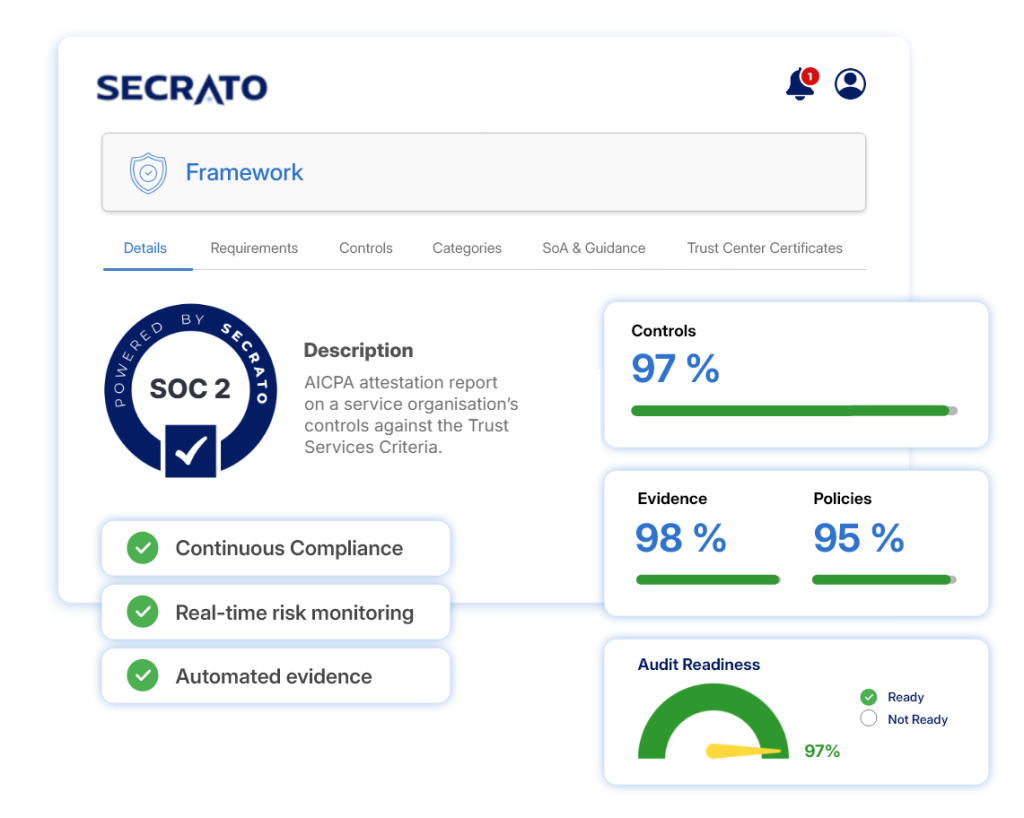
SOC 2-compliance in Secrato
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
TRUST SERVICES CRITERIA

Wijs elk criterium toe aan de controls die eraan voldoen

Breng de gemeenschappelijke criteria voor beveiliging en eventuele aanvullende categorieën in scope, en verbind elk criterium en zijn aandachtspunten met controls, eigenaren en beleid. Bekijk waar de dekking volledig is en waar ontwerphiaten blijven.

  • Selecteer de categorieën die in scope vallen.
  • Wijs criteria en aandachtspunten toe aan controls.
  • Wijs een eigenaar toe aan elke control.
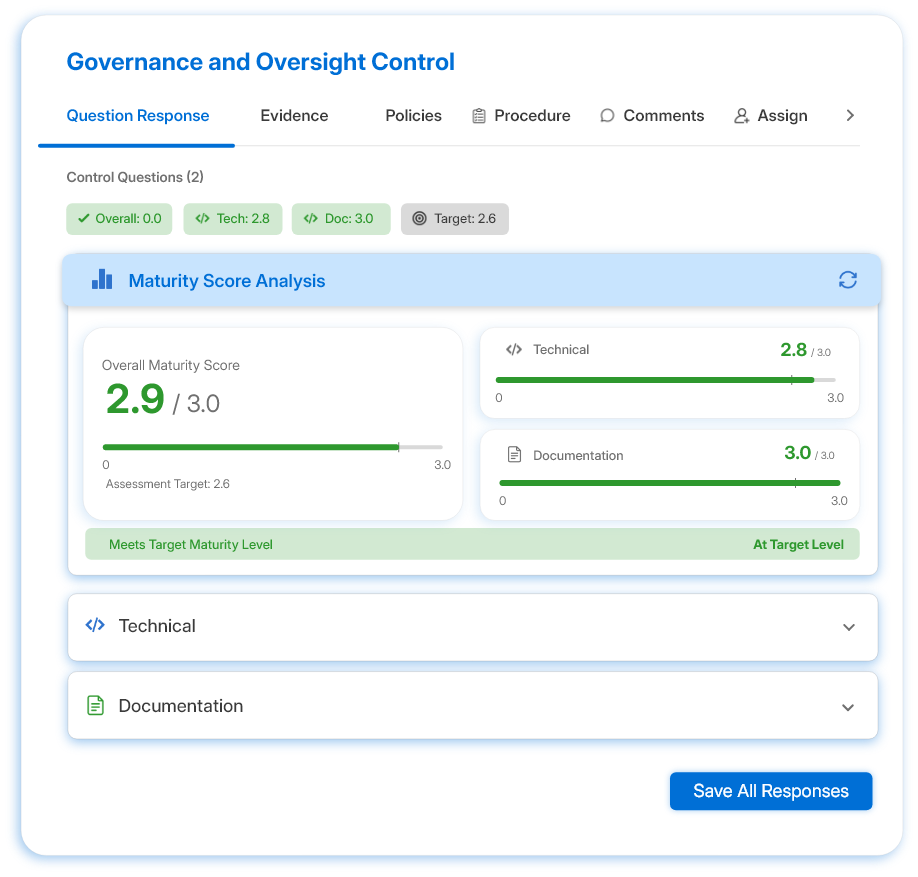
Secrato-platform: Volwassenheidsscore
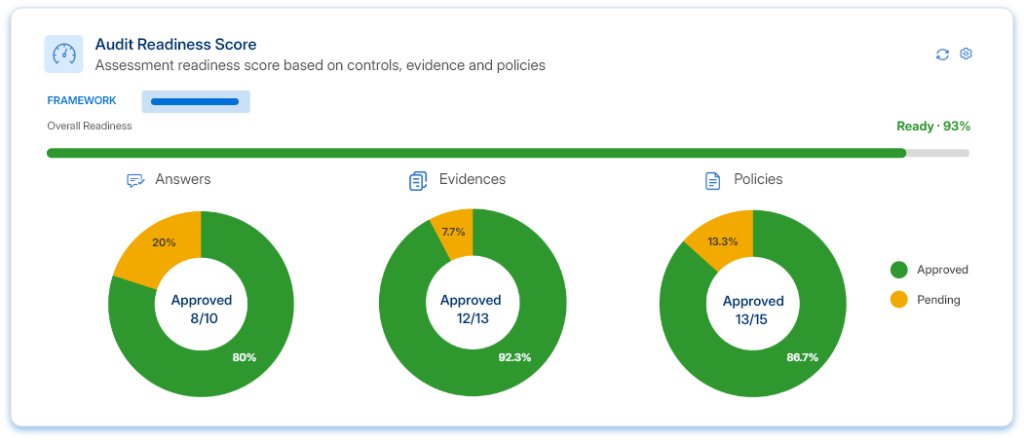
Secrato-platform: auditgereedheidsscore
OPERATIONELE EFFECTIVITEIT

Verzamel bewijs over de hele observatieperiode

Een Type 2-rapport test of controls effectief hebben gewerkt over een periode, meestal drie tot twaalf maanden. Plan terugkerende bewijzen in, volg gemiste runs op en documenteer uitzonderingen en herstel voordat de auditor ze steekproefsgewijs controleert.

  • Plan terugkerende bewijzen per control in.
  • Markeer ontbrekende bewijs en uitzonderingen vroeg.
  • Houd herstel gekoppeld aan de control.
Secrato-platform: auditgereedheidsscore
AUDITSSAMENWERKING

Eén werkplek voor je SOC 2-auditor

Deel de systeembeschrijving, controlematrix en bewijzen met je auditor via gestructureerde toegang. Volg verzoeken en bevindingen op, en houd reacties van het management gekoppeld aan de controls waar ze betrekking op hebben.

  • Bereid de systeembeschrijving en controlematrix voor.
  • Volg auditorverzoeken en bevindingen op.
  • Deel het eindrapport via je Trustcenter.
Secrato-platform: Controlekoppeling
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato SOC 2 ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere SOC 2-programma.

Verbind controls en vereisten over frameworks heen om gedeelde dekking te identificeren en dubbel beoordelingswerk te verminderen.

Houd risico's verbonden met de controls en het bewijs achter hun behandeling, met zicht op eigenaarschap en restblootstelling.

Breng bewijs samen, controleer de gereedheid van controls en beheer bevindingen, met gestructureerde toegang voor beoordelaars waar passend.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Verbind interne en externe systemen via API's en integraties om bewijsverzameling te ondersteunen en handmatig zoeken te verminderen.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

De Trust Services Criteria overlappen sterk met ISO/IEC 27001 en NIST CSF 2.0, wat aanzienlijke mogelijkheden biedt om bestaande controls en bewijs opnieuw te gebruiken. De Uniforme controlebibliotheek koppelt gedeelde controls over frameworks, zodat teams kunnen zien waar bestaand werk al bijdraagt aan SOC 2, terwijl duidelijk blijft dat de koppeling overeenkomst aangeeft, niet gelijkwaardigheid.

Veelgestelde vragen over SOC 2-compliancesoftware

Wat is SOC 2?

SOC 2® is een onderzoek onder AICPA-attestatiestandaarden waarin een onafhankelijk CPA-kantoor verslag uitbrengt over de controles van een dienstverlener die relevant zijn voor beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid of privacy. De criteria zijn de 2017 Trust Services Criteria, met aandachtspunten herzien in 2022. Het resultaat is een rapport voor klanten en hun auditors, geen certificaat.

Een Type 1-rapport behandelt de beschrijving van het systeem en de geschiktheid van het ontwerp van controls op een specifieke datum. Een Type 2-rapport behandelt ook of die controls effectief hebben gewerkt gedurende een periode, meestal drie tot twaalf maanden, en is het rapport dat de meeste klanten vragen.

Secrato koppelt de Trust Services Criteria aan controls, eigenaren en beleid, plant en verzamelt bewijs over de observatieperiode, en volgt uitzonderingen en auditorverzoeken op. Werk dat je al hebt gedaan voor ISO/IEC 27001 telt waar controls overeenkomen, en het eindrapport kan met klanten worden gedeeld via het Trustcenter.

Beveiliging, gedekt door de gemeenschappelijke criteria, maakt deel uit van elk SOC 2-onderzoek. Beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy zijn optioneel en worden toegevoegd wanneer ze van belang zijn voor de diensten die je levert en de toezeggingen die je aan klanten doet.

Houd je SOC 2-gereedheid in beweging

SOC 2 is geen eenmalig project: controls, bewijs en uitzonderingen blijven tussen rapporten in beweging. Zie hoe Secrato dat werk verbonden houdt en je team een duidelijk beeld geeft van de gereedheid voordat je auditor ernaar vraagt.

Secrato
