





RECYF

ReCyF-compliance voor NIS2 in Frankrijk, doelstelling per doelstelling

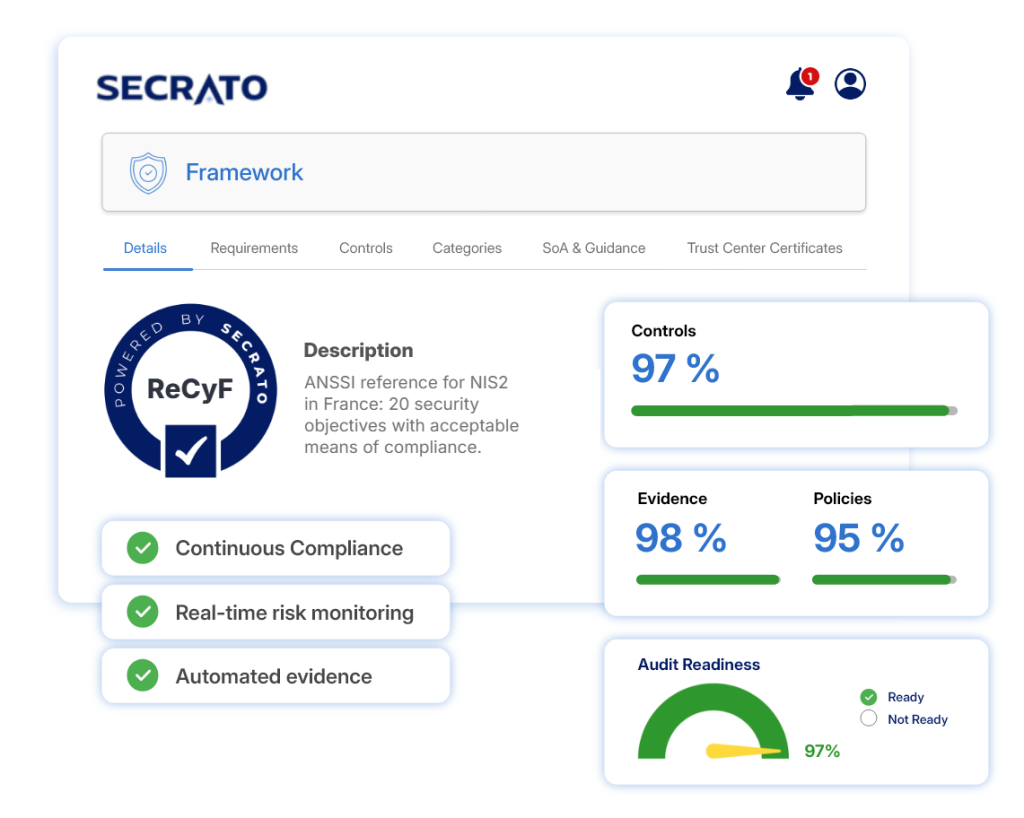
ReCyF, de Référentiel Cyber France, is de referentie van ANSSI voor de beveiligingsdoelstellingen die essentiële en belangrijke entiteiten moeten bereiken in het kader van de NIS2-omzetting van Frankrijk. Secrato houdt elke doelstelling, de aanvaardbare nalevingsmiddelen en je bewijs verbonden, zodat je ANSSI kunt laten zien waar je staat.

Kort gezegd: Secrato helpt Franse organisaties zich voor te bereiden op NIS2 met ReCyF. Controleer of je een essentiële of belangrijke entiteit bent, registreer je vooraf via MonEspaceNIS2, werk de 15 beveiligingsdoelstellingen door die voor elke entiteit gelden en de 5 aanvullende doelstellingen voor essentiële entiteiten, en zorg dat je significante incidenten binnen 24 uur, 72 uur en één maand aan ANSSI kunt melden.

ReCyF-compliance in Secrato
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
BEVEILIGINGSDOELSTELLINGEN

Werk elke doelstelling en de nalevingsmiddelen ervan door

Zet de ReCyF-beveiligingsdoelstellingen om in beheerde controls, van governance en de inventaris van informatiesystemen tot toegangsbeheer, incidentrespons en continuïteit. Zie welke aanvaardbare nalevingsmiddelen aanwezig zijn en waar actie nog nodig is.

  • Wijs de 20 doelstellingen toe aan controls en eigenaren.
  • Volg elk aanvaardbaar nalevingsmiddel.
  • Scheid de 5 doelstellingen voor essentiële entiteiten.
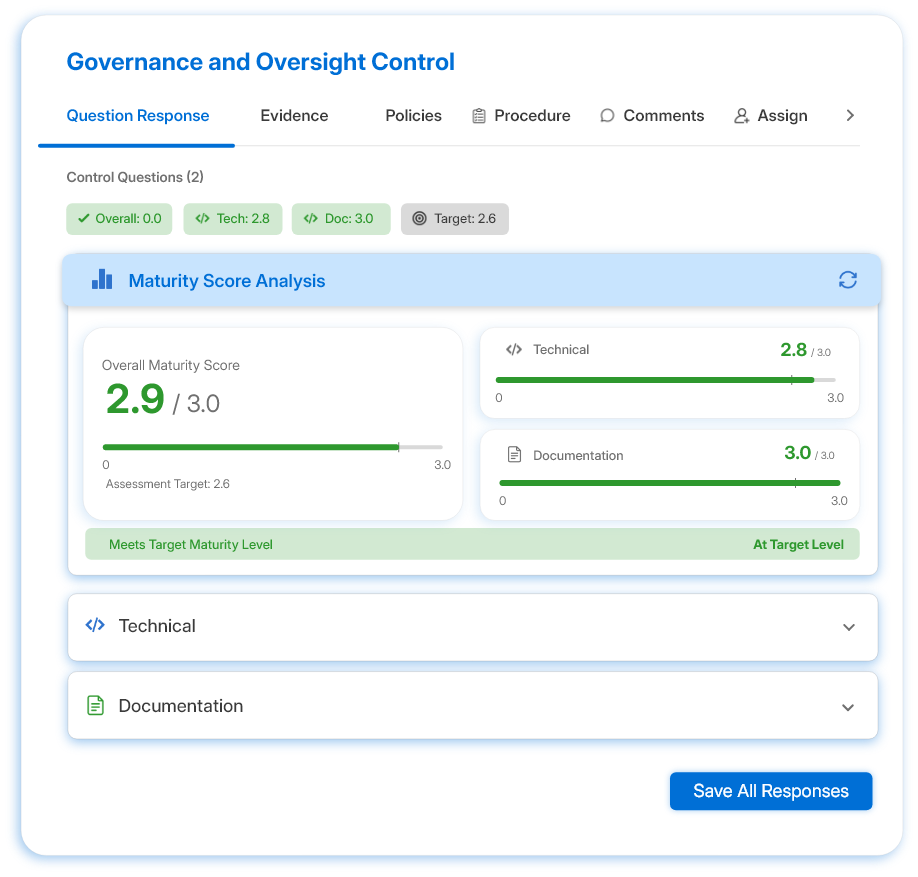
Secrato-platform: Volwassenheidsscore
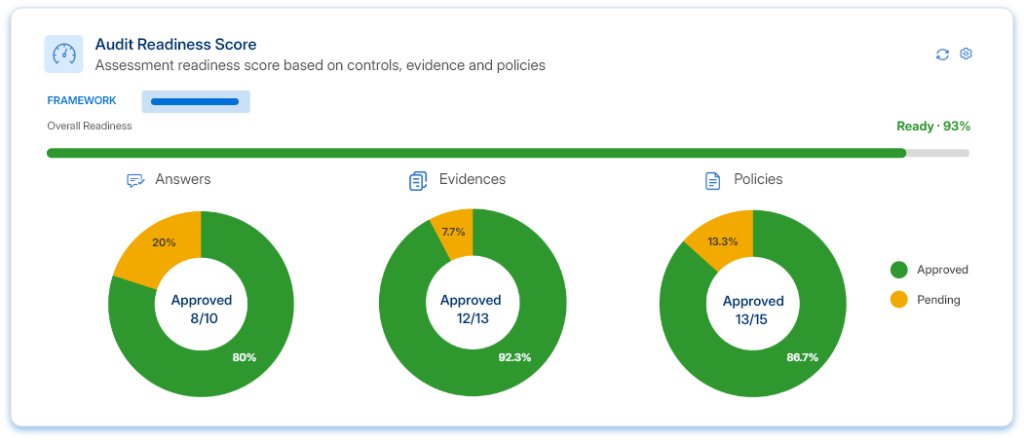
Secrato-platform: auditgereedheidsscore
INCIDENTMELDING

Zorg ervoor dat je significante incidenten aan ANSSI kunt melden

Registreer incidenten, beoordeel of ze significant zijn en houd de meldingsklok in het oog. Bereid de initiële waarschuwing, de incidentmelding en het eindrapport met feiten, impact en maatregelen op één plek voor.

  • Volg de termijnen van 24 uur, 72 uur en één maand.
  • Zorg dat incidentfeiten, impact en maatregelen bij elkaar blijven.
  • Bewaar een registratie van wat werd gemeld en wanneer.
Secrato-platform: auditgereedheidsscore
RISICO EN GOVERNANCE

Stuur beveiliging met risico, governance en audit

ReCyF vraagt van elke entiteit een governance-framework voor beveiliging, en essentiële entiteiten hebben ook een op risico gebaseerde benadering en regelmatige audits van hun informatiesystemen nodig. Koppel risico's, beslissingen en auditbevindingen aan de doelstellingen die ze beïnvloeden, zodat het management kan volgen hoe beveiliging wordt gestuurd.

  • Koppel doelstellingen aan risico's en hun behandeling.
  • Registreer governance-beslissingen en beoordelingen.
  • Volg auditbevindingen tot afronding.
Secrato-platform: Controlekoppeling
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato ReCyF ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere ReCyF-programma.

Verbind controls en vereisten over frameworks heen om gedeelde dekking te identificeren en dubbel beoordelingswerk te verminderen.

Houd risico's verbonden met de controls en het bewijs achter hun behandeling, met zicht op eigenaarschap en restblootstelling.

Breng bewijs samen, controleer de gereedheid van controls en beheer bevindingen, met gestructureerde toegang voor beoordelaars waar passend.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Verbind interne en externe systemen via API's en integraties om bewijsverzameling te ondersteunen en handmatig zoeken te verminderen.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

ReCyF bouwt voort op bestaande ANSSI-richtlijnen, zoals de Guide d'hygiène informatique, en deelt veel gemeenschappelijke grond met ISO/IEC 27001, wat aanzienlijke mogelijkheden biedt om bestaande cybersecurity-controls opnieuw te gebruiken. De Uniforme controlebibliotheek brengt gedeelde controls in kaart over frameworks heen, zodat teams kunnen zien waar bestaand werk al bijdraagt aan ReCyF, terwijl duidelijk blijft dat de koppeling correspondentie aangeeft, niet gelijkwaardigheid.

Veelgestelde vragen over ReCyF-compliancesoftware

Wat is ReCyF?

ReCyF, de Référentiel Cyber France, is de cybersecurityreferentie die ANSSI heeft gepubliceerd voor de NIS2-omzetting van Frankrijk. Het stelt 20 beveiligingsdoelstellingen vast en voor elk daarvan aanvaardbare nalevingsmiddelen die entiteiten kunnen gebruiken om aan te tonen dat zij eraan voldoen. ANSSI publiceerde versie 2,5 op 17 maart 2026 als werkdocument; een definitieve versie volgt na het wetgevingsproces en een openbare raadpleging.

Het Franse NIS2-wetsvoorstel is van toepassing op essentiële entiteiten en belangrijke entiteiten in 18 sectoren, over het algemeen middelgrote en grote organisaties, en enkele organisaties ongeacht hun grootte. Vijftien doelstellingen gelden voor elke entiteit; essentiële entiteiten moeten ook aan vijf aanvullende doelstellingen voldoen, die betrekking hebben op een risicogebaseerde aanpak, audits, veilige configuratie, beheer vanuit toegewezen resources en beveiligingsbewaking.

Secrato brengt de ReCyF-doelstellingen en aanvaardbare compliancemiddelen in kaart naar controls, eigenaren en bewijzen, houdt risico's en incidenten verbonden met de doelstellingen die eraan tegemoet komen, en volgt de rapportagedeadlines voor significante incidenten. Werk dat je al hebt gedaan voor ISO/IEC 27001 of de ANSSI-hygiënegids telt waar controls overeenkomen.

Nog niet. Het wetsvoorstel over de veerkracht van kritieke infrastructuur en de versterking van cybersecurity (projet de loi Résilience) werd in maart 2025 door de Senaat aangenomen, maar staat vanaf oktober 2026 nog in afwachting van een stemming in de Nationale Vergadering. ANSSI moedigt toekomstige essentiële entiteiten en belangrijke entiteiten aan om nu al met voorbereiding te beginnen, en ReCyF is de referentie om mee voor te bereiden.

Houd je ReCyF-gereedheid bij

ReCyF is geen eenmalig project: doelstellingen, risico's, incidenten en governance blijven in beweging. Zie hoe Secrato dat werk verbonden houdt en je team een duidelijk beeld geeft van gereedheid voordat ANSSI ernaar vraagt.

Secrato
