
Geïntegreerde GRC voor Europees vertrouwen
Secrato brengt frameworks, controls, bewijs, beleid, risico's, beoordelingen en audits samen in één beheerde omgeving. Geef teams beter inzicht, verminder dubbel werk en bouw assurance op waarop je kunt vertrouwen.
ÉÉN GEÏNTEGREERD SYSTEEM
Één plek waar frameworks, controls en bewijs verbonden blijven.
Beoordeel een control één keer en die dient als bewijs voor elk framework dat erop steunt, zodat overlappende vereisten geen dubbel werk meer opleveren.
Gefragmenteerde compliance, weer compleet.
Één architectuur. Elk onderdeel van GRC verbonden.
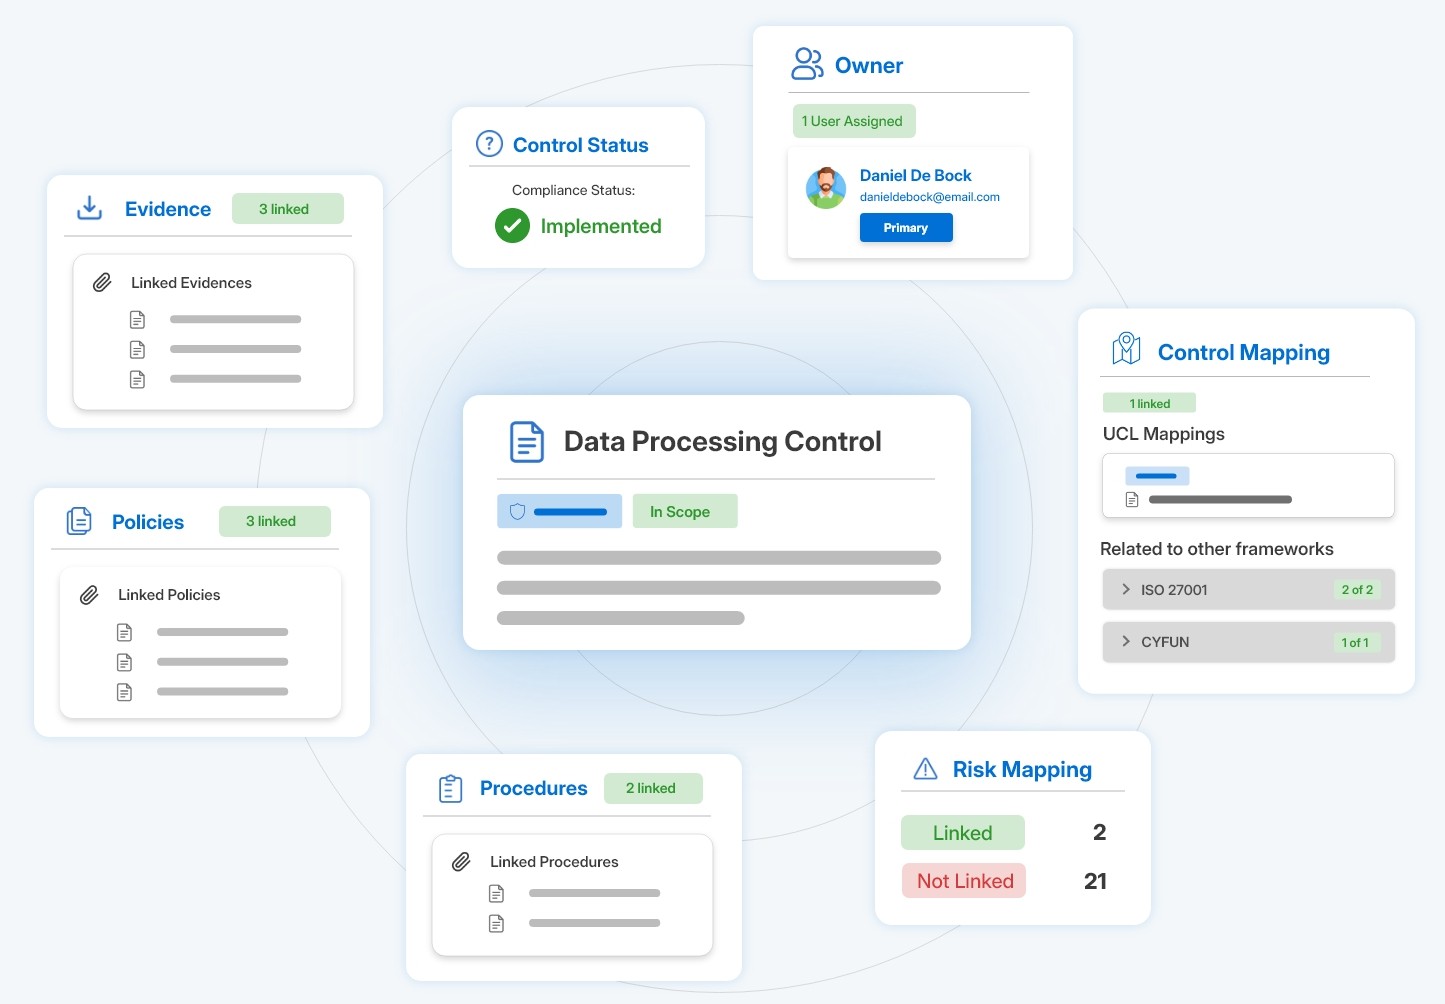
In het hart van Secrato staat de Uniforme controlebibliotheek, die vereisten over frameworks verbindt met de controls en assurance-activiteiten die ze ondersteunen.
Bouw rond gemeenschappelijke controls
Breng controls uit verschillende frameworks in een gedeelde structuur. Zie waar ze aansluiten en beheer overlappende compliancewerkzaamheden zonder elk framework apart te behandelen.
Houd context gekoppeld
Koppel controls aan bewijs, beleid, procedures, risico's, beoordelingen en audits. Houd de records die nodig zijn om compliance te begrijpen en aan te tonen met elkaar verbonden.
Bouw eenmaal. Pas breder toe.
Hergebruik controls en ondersteunende records voor overlappende vereisten. Verminder herhaald werk terwijl je duidelijke traceerbaarheid naar elk framework behoudt.
Wees klaar voordat de audit begint
Houd de controls, het bewijs, het beleid en de beoordelingen achter je assurance het hele jaar door met elkaar verbonden. Komt er een audit aan, dan is de onderliggende context al gestructureerd en makkelijker te reviewen.
Weet waar compliance staat
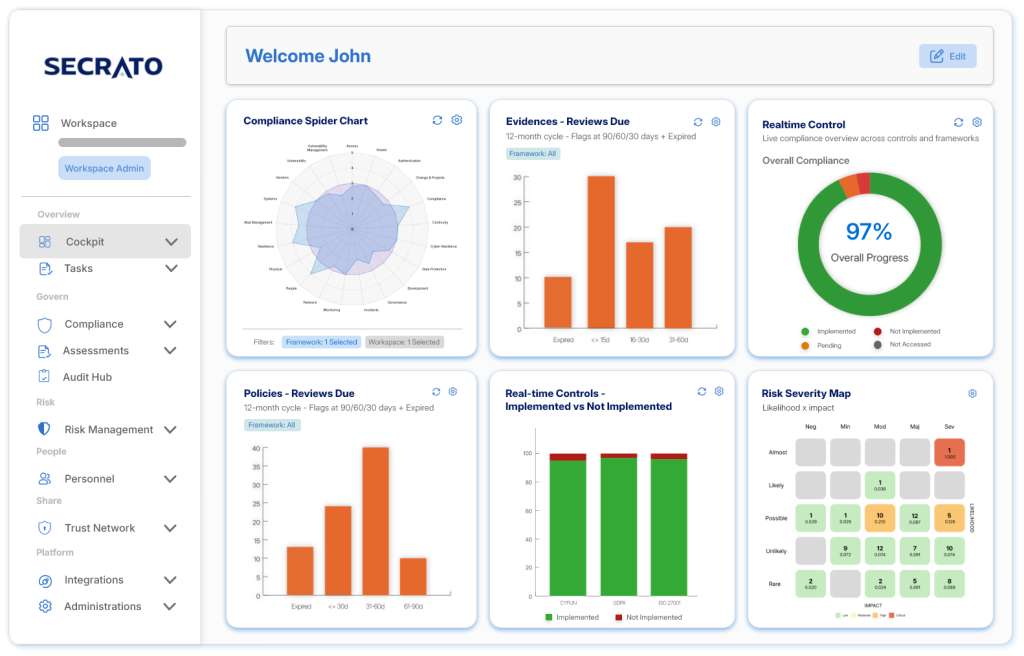
Houd controls, bewijs en beoordelingen actueel terwijl het werk vordert. Secrato geeft teams een voortdurend beeld van compliance in plaats van het beeld alleen opnieuw op te bouwen wanneer rapportage of beoordeling begint.
Bekijk wat aandacht vraagt
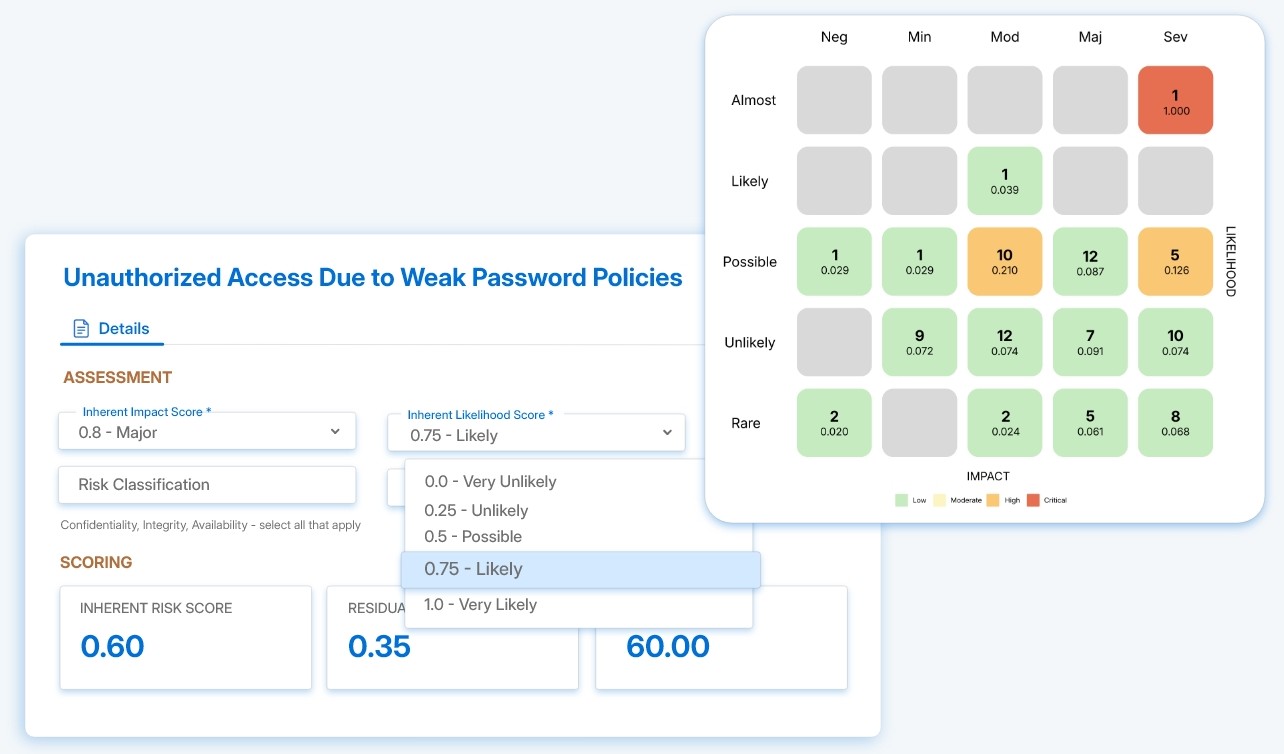
Breng activiteit over frameworks, risico's, controls en teams in een helderder organisatiebreed beeld. Secrato helpt leidinggevenden vooruitgang, hiaten en verantwoordelijkheid te begrijpen zonder op gefragmenteerde rapportage te vertrouwen.
Alles om governance te voeren en compliance aan te tonen
Secrato brengt de kerndisciplines van GRC samen, waarbij elke functionaliteit verbonden is met dezelfde onderliggende governancestructuur.
Koppeling van frameworks
Verbind controls en vereisten over de standaarden die je hanteert.
Apparaten en personeel
Houd apparaten en personen verbonden met de controls die erop van toepassing zijn.
Vertrouwensnetwerk
Presenteer geselecteerde beveiligings- en compliance-informatie aan externe belanghebbenden.
Bepaal richting centraal. Houd verantwoordelijkheid lokaal.
Secrato geeft organisaties de structuur om governance uit te voeren over entiteiten, teams en werkruimtes zonder lokaal eigenaarschap te verliezen.
Structuur in je hele organisatie
Beheer governance over werkruimten en subwerkruimten terwijl je gemeenschappelijke standaarden en zichtbaarheid op groepsniveau handhaaft.
Houd de verantwoordelijkheid waar het werk is
Laat lokale teams de controls, het bewijs en de complianceactiviteit die voor hen relevant zijn beheren, met duidelijke rollen en verantwoordelijkheid.
Zie het grotere geheel
Breng lokale records terug in een breder organisatieoverzicht zodat de leiding inzicht krijgt in voortgang, blootstelling en waar actie nodig is.
Werk met meerdere frameworks zonder extra werk
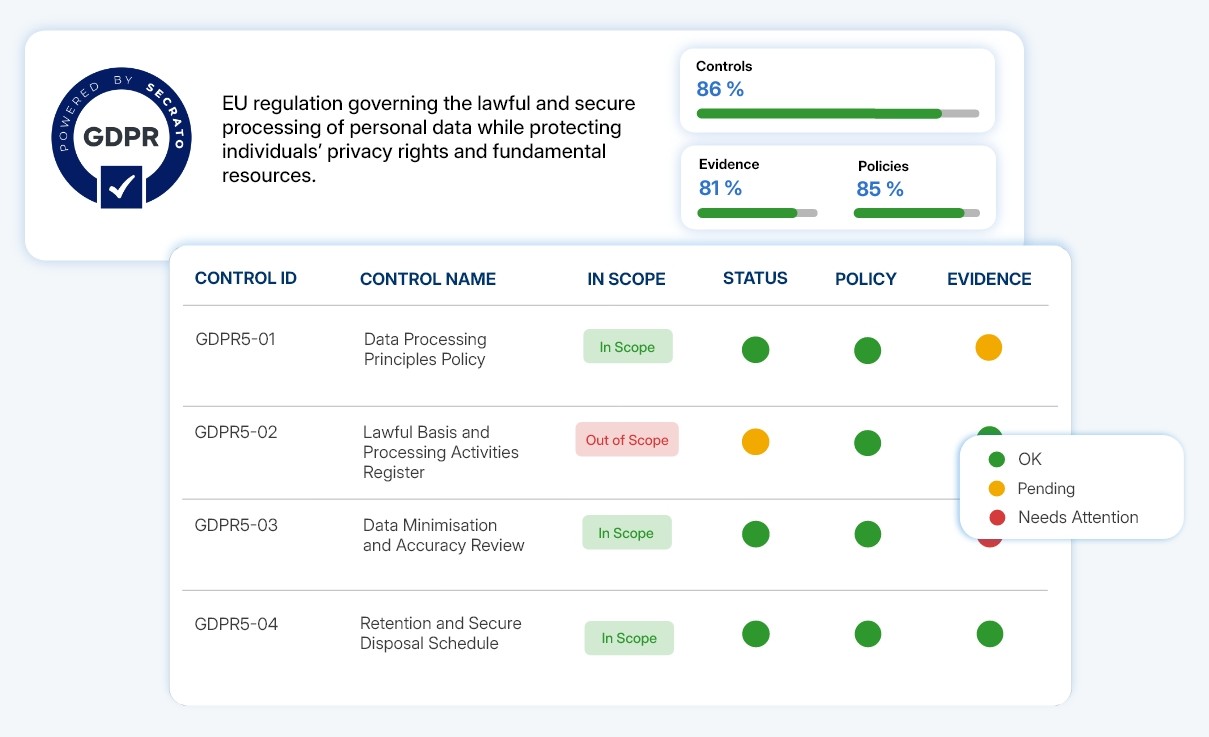
Regelgeving en assurance-vereisten overlappen steeds meer. Secrato helpt teams die verbindingen in kaart te brengen, controls en ondersteunend bewijs opnieuw te gebruiken, en dekking over frameworks heen te begrijpen zonder dezelfde compliance-werkzaamheden telkens opnieuw uit te voeren.
+ Meer en groeiend
EU-DATASOEVEREINITEIT
GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Belgisch datacentrum, binnen het juridische en regelgevende kader van de EU.
België · EU
Veelgestelde vragen
Voor wie is Secrato ontworpen?
Secrato is ontworpen voor organisaties die groeiende governance-, risico- en compliancevereisten over teams, entiteiten of frameworks beheren. Het ondersteunt compliance-, security-, risico- en auditteams en geeft het management een helderder beeld van hoe die activiteiten samenhangen.
Kan Secrato zich aanpassen aan hoe onze organisatie GRC beheert?
Ja. Secrato is ontworpen om verschillende organisatiestructuren, verantwoordelijkheden en complianceprogramma's te ondersteunen zonder elk team in een identieke opstelling te dwingen. Werkruimtes, rollen, beoordelingen en governancestructuren kunnen worden geconfigureerd rond hoe je organisatie werkt.
Hoe vermindert Secrato handmatig compliancewerk?
Secrato vermindert herhaald werk door informatie die anders apart zou worden onderhouden te verbinden, controls over overlappende vereisten opnieuw te gebruiken en ondersteunend bewijs in het complianceproces te brengen via integraties en automatisering. Teams besteden minder tijd aan het opsporen van informatie en meer tijd aan wat echt aandacht vraagt.
Kan Secrato zowel voortdurende compliance als auditvoorbereiding ondersteunen?
Ja. Complianceactiviteit, bewijs, beleid, risico's en beoordelingen blijven het hele jaar verbonden in plaats van alleen te worden samengesteld wanneer een audit nadert. Dit geeft teams een sterkere basis voor voortdurend toezicht en maakt auditvoorbereiding een voortzetting van bestaand werk in plaats van een aparte klus.
Ontdek hoe alles samenkomt
Ontdek hoe controls, bewijs, beleid, risico, beoordelingen en audit verbonden zijn over de frameworks die je organisatie moet beheren.
