
BENUTZERDEFINIERTE RAHMENWERKE

Benutzerdefinierte Compliance-Rahmenwerk-Software, nach Ihren Vorgaben

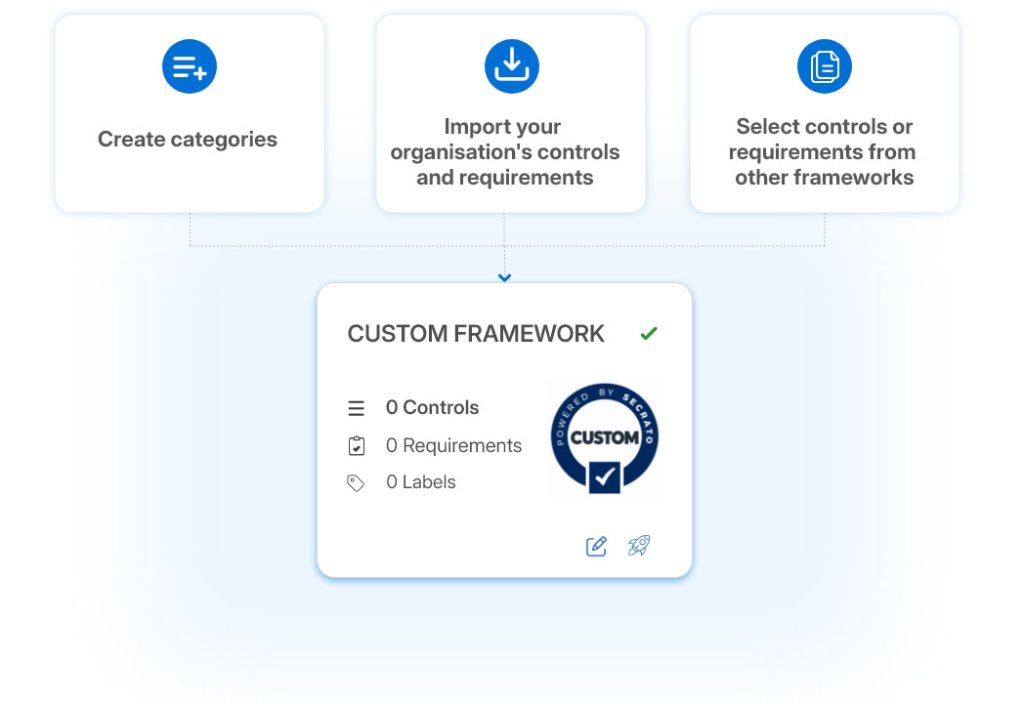
Benutzerdefinierte Compliance-Rahmenwerk-Software sollte sich Ihrer Organisation anpassen – nicht Sie in eine starre Vorlage zwingen. Secrato ermöglicht es Ihnen, Anforderungen aus Standard-Rahmenwerken, internen Richtlinien und vertraglichen Verpflichtungen in einer Struktur zu kombinieren, damit Teams Kontrollen zuordnen, Nachweise wiederverwenden und Compliance an einem Ort überwachen können.

RAHMENWERK-FLEXIBILITÄT

Eigene Compliance-Rahmenwerke, die Ihre Realität abbilden

Ob Sie regionale Standards, Branchenvorschriften, Kundenvereinbarungen oder interne Kontrollen aufeinander abstimmen – Secrato gibt Ihnen die Freiheit, ein Rahmenwerk um Ihre exakten Verpflichtungen zu definieren. Weisen Sie Verantwortliche zu, verbinden Sie Nachweise, überwachen Sie Lücken und aktualisieren Sie Anforderungen, ohne getrennte Tabellen neu aufzubauen oder Arbeit über Teams hinweg zu duplizieren.

Benutzerdefinierte Compliance-Rahmenwerke in Secrato
SO FUNKTIONIERT ES

Von Ihren Richtlinien zu einem verfolgten Rahmenwerk

01

ERSTELLEN

Kombinieren Sie Anforderungen aus anerkannten Standards mit internen Richtlinien und vertraglichen Verpflichtungen in einem benutzerdefinierten Rahmenwerk. Organisieren Sie jede Anforderung in einer Struktur, die Ihrer Geschäftstätigkeit entspricht, und weisen Sie von Anfang an klare Verantwortung zu.

02

ZUORDNEN

Kontrollen, die bereits in einem anderen Rahmenwerk verfolgt werden, werden automatisch übernommen. Secrato bewahrt ihre Verbindungen zu Verantwortlichen und Nachweisen, damit Teams gemeinsame Anforderungen einmal zuordnen und duplizierte Arbeit über Standards hinweg vermeiden können.

03

ÜBERWACHEN

Verfolgen Sie Status, Nachweise, Lücken und Verantwortung für Ihr benutzerdefiniertes Rahmenwerk in Echtzeit. Nutzen Sie das gleiche Register und Audit-Trail wie jedes Standard-Rahmenwerk, mit klarem Fortschritt für Teams und Stakeholder.

RAHMENWERK-ABDECKUNG

Rahmenwerkübergreifend arbeiten, ohne Mehraufwand

Regulatorische und Assurance-Anforderungen überschneiden sich zunehmend. Secrato hilft Teams, diese Verbindungen zu erfassen, Kontrollen und unterstützende Nachweise wiederzuverwenden und die Abdeckung über Rahmenwerke hinweg zu verstehen – ohne jedes Mal die gleiche Compliance-Arbeit von vorne zu beginnen. Wenn sich eine Anforderung ändert, sehen Sie ihre Auswirkungen auf verwandte Rahmenwerke und können die Behebung dort konzentrieren, wo sie am wichtigsten ist.

EU-DATENSOUVERÄNITÄT

GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.

Belgien · EU

Häufig gestellte Fragen

Kann ich Anforderungen aus mehr als einem Standard-Rahmenwerk kombinieren?

Ja. Sie können Kontrollen aus einer beliebigen Kombination von Standard-Rahmenwerken und Ihren eigenen internen Richtlinien in einem einzigen benutzerdefinierten Rahmenwerk zusammenstellen. Anforderungen aus verschiedenen Quellen befinden sich zusammen in einer Struktur, was Ihnen einen Ort zur Verwaltung gibt, anstatt separate Tracker zu führen.

Sie werden automatisch übernommen. Wenn eine Kontrolle bereits für NIS2 oder ISO/IEC 27001 zugeordnet ist, verwendet Secrato sie in Ihrem benutzerdefinierten Rahmenwerk wieder, anstatt Sie zu bitten, sie erneut zuzuordnen. Jede Kontrolle bleibt mit ihren Nachweisen verknüpft, was bedeutet, dass nichts dupliziert und nichts zweimal zugeordnet wird.

Ja. Nach der Erstellung verhält sich Ihr benutzerdefiniertes Rahmenwerk wie jeder andere Eintrag im Register – mit demselben Echtzeit-Status, derselben Lückentransparenz und demselben Audit-Trail. Jedes Element bleibt zugeordnet, nachverfolgbar und prüfbar innerhalb derselben einheitlichen Umgebung.

Bereit, Ihr eigenes Rahmenwerk zu erstellen?

Fordern Sie eine Demo an und wir zeigen Ihnen, wie Sie Ihre Richtlinien in ein benutzerdefiniertes Rahmenwerk kombinieren.

Secrato
