
NIS2, de CRA en IEC 62443 voor fabrikanten, op één plek
Middelgrote en grote fabrikanten van machines, elektronica, elektrische apparatuur en voertuigen vallen onder NIS2. Veel van hen maken ook producten met digitale elementen die de Cyber Resilience Act zal reguleren, en beheren operationele technologie die klanten verwachten beveiligd te zien volgens IEC 62443.
Kort gezegd: Fabrikanten in NACE C26 tot C30 (computers en elektronica, elektrische apparatuur, machines, motorvoertuigen en ander vervoersmaterieel) en makers van medische hulpmiddelen en medische hulpmiddelen voor in-vitrodiagnostiek vallen onder de NIS2-scope als "andere kritieke" entiteiten wanneer zij minstens middelgroot zijn. Secrato brengt NIS2, CyFun®, de CRA en IEC 62443 samen in één set controls, zodat fabriek-, product- en bedrijfsbeveiliging hetzelfde bewijs delen.
Productie is een kritieke sector onder NIS2
NIS2 vermeldt vervaardiging in Bijlage II. Middelgrote en grote fabrikanten zijn meestal belangrijke entiteiten: zij moeten de risicobeheersmaatregelen van artikel 21 nemen, significante incidenten melden binnen 24 uur, 72 uur en één maand, en hun bestuursorgaan is verantwoordelijk. Groepsstructuur telt, dus een kleine fabriek die tot een grote groep behoort, wordt meestal als groot behandeld. Controleer je scope in twee minuten →
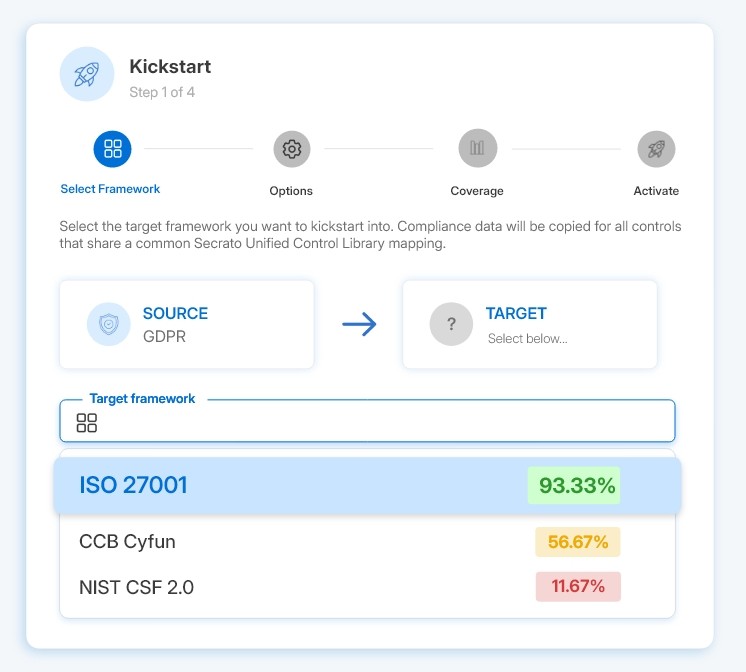
Één set controls voor de fabriek, het product en het bedrijf
Dek de werkvloer af, niet alleen het kantoor
Modelleer fabrieken, productielijnen en OT-zones als assets, koppel ze aan risico's en controls, en bewaar bewijs per locatie. Koppeling van frameworks laat IEC 62443- en ISO/IEC 27001-controls voldoen aan de overeenkomstige NIS2-maatregelen, zodat OT- en IT-teams vanuit dezelfde registratie werken.
Bereid je voor op de Cyber Resilience Act
Volg producten met digitale elementen, hun kwetsbaarheidsafhandeling en de technische documentatie die de CRA vereist. Rapportage van actief misbruikte kwetsbaarheden en ernstige incidenten begint op 11 september 2026; alle andere vereisten gelden vanaf 11 december 2027.
Beantwoord de beveiligingsvragen van je klanten
Je klanten die onder NIS2 vallen, moeten toeleveringsketenrisico's beheren en sturen je vragenlijsten. Bewaar antwoorden, certificaten en beleid op één plek en deel ze via een Trustcenter, in plaats van ze voor elk verzoek opnieuw in te vullen.
GEMAAKT IN BELGIË

Regelgeving die samenkomt voor fabrikanten in Benelux
In België registreren fabrikanten zich bij de CCB via Safeonweb@Work en kunnen zij CyFun® of ISO/IEC 27001 gebruiken om de NIS2-maatregelen aan te tonen. In Nederland registreren zij zich bij de NCSC via MijnNCSC onder de Cyberbeveiligingswet. Bovenop NIS2 komen de Cyber Resilience Act voor producten, de Machineverordening voor nieuwe machines vanaf januari 2027, en IEC 62443 in klantcontracten.
Secrato is gebouwd in België en gehost in een Tier IV-datacentrum in Antwerpen. Begin met de gratis CRA-gereedheidschecklist of lees de CRA stap-voor-stap gids.
Veelgestelde vragen
Vallen fabrikanten onder NIS2?
Ja, als zij producten maken in NACE C26 tot C30 (computer-, elektronische en optische producten, elektrische apparatuur, machines, motorvoertuigen en ander vervoersmaterieel) of medische hulpmiddelen en in-vitrodiagnostische medische hulpmiddelen, en zij zijn minstens middelgroot: 50 of meer personeelsleden, of omzet en balans beide boven de €10 miljoen. Zij zijn meestal belangrijke entiteiten. Gebruik de NIS2-werkingssfeerbepaler voor een eerste antwoord.
Hoe passen NIS2 en de Cyber Resilience Act samen voor fabrikanten?
NIS2 gaat over hoe je je organisatie en activiteiten beveiligt; de CRA gaat over de beveiliging van producten met digitale elementen die je op de EU-markt brengt. Veel controls overlappen, zoals het aanpakken van kwetsbaarheden, incidentrapportage en leveranciersbeveiliging. Secrato koppelt beide aan dezelfde controls zodat bewijs eenmaal wordt verzameld.
Ondersteunt Secrato IEC 62443 voor OT-beveiliging?
Ja. IEC 62443 is een van de frameworks in Secrato en kan worden gekoppeld aan NIS2, CyFun® en ISO/IEC 27001, zodat OT-maatregelen meetellen voor je NIS2-verplichtingen op het gebied van risicobeheer.
We zijn een kleine leverancier. Moeten we iets doen?
Kleine fabrikanten vallen meestal niet onder NIS2, maar klanten die wel in scope vallen, zullen vragen hoe je beveiliging beheert. Een erkende baseline zoals CyFun® BASIC geeft je een geloofwaardig antwoord; de gratis NIS2 Starter is hierop gebaseerd.
Bekijk hoe Secrato NIS2 aan je locaties en producten koppelt
Laat ons je locaties, producten en frameworks zien, en we koppelen ze aan één set controls in Secrato.
