
ALLE FRAMEWORKS

Compliance frameworks voor elke vereiste die ertoe doet

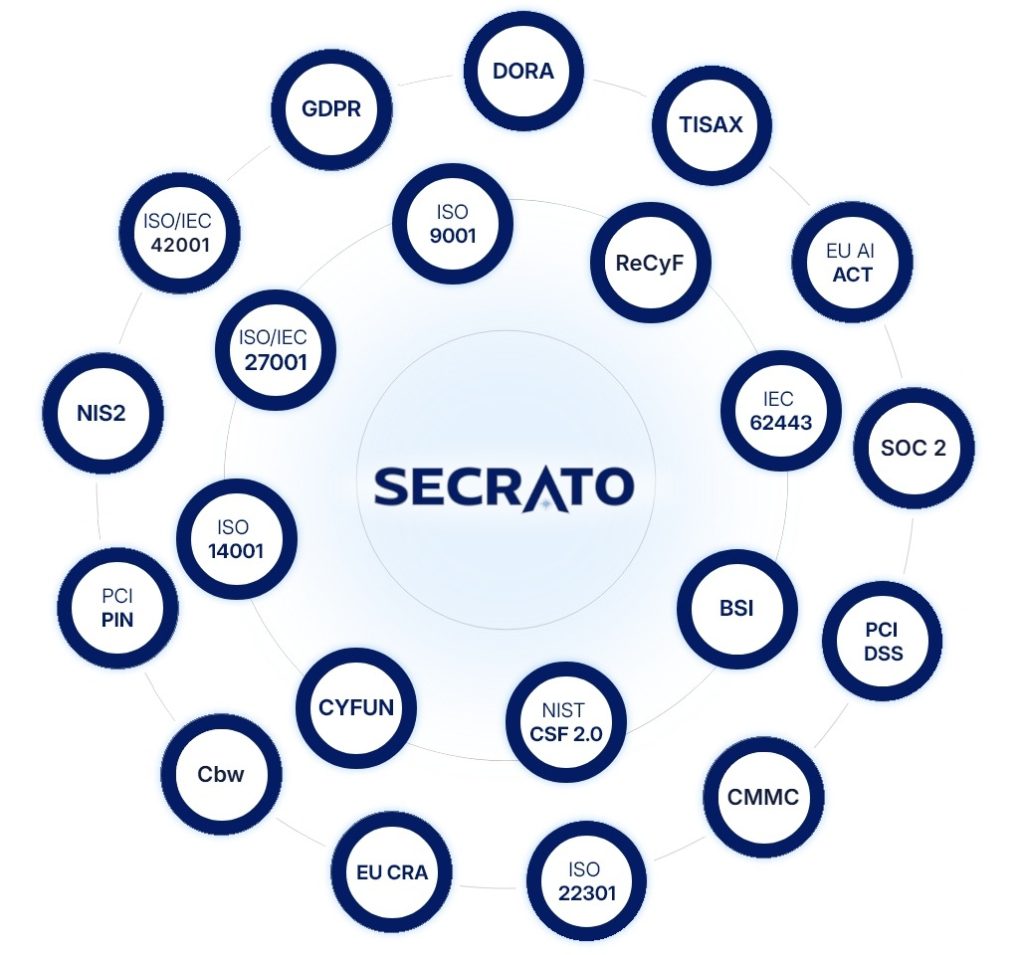
Verken de compliance frameworks die Secrato ondersteunt—van AVG, NIS2 en DORA tot ISO/IEC 27001—in één verbonden, Europees GRC-platform.

FRAMEWORKS DIE SECRATO ONDERSTEUNT

Compliance frameworks die voor Europa van belang zijn

Secrato is in de eerste plaats gebouwd voor Europese bedrijven en biedt naadloze compliancedekking voor kritieke EU-regelgeving en wereldwijde standaarden.

20+

FRAMEWORKS

1

CONTROLEBIBLIOTHEEK
Frameworks ondersteund door Secrato: EU-regelgeving, ISO-standaarden, nationale wetten en regelingen, en industrie- en beveiligingsstandaarden
EU-REGELGEVING & RICHTLIJNEN

Bindende verplichtingen gesteld door de EU

NIS2-RICHTLIJN

NIS2

EU-richtlijn die cybersecurity- en incidentmeldingsverplichtingen stelt voor essentiële en belangrijke entiteiten. 

GEGEVENSBESCHERMING

AVG

EU-verordening die de bescherming van persoonsgegevens en privacy voor personen in de EU regelt.

OPERATIONELE VEERKRACHT

DORA

EU-verordening die vereisten voor beheer van ICT-risico's en veerkracht stelt voor de financiële sector.

CYBER RESILIENCE ACT

CRA

EU-verordening die cybersecurity-vereisten stelt voor producten met digitale elementen die op de EU-markt worden verkocht.

KUNSTMATIGE INTELLIGENTIE

EU AI Act

EU-verordening die op risico gebaseerde vereisten stelt voor AI-systemen en AI-modellen voor algemeen gebruik.

INTERNATIONALE MANAGEMENTSTANDAARDEN

Certificeerbare managementsystemen over markten en sectoren

ISMS

ISO/IEC 27001

Internationale standaard voor het opzetten en onderhouden van een informatieveiligheidsmanagementsysteem.

QMS

ISO 9001

Internationale standaard voor kwaliteitsmanagementsystemen.

EMS

ISO 14001

Internationale standaard voor milieubeheersystemen.

AIMS

ISO/IEC 42001

Internationale standaard voor managementsystemen die het verantwoord gebruik van kunstmatige intelligentie regelen.

BCMS

ISO 22301

Internationale standaard voor bedrijfscontinuïteitsmanagementsystemen.

NATIONALE WETTEN & REGELINGEN

Landspecifieke vereisten uit nationale wetten en cybersecurityautoriteiten

BELGIË · CCB

CyFun®

Belgisch cybersecuritykader van basiscontrols voor organisaties die in België actief zijn.

FRANKRIJK · ANSSI

ReCyF

ANSSI-referentie voor NIS2 in Frankrijk, met beveiligingsdoelstellingen en aanvaardbare nalevingsmiddelen.

DUITSLAND · BSI

BSI IT-Grundschutz

Referentiebeveiligingsstandaarden en certificeringsregelingen vastgesteld door het federale cybersecurityagentschap van Duitsland.

NEDERLAND · NCSC

CyberbeveiligingswetCbw

Nederlandse wet ter implementatie van NIS2, met het Cyberbeveiligingsbesluit dat de minimale beveiligingsmaatregelen bepaalt.

VERENIGDE STATEN · DoD

CMMC

Amerikaans Department of Defense-programma dat verifieert hoe aannemers FCI en CUI beschermen.

INDUSTRIE- EN BEVEILIGINGSNORMEN

Sectornormen en beveiligingsframeworks voor toeleveringsketens en sectoren

AUTOMOTIVE SECURITY

TISAX®

Informatieveiligheidsnorm voor beoordeling en uitwisseling die in de automobielindustrie wordt gebruikt.

BETAALKAARTBEVEILIGING

PCI DSS

Wereldwijde beveiligingsnorm voor organisaties die betalingskaartgegevens verwerken.

PIN-BEVEILIGING

PCI PIN Security

PCI SSC-norm voor het veilig beheer, de verwerking en verzending van PIN-gegevens bij kaartbetalingen.

BEVEILIGING VAN INDUSTRIËLE BESTURINGSSYSTEMEN

IEC 62443

Internationale norm voor beveiliging van industriële automatiserings- en besturingssystemen.

CYBERBEVEILIGINGSKADER

NIST CSF 2.0

Vrijwillig NIST-framework voor het beheren van cyberbeveiligingsrisico's, georganiseerd rond zes kernfuncties van Govern tot Recover.

SERVICE ASSURANCE

SOC 2®

AICPA-attestatierapport over de controles van een serviceorganisatie tegen de Trust Services Criteria.

AANGEPASTE FRAMEWORKS

Zie je je framework niet? Vraag Secrato om het voor je op te bouwen. Of maak er zelf een.

Combineer vereisten uit elk standaard framework of je eigen interne beleidsregels in een framework dat rond je organisatie is gebouwd en op dezelfde manier wordt bijgehouden als al het andere in het register. 

EU-DATASOEVEREINITEIT

GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Belgisch datacentrum, binnen het juridische en regelgevende kader van de EU.

België · EU

Veelgestelde vragen

Welke frameworks ondersteunt Secrato vandaag?

Secrato ondersteunt 20+ frameworks in vier groepen: EU-regelgeving en richtlijnen, internationale managementnormen, nationale wetten en regelingen, en industrie- en beveiligingsnormen. De volledige set staat in het register hierboven en nieuwe frameworks worden regelmatig toegevoegd.

Je kunt het zelf bouwen. Naast de ondersteunde frameworks laat Secrato je controls uit elk standaard framework of je eigen interne beleidsregels combineren in een aangepast framework, bijgehouden op dezelfde manier als elk ander item in het register.

Nee. Wanneer een control vereisten in meer dan één framework vervult, koppelt Secrato deze eenmaal en hergebruikt deze overal waar deze van toepassing is. Het koppelen van een control voor NIS2 die ook telt voor ISO/IEC 27001 betekent dat het werk overal wordt meegenomen zonder te worden herhaald.

Voer je frameworks uit in Secrato

Vraag een demo aan en we lopen je door de frameworks die op je organisatie van toepassing zijn, en hoe Secrato deze aan elkaar koppelt.

Secrato
