
Risicobeheer: centraliseer risico's en blijf ze voor
Beheer risico's naast de controls en het bewijs dat wordt gebruikt om ze aan te pakken. Eigenaarschap, behandeling en resterende blootstelling blijven zichtbaar naarmate de organisatie verandert, wat je een beter verdedigbaar beeld geeft dan een risicoregister dat apart van je compliance-werk wordt bijgehouden.
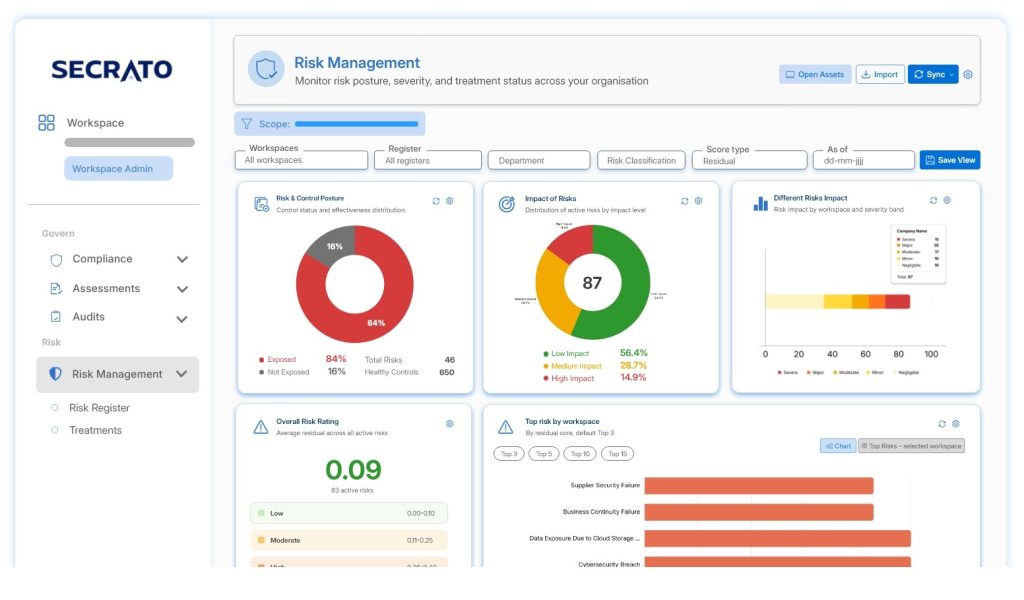
Een risicoregister dat van de werkelijkheid afwijkt
Risicoregisters worden vaak apart bijgehouden van de controls, beoordelingen en het bewijs dat wordt gebruikt om de risico's erin te beheren. Wanneer die onderliggende omstandigheden veranderen, kan de geregistreerde weergave van blootstelling afraken van de werkelijkheid, waardoor teams moeten reconstrueren hoe een risico wordt beheerd wanneer management, auditors of andere stakeholders een antwoord nodig hebben.
Begrijp wat achter elk risico zit
Verbind risico's met de controls die ze aanpakken en het bewijs dat die controls ondersteunt. Doordat ook beoordelings- en auditactiviteiten gekoppeld zijn, krijgen je teams een duidelijker beeld van hoe risico wordt beheerd in plaats van te vertrouwen op een los risicoregister.
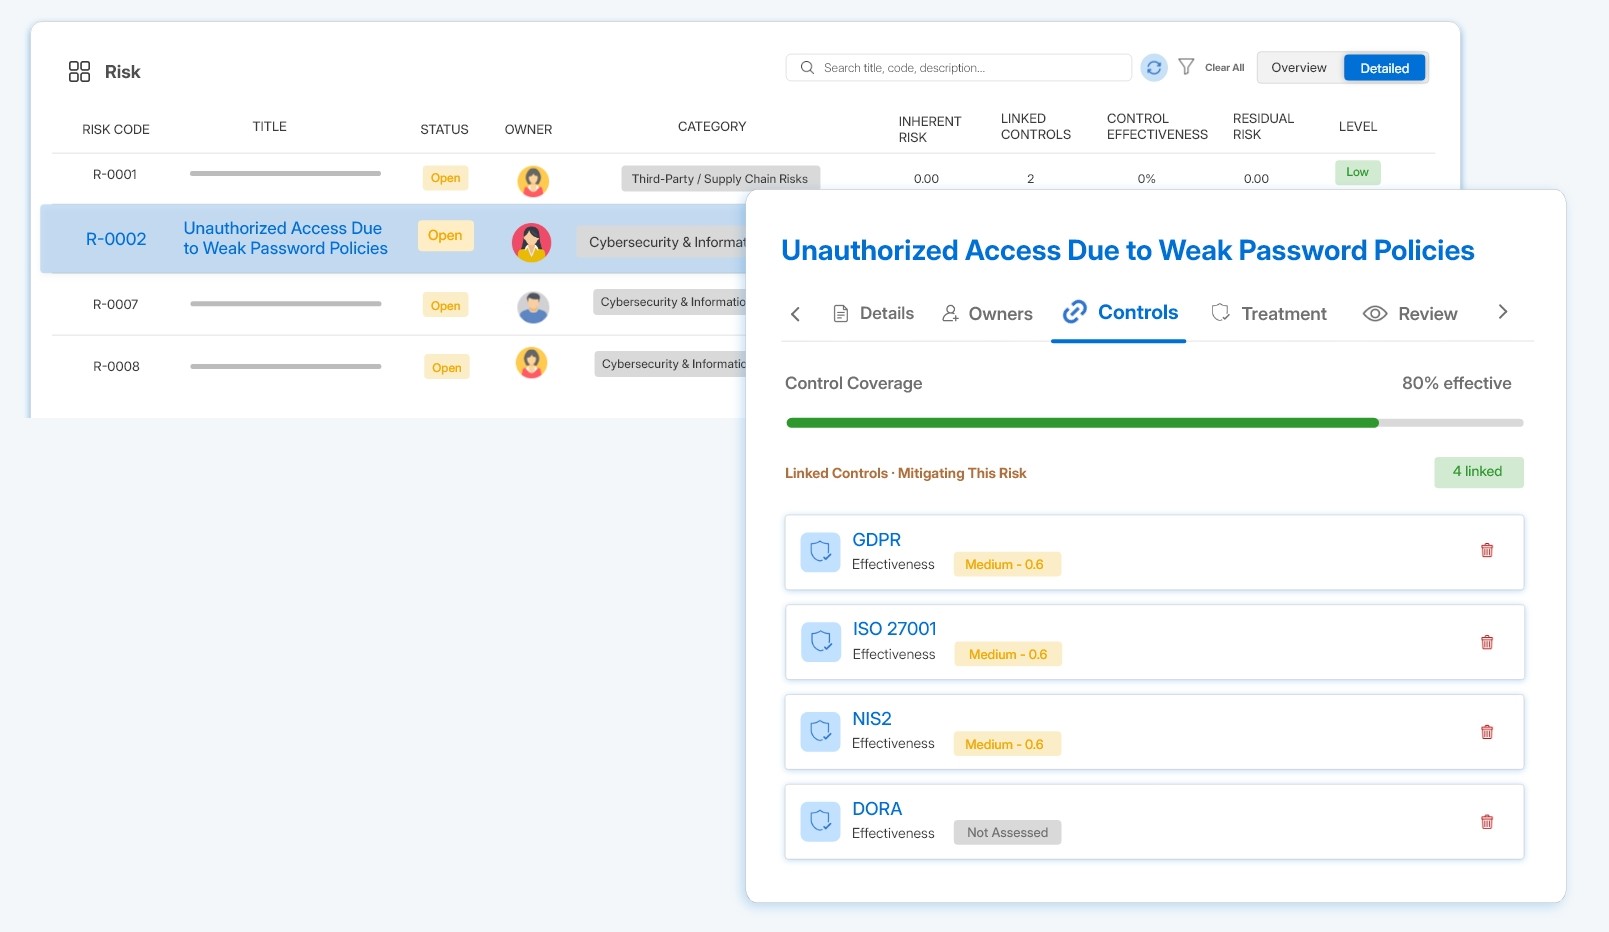
Focus op wat het meest telt
Beoordeel waarschijnlijkheid en impact om te begrijpen waar de blootstelling het hoogst is en aandacht het meest nodig is. Inherente en resterende risicobeoordeling, samen met consistente scoring en visuele heatmaps, geeft je teams een duidelijkere basis voor prioritering en besluitvorming.
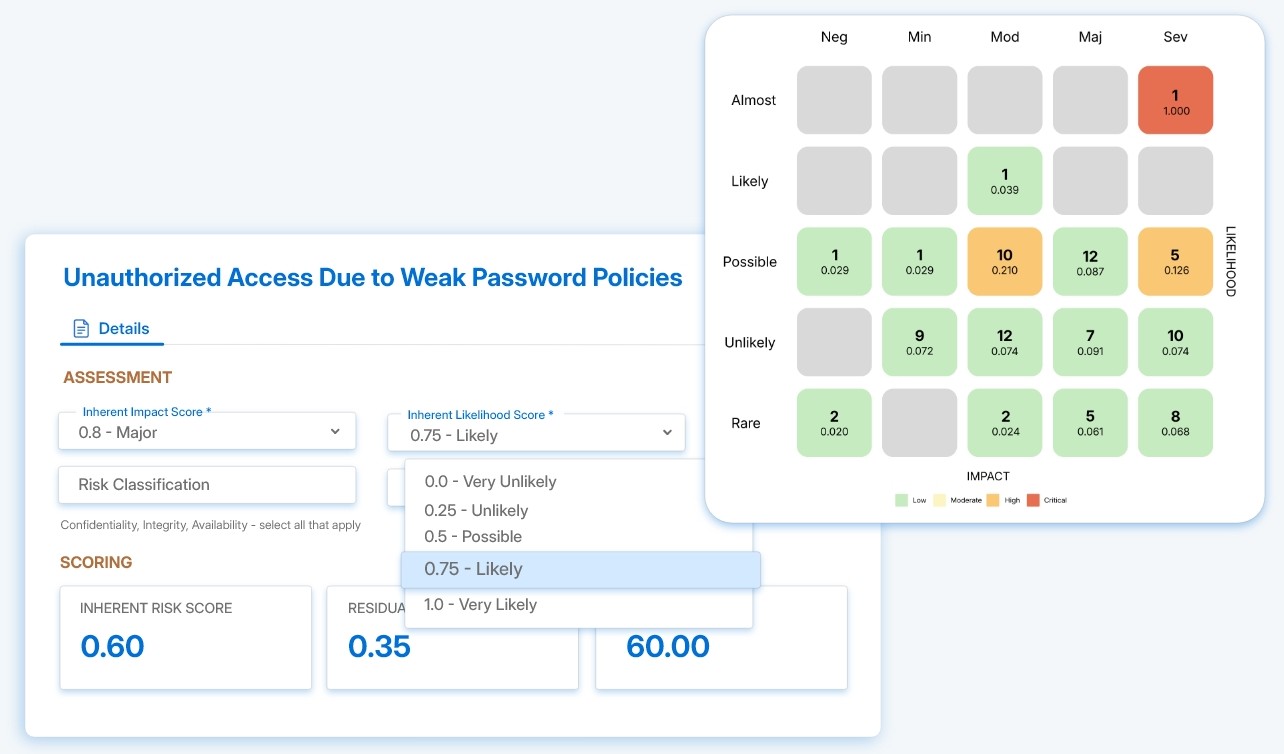
Zet risico-inzicht om in actie
Beheer risicobehandeling met gedefinieerde rollen, duidelijke verantwoordelijkheid en escalatie wanneer meer aandacht nodig is. Door risico-informatie in de hele organisatie samen te brengen, geeft Secrato de leiding een duidelijker overzicht van de blootstelling en hoe die wordt aangepakt.
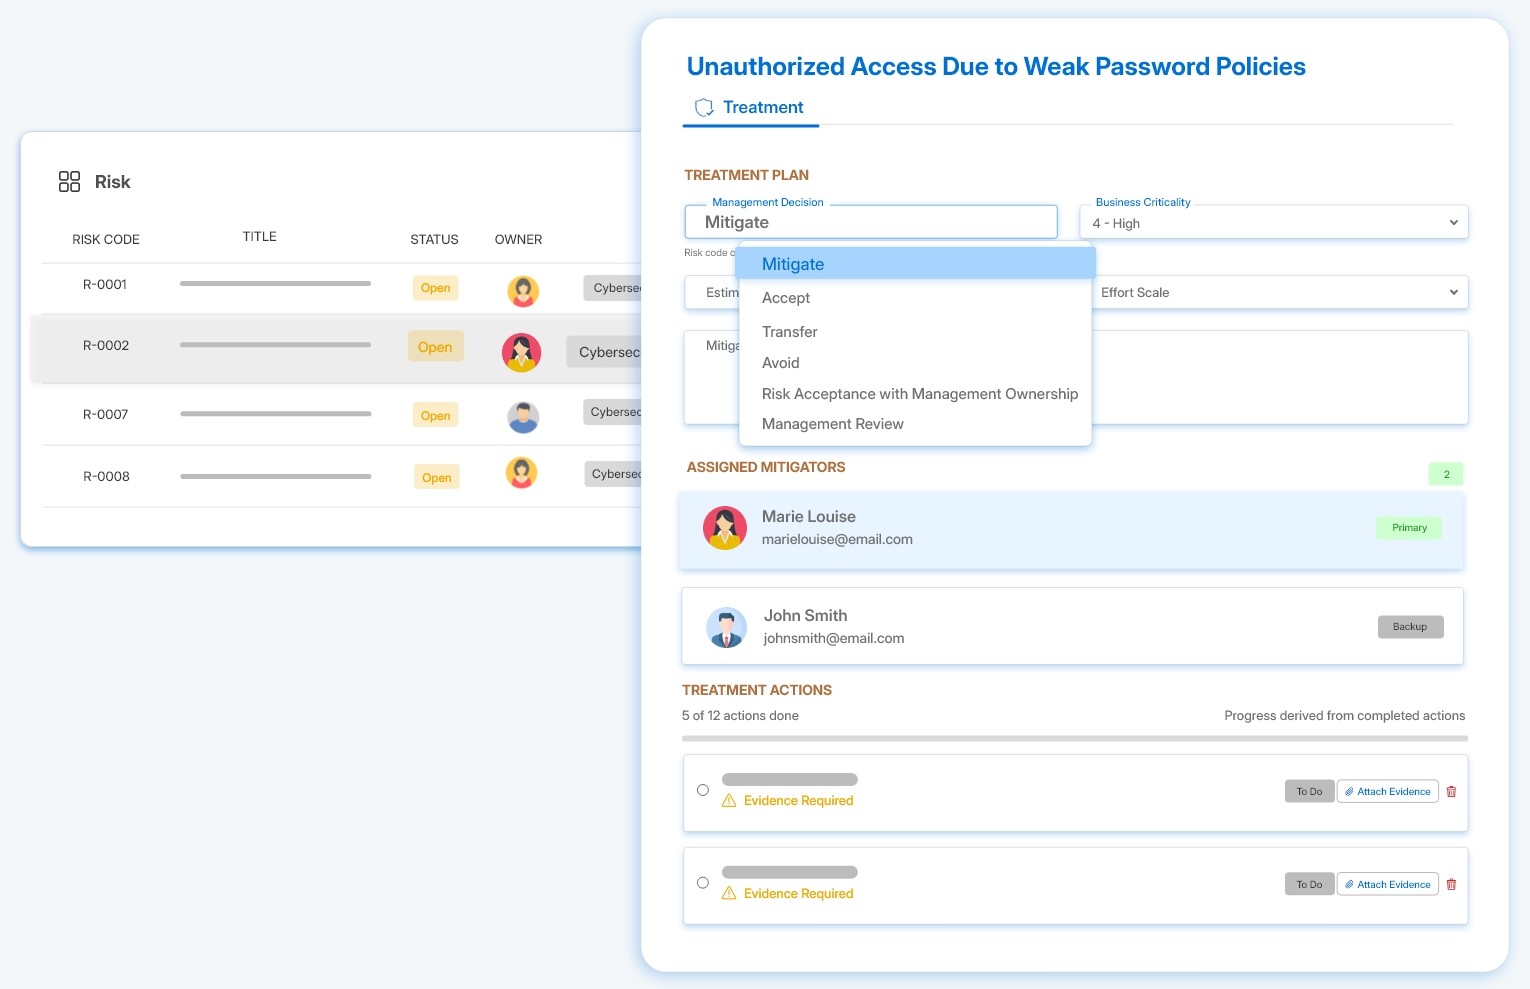
Ingebouwd in Risicobeheer
Maak een risicoregister
Maak een register van nul af aan of begin met een vooraf ingesteld voorbeeld, met categorieën die weerspiegelen hoe je organisatie risico groepeert.
Scoor risico op controleffectiviteit
Gebruik ondersteunde scoringsmethoden om weer te geven hoe effectief controls risico aanpakken en, waar geconfigureerd, het gewicht van hun mitigatie.
Houd inherente en resterende risico's in beeld
Volg inherente en resterende risico's om teams te helpen de resterende blootstelling te begrijpen en waar verdere aandacht nodig is.
Maak risicoverantwoordelijkheden expliciet
Wijs gedefinieerde rollen toe voor eigenaarschap, mitigatie, beoordeling en escalatie, zodat verantwoordelijkheid niet bij één risico-eigenaar stopt.
Beheer verschillende soorten risico
Breng verschillende risicoregisters in dezelfde omgeving samen, zonder ze over versnipperde processen te verdelen.
Stem het register af op je risicomodel
Stel risicocodes, categorieën en waarschijnlijkheids- en impactschalen in om weer te geven hoe je organisatie risico structureert en beoordeelt.
Risicobeheer blijft verbonden in Secrato. Naarmate het beeld verandert, blijft die context zichtbaar in het hele platform.
Bewijsbeheer
Houd ondersteunend bewijs verbonden met de risicoactiviteit achter behandelingsbeslissingen.
Compliance-engine
Verbind risico's met de controls die worden gebruikt om ze aan te pakken, gegroepeerd per risicoregister.
Beoordelingen
Breng beoordelingsresultaten in het beeld van hoe controls risico aanpakken.
Auditcentrum
Maak risicoactiviteit beschikbaar voor beoordeling naast het ondersteunende compliance-werk.
Uniforme controlebibliotheek
Koppel risico's aan de gedeelde controls die in Secrato worden gebruikt
Verbind risicobeheer met de frameworks die ervan afhangen
Risicobeheer staat centraal in verschillende frameworks die door Secrato worden ondersteund, waaronder ISO/IEC 27001, NIS2 en DORA. Door risico's aan dezelfde controls te verbinden die in die frameworks worden gebruikt, kunnen teams risicoactiviteiten beheren zonder voor elke verplichting een apart risicoregister of behandelingsoverzicht te maken.
+ Meer en groeiend
GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Belgisch datacentrum, binnen het juridische en regelgevende kader van de EU.
België · EU
Veelgestelde vragen
Kunnen risico's verbonden blijven met de controls waar ze betrekking op hebben?
Ja. Risico's en de controls die ermee zijn verbonden, kunnen via de Uniforme controlebibliotheek aan elkaar worden gerelateerd, zodat risicowerk verbonden blijft met de bredere governance- en compliancecontext.
Wie bepaalt hoe ernstig een risico is?
Het oordeel blijft bij je team. Secrato biedt een consistente manier om risico's te scoren en te vergelijken, maar beslissingen over waarschijnlijkheid, impact en aanpak blijven bij de mensen die verantwoordelijk zijn voor het beheer ervan.
Waar worden onze risicogegevens opgeslagen?
Je GRC-gegevens blijven in de EU, verwerkt op door Secrato beheerde infrastructuur in een Belgisch datacentrum en binnen het juridische en regelgevende kader van de EU.
Bekijk je risicoregister verbonden met je controls
Risico's verschuiven als controls en bewijs verschuiven. Een register dat met ze meebeweegt, houdt beter stand bij controle dan een register dat apart wordt bijgehouden. Plan een demo om Risicobeheer met je eigen registers en controls door te nemen.
