
DORA en NIS2 voor banken, verzekeraars en financiële entiteiten
Banken en financiële marktinfrastructuren staan vermeld in NIS2, maar voor beheer van ICT-risico's en incidentrapportage heeft de Digital Operational Resilience Act (DORA) voorrang. Verzekeraars, beleggingsondernemingen en betalingsinstellingen volgen ook DORA. Hun ICT-leveranciers vallen vaak onder NIS2.
Kort gezegd: DORA is van kracht sinds 17 januari 2025 en is de specifieke wet voor het beheer van ICT-risico's, incidentmelding, veerkrachttoetsing en ICT-risico's van derden in de financiële sector, en vervangt daarmee de overeenkomstige NIS2-verplichtingen voor banken en marktinfrastructuren. Secrato brengt DORA, NIS2 en ISO/IEC 27001 in één controleset in kaart, houdt het register van ICT-aanbieders actueel en ondersteunt incidentclassificatie.
Waar DORA van toepassing is en waar NIS2 nog van belang is
NIS2 artikel 4 laat sectorspecifieke EU-wetgeving voorgaan waar deze minstens gelijkwaardig is, en DORA doet dat voor financiële entiteiten. NIS2 blijft relevant voor groepsmaatschappijen buiten DORA en voor je ICT-leveranciers, zoals cloud- en managed-serviceproviders. DORA-compliancesoftware →
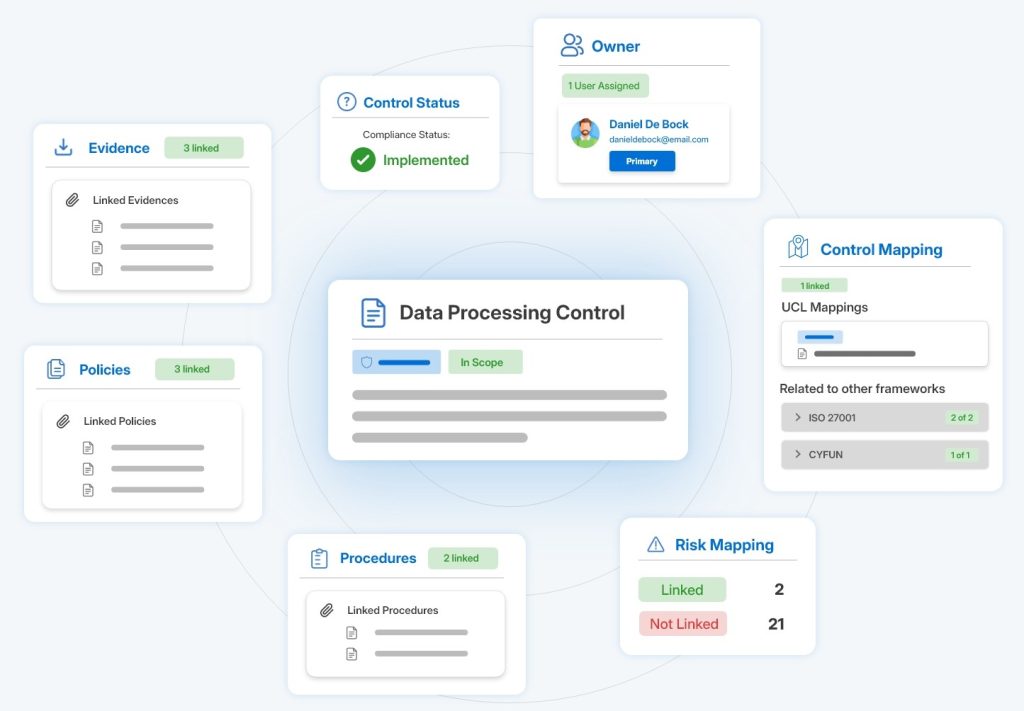
Eén ICT-risicobeheerkader voor toezichthouders en auditors
Het ICT-risicobeheerkader van DORA als controls
Zet het framework voor beheer van ICT-risico's van DORA om in controls met eigenaren en bewijs, en hergebruik ISO/IEC 27001-werk waar het overlapt.
Je register van ICT-leveranciers, actueel gehouden
Houd contracten, kriticaliteit en beoordelingen van ICT-aanbieders van derden in één leveranciersregister, gekoppeld aan de functies die zij ondersteunen, klaar voor het register van informatie dat je toezichthouder vraagt.
Classificatie, melding en veerkrachttoetsing
Classificeer grote ICT-gerelateerde incidenten, bewaar het initiële, tussentijdse en definitieve rapport in één record, en volg resilience-tests en vervolgacties op.
GEMAAKT IN BELGIË

Wat geldt in België en Nederland
In België houden de Nationale Bank van België en de FSMA toezicht op DORA; in Nederland De Nederlandsche Bank en de AFM. Banken hebben vaak ook ISO/IEC 27001-certificering en moeten groeps- en klantaudits beantwoorden, dus één gedeelde set controls bespaart werk voor al deze verplichtingen.
Secrato verwerkt alle GRC-gegevens in een Tier IV-datacentrum in Antwerpen, onder EU-wetgeving. Begin met de DORA-stap-voor-stapgids voor de Benelux of de gratis DORA-gapanalyse.
Veelgestelde vragen
Moeten banken zich aan NIS2 of DORA houden?
Banken en financiële marktinfrastructuren staan in NIS2, maar DORA is de specifieke wet voor het beheer van ICT-risico's, incidentrapportage, weerbaardheidstesten en ICT-risico's van derden, dus die DORA-regels gelden in plaats van de overeenkomstige NIS2-verplichtingen.
Sinds wanneer geldt DORA?
DORA geldt sinds 17 januari 2025 voor banken, verzekeraars, beleggingsfirma's, betaal- en e-geldinstellingen, cryptoactivaserviceproviders en andere financiële entiteiten.
Vallen ICT-leveranciers aan banken onder DORA?
ICT-leveranciers moeten de DORA-verplichtingen van hun financiële klanten ondersteunen via contracten en beoordelingen. Cloud-, datacentrum- en managed service providers vallen meestal zelf onder NIS2, en de belangrijkste kunnen als kritieke ICT-derdenleveranciers onder DORA worden aangewezen.
Ondersteunt Secrato zowel DORA als NIS2?
Ja. DORA, NIS2, ISO/IEC 27001 en andere frameworks zijn gekoppeld aan gedeelde controles, dus bewijs wordt eenmaal verzameld. Zie koppeling van frameworks.
Zie hoe Secrato je DORA-programma ondersteunt
Laat ons je entiteiten en frameworks zien, en we koppelen DORA, NIS2 en ISO/IEC 27001 in Secrato.
