




CRA

CRA-compliance, veilig by design en by default

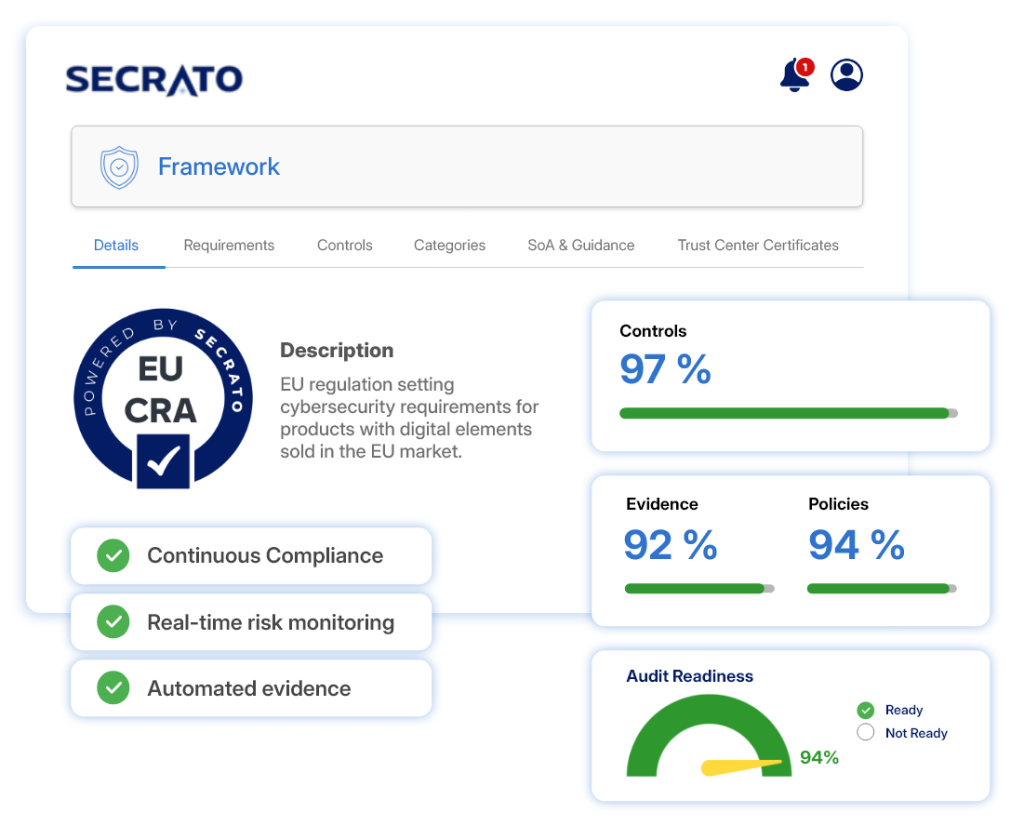
De CRA maakt cyberbeveiliging een voorwaarde voor de EU-markt, geldig gedurende de gehele ondersteuningsperiode die je aangeeft, niet alleen bij lancering. Secrato houdt de risicobeoordeling, controls en bewijs gekoppeld aan de vereisten waarop zij betrekking hebben, zodat gereedheid behouden blijft zolang het product dat doet.

EU Cyber Resilience Act (CRA) compliance in Secrato
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
KWETSBAARHEIDSBEHEER

Beheer kwetsbaarheidsafhandeling continu

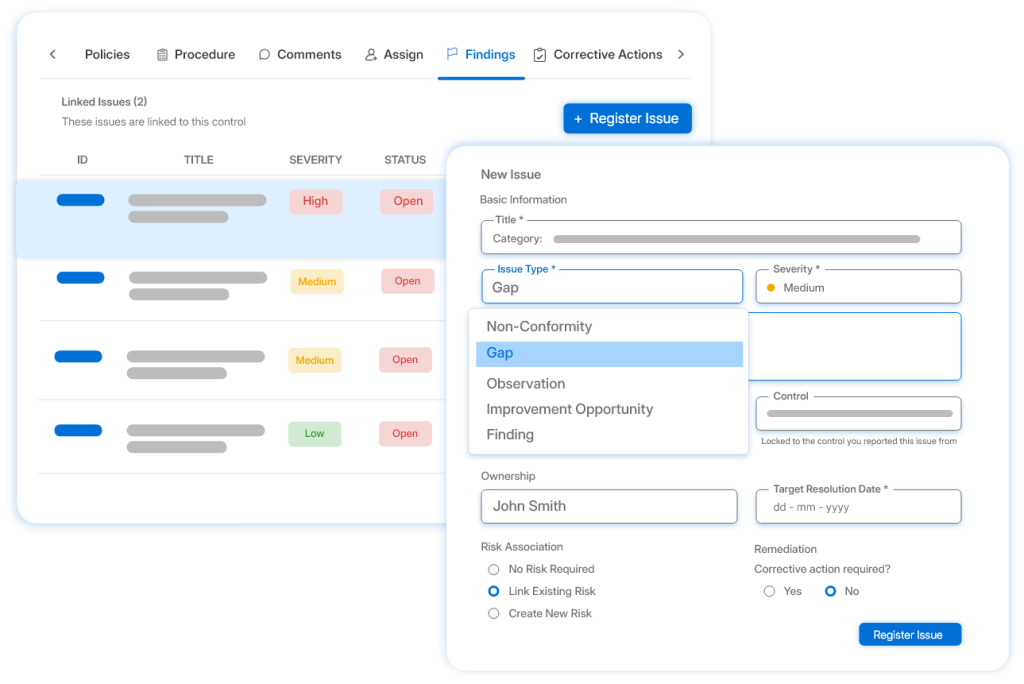
Onderhoud procedures voor kwetsbaarheidsafhandeling als eigendom, controleerbare gegevens in plaats van eenmalige documentatie. Koppel operationele stappen aan de controls die zij implementeren en de risico's die zij aanpakken.

  • Houd kwetsbaarheidsafhandelingsprocedures in eigendom en actueel.
  • Koppel procedures aan de controls die zij ondersteunen.
  • Verbind kwetsbaarheidswerkzaamheden met gerelateerde risico's.
Secrato-platform: Bevindingen
Secrato-platform: Bewijsbibliotheek
RAPPORTAGE­GEREEDHEID

Houd rapportagebewijs klaar

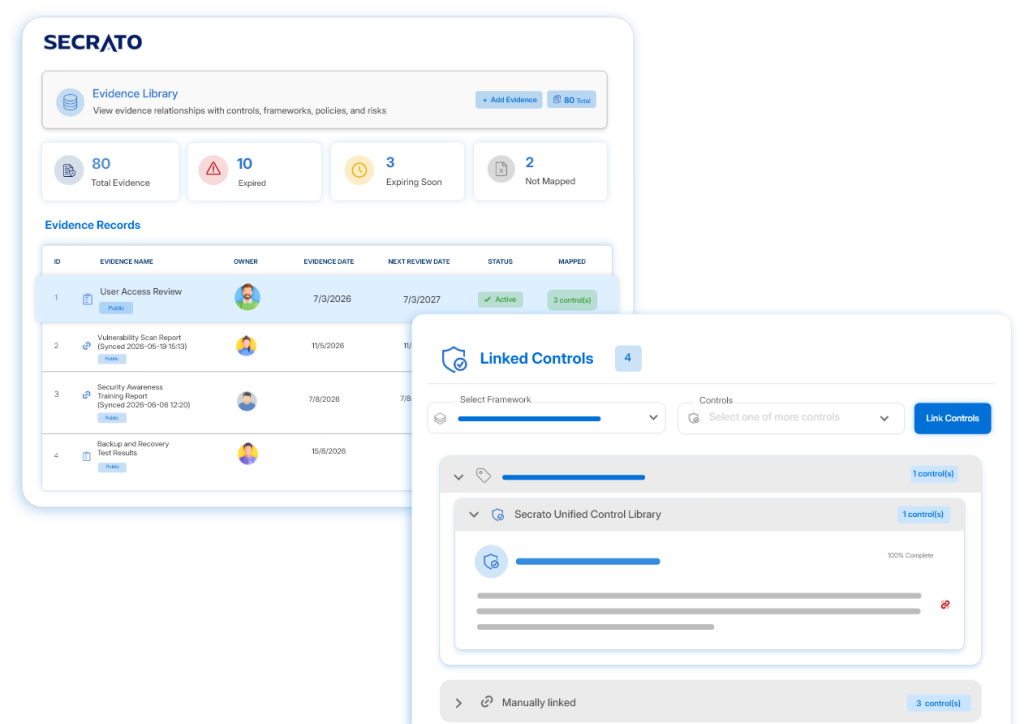
Koppel bewijs rechtstreeks aan de controls en gegevens die kwetsbaarheden- en incidentrapportage ondersteunen. Houd informatie georganiseerd voordat rapportagedeadlines ontstaan.

  • Koppel bewijs aan rapportage-gerelateerde controls.
  • Houd ondersteunende gegevens van tevoren georganiseerd.
  • Verminder reconstructie van bewijzen op het laatste moment.
Secrato-platform: Bewijsbibliotheek
PRODUCTRISICO

Koppel productrisico aan gereedheid

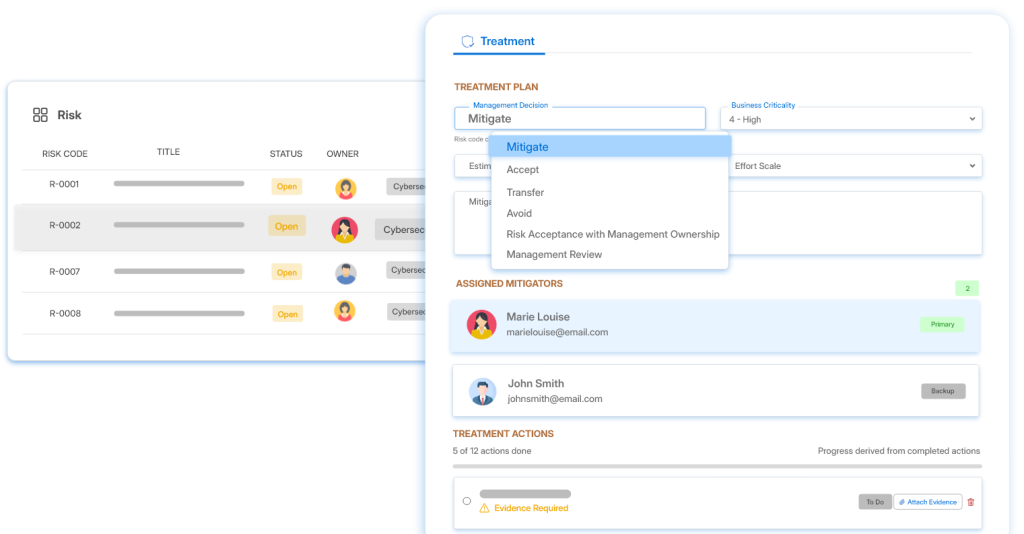
Verbind cybersecurityrisico's aan de controls die deze van ontwerp tot onderhoud aanpakken. Geef product- en beveiligingsteams inzicht in risicohouding, compliancestatus en bevindingen.

  • Koppel productrisico's aan hun ondersteunende controles.
  • Volg risicohouding en compliancestatus.
  • Houd bevindingen zichtbaar gedurende de productlevenscyclus.
Secrato-platform: Behandelplan
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato CRA ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere CRA-programma.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Documenteer en beoordeel het bewijs dat CRA-controls, beleid en risico's ondersteunt, zodat de implementatie wordt ondersteund door onderhouden operationele details.

Structureer beoordelingswerkzaamheden rond vereisten en controls, met reacties gekoppeld aan het ondersteunende bewijs en records.

Organiseer bewijs, controleer de gereedheid van controls en beheer bevindingen, met gestructureerde revisor-toegang waar passend.

Verbind interne en externe systemen via API's en integraties om bewijsverzameling te ondersteunen en handmatig zoeken te verminderen.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

Veel van de procesvereisten van de CRA overlappen met cyberbeveiligingscontroles die al voor andere frameworks worden onderhouden. De Uniforme controlebibliotheek stelt teams in staat die gedeelde controlewerkzaamheden opnieuw te gebruiken voor de relevante vereisten, terwijl productspecifieke cyberbeveiligingsvereisten afzonderlijk engineeringwerk blijven.

Veelgestelde vragen over CRA-compliancesoftware

Wat is CRA?

De Cyber Resilience Act is de EU-verordening die cyberbeveiligingsvereisten stelt voor producten met digitale elementen, met verplichtingen gericht op fabrikanten en voortdurend gedurende de ondersteuningsperiode van het product. De CRA is op 10 december 2024 in werking getreden en is volledig van toepassing vanaf 11 december 2027. Bepaalde bepalingen gelden eerder, waaronder regels voor conformiteitsbeoordelingsinstanties vanaf 11 juni 2026 en rapportageverplichtingen onder artikel 14 vanaf 11 september 2026.

De Cyber Resilience Act is van toepassing op producten met digitale elementen die op de EU-markt beschikbaar worden gesteld, waarbij het beoogde doel of redelijkerwijs voorzienbaar gebruik een directe of indirecte logische of fysieke gegevensverbinding met een apparaat of netwerk omvat. De wet stelt verplichtingen vast voor fabrikanten en, afhankelijk van hun rol, voor gemachtigde vertegenwoordigers, importeurs en distributeurs. Zij bevat ook beperkte, specifieke verplichtingen voor kwalificerende open-source-softwarebeheerders; niet elk open-source-project of onderhouder valt onder die definitie.

Secrato ondersteunt de governancekant van CRA-gereedheid door cyberbeveiligingsrisico's, controls, beleid en bewijs gekoppeld te houden, wat product- en beveiligingsteams een duidelijker overzicht geeft van hoe de relevante vereisten worden aangepakt.

Bouw het governancerecord achter CRA-gereedheid op

De CRA creëert voortdurende cyberbeveiligingsverantwoordelijkheden gedurende de productlevenscyclus, niet alleen een deadline om je op voor te bereiden. Bekijk hoe Secrato de risico's, controls, het beleid en het bewijs achter dat werk verbonden kan houden terwijl vereisten van kracht worden.

Secrato
