
Meerdere frameworks, één team, één platform
Groeiende bedrijven worden vaak tegelijk geconfronteerd met NIS2, klanteneisen voor ISO/IEC 27001 en sectorale regels zoals DORA of de Cyber Resilience Act, met een security- en complianceteam van enkele personen.
Kort gezegd: Middelgrote bedrijven gebruiken Secrato om NIS2, ISO/IEC 27001 en andere frameworks vanuit één set controls uit te voeren, zodat elk stuk bewijs overal waar het van toepassing is, telt. Het Pro-abonnement bevat drie frameworks in de hoofdwerkruimte en tot vijf per werkruimte, met geavanceerde governance en automatisering, gehost in België.
Meer frameworks, hetzelfde aantal mensen
Elk nieuw framework brengt zijn eigen vereisten, audits en vragenlijsten met zich mee. Zonder gedeelde controls wordt hetzelfde beleid of logboekreview drie keer gedocumenteerd, en het team besteedt zijn tijd aan papierwerk in plaats van beveiliging.
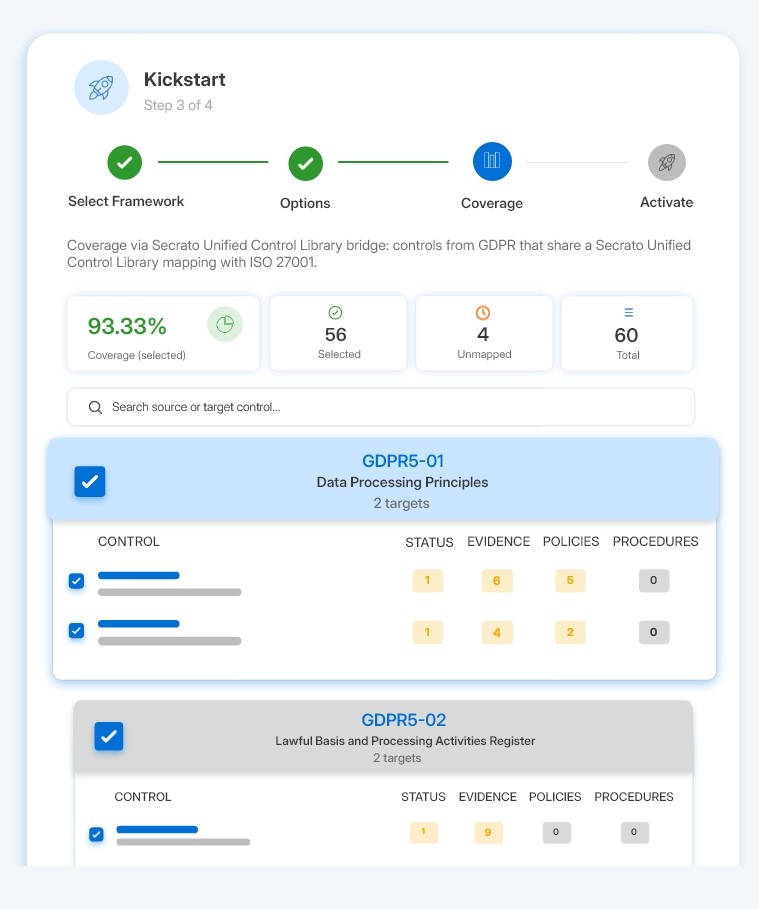
Doe het werk eenmaal, bewijs het vele keren
Één controleset voor NIS2, ISO/IEC 27001 en meer
Koppeling van frameworks koppelt NIS2, ISO/IEC 27001, DORA, de CRA, CyFun® en meer aan gedeelde controls, en toont de dekking per framework.
Bewijs en taken die zichzelf actueel houden
Verbind je tools via 300+ integraties, wijs controls en beleid toe aan eigenaren, en laat herinneringen en workflows het bewijs tussen audits actueel houden.
Audits en klantreviews zonder gedoe
Geef auditors scoped access in het Auditcentrum en deel je securityhouding met klanten via het Trustcenter.
GEMAAKT IN BELGIË

Wat van toepassing is op groeiende bedrijven in de Benelux
Bedrijven met 250 of meer medewerkers in een zeer kritieke sector zijn over het algemeen essentiële entiteiten onder NIS2, met proactief toezicht en, in België, een verplichte conformiteitsbeoordeling. Velen hebben ook een ISO/IEC 27001-certificering, dus het hergebruiken van dat werk voor NIS2 bespaart maanden.
Secrato is gebouwd in België en gehost in een Tier IV-datacentrum in Antwerpen. Zie abonnementen vergelijken of koppeling van frameworks. Voer je meerdere entiteiten of landen uit? Zie GRC voor ondernemingen en groepen.
Veelgestelde vragen
Welk Secrato-abonnement past bij een middelgroot bedrijf?
De meeste middelgrote bedrijven kiezen Pro: geavanceerde governance, automatisering en multi-framework control, met drie frameworks in de hoofdwerkruimte en tot vijf per werkruimte. Zie abonnementen vergelijken.
Kunnen we ons ISO/IEC 27001-werk hergebruiken voor NIS2?
Ja. ISO/IEC 27001-controls zijn gekoppeld aan de NIS2-maatregelen, dus bestaand bewijs telt mee voor NIS2 en de resterende hiaten worden per control weergegeven.
Zijn bedrijven met meer dan 250 medewerkers essentiële entiteiten?
In de sectoren van hoge kritikaliteit (Bijlage I) zijn grote entiteiten over het algemeen essentieel. In de andere kritieke sectoren (Bijlage II) zijn zij over het algemeen belangrijk, tenzij aangewezen als essentieel. Gebruik de NIS2-scopechecker.
Integreert Secrato met onze bestaande tools?
Ja, via 300+ integraties in identity, HR, cloud, DevOps en security tools, plus de Secrato API. Zie integraties.
Zie hoe Secrato in je complianceprogramma past
Laat ons je frameworks en audits zien, en we koppelen ze aan één set controls in Secrato.
