
Groepsbreed GRC over entiteiten, landen en frameworks
Groepen met dochterondernemingen in meerdere landen moeten zich registreren en voldoen aan de regelgeving per entiteit, vaak onder verschillende nationale NIS2-wetten, naast DORA, ISO/IEC 27001, de CRA en klantframeworks.
Kort gezegd: Ondernemingen en groepen gebruiken Secrato om elke dochteronderneming, regio of bedrijfsonderdeel een eigen werkruimte te geven, terwijl governance, frameworks en rapportage op groepsniveau verbonden blijven. Globale governance cascadeert beslissingen, dashboards tonen de status op groepsniveau, en alle GRC-gegevens blijven in een Tier IV-datacentrum in Antwerpen onder EU-wetgeving. Het Enterprise-plan omvat vijf frameworks in de hoofdwerkruimte en onbeperkte frameworks per werkruimte.
Elke entiteit, elk land, zijn eigen verplichtingen
Onder NIS2 volgt elke vestiging over het algemeen de wet van de lidstaat waar zij is gevestigd, dus een Benelux-groep kan registraties en toezichthouders in meerdere landen hebben. Partner- en verbonden ondernemingen tellen ook mee bij het bepalen van de grootte van een entiteit, dus kleine dochterondernemingen van grote groepen worden meestal als groot behandeld.
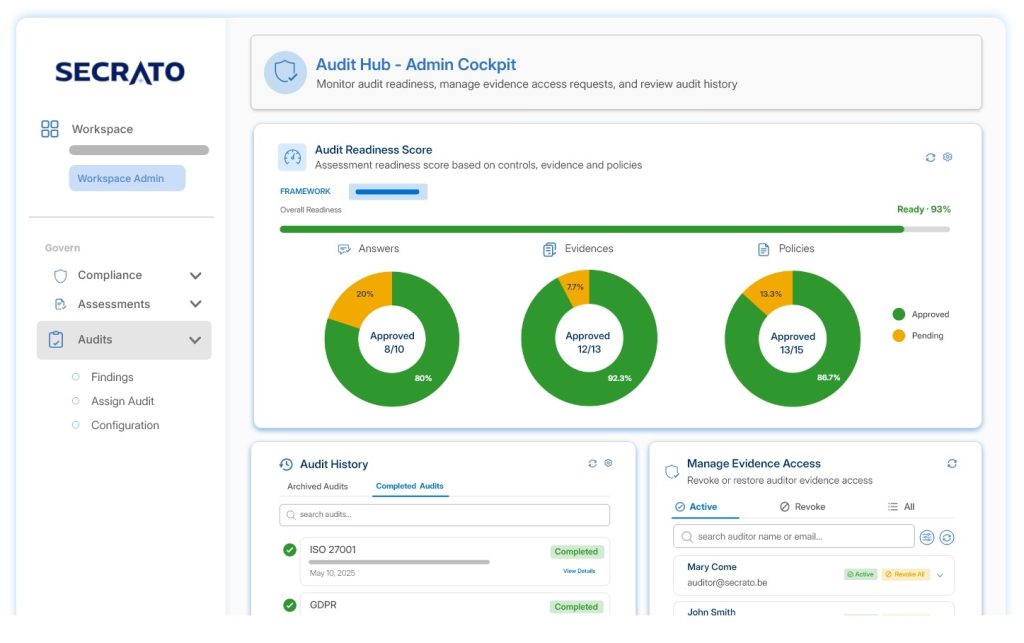
Centrale governance met lokale verantwoordelijkheid
Tenants, werkruimtes en sub-werkruimtes
Modelleer de groep als tenants, werkruimtes en sub-werkruimtes, zodat elke entiteit eigenaar is van haar controls, risico's en bewijs, terwijl de groep het overzicht behoudt.
Beslis eenmaal, cascade overal
Stel frameworks, beleid en attributen in op het hoogste niveau en cascade ze door de hiërarchie met Globale governance, zodat elke entiteit van dezelfde standaard uitgaat.
Audits, bestuur en klanten op één bron
Geef auditors scoped access in het Auditcentrum, rapporteer aan het bestuur vanuit dezelfde gegevens, en deel je houding met klanten via het Trustcenter.
GEMAAKT IN BELGIË

Wat geldt voor groepen in de Benelux
Essentiële entiteiten worden proactief gecontroleerd; in België hebben zij een regelmatige conformiteitsbeoordeling nodig, en in Nederland is de Cyberbeveiligingswet van toepassing met eigen registratie- en meldingsverplichtingen. Groepen met financiële entiteiten voegen DORA toe, en fabrikanten voegen de Cyber Resilience Act toe.
Secrato is zelfbeheerde infrastructuur in België, een antwoord op de dataresidentievragen van besturen en toezichthouders. Zie sovereign enterprise security en beheer van werkruimten voor meerdere entiteiten.
Veelgestelde vragen
Moeten we elke dochteronderneming voor NIS2 registreren?
Elke in-scope juridische entiteit registreert in elke lidstaat die bevoegd is. Voor de meeste sectoren is dat het land waar de entiteit is gevestigd; voor bepaalde digitale dienstverleners is dat het land van de hoofdvestiging.
Is een kleine dochteronderneming van een grote groep in scope?
Meestal ja. NIS2 bepaalt de grootte van een entiteit op basis van haar verbonden en gelieerde ondernemingen, dus een kleine dochteronderneming van een grote groep wordt over het algemeen als groot behandeld.
Welk Secrato-plan past bij een groep?
Het Enterprise-plan is gebouwd voor grote organisaties: vijf frameworks in de hoofdwerkruimte en onbeperkte frameworks per werkruimte, met multi-entity governance. Zie vergelijk abonnementen.
Waar worden onze gegevens gehost?
Alle GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Tier IV-datacentrum in Antwerpen, België, onder EU-wetgeving.
Bekijk hoe Secrato GRC voor je groep structureert
Toon ons je groepsstructuur, en we wijzen deze toe aan tenants, werkruimten en governance in Secrato.
