





PCI DSS

PCI DSS-compliance die je valideert, niet alleen beweert

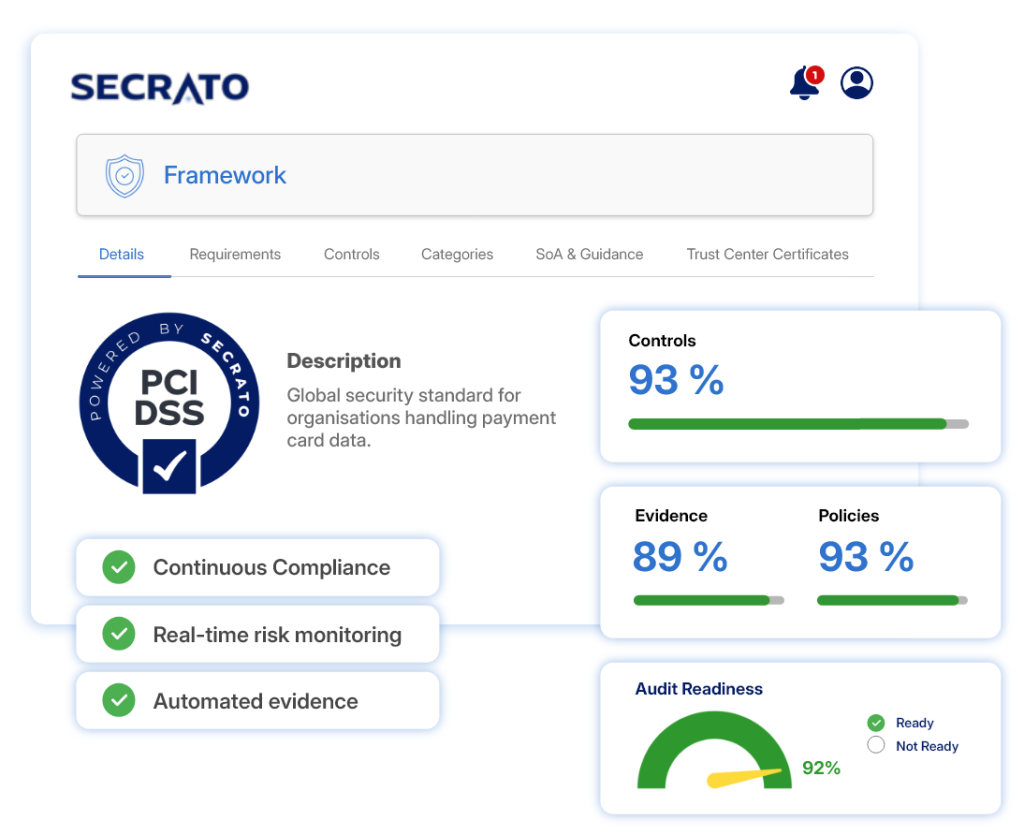
PCI DSS verplicht je elk jaar de bescherming van kaarthoudergegevens te valideren. Secrato houdt de controls, bewijzen en beleidsregels gekoppeld aan de vereisten die zij vervullen, zodat de assessment voortbouwt op reeds geordende records.

PCI DSS-compliance in Secrato
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
VEREISTENBEHEER

Volg elke vereiste en de status ervan

Beheer elke PCI DSS-vereiste met de status, eigenaar, procedures en ondersteunende koppelingen. Verbind risico's die via gerichte risicoanalyse zijn geïdentificeerd met de controls die worden gebruikt om ze te behandelen.

  • Volg vereistestatus en eigenaarschap.
  • Koppel procedures en ondersteunende koppelingen.
  • Verbind geïdentificeerde risico's met behandelende controls.
Secrato-platform: Controlekoppeling
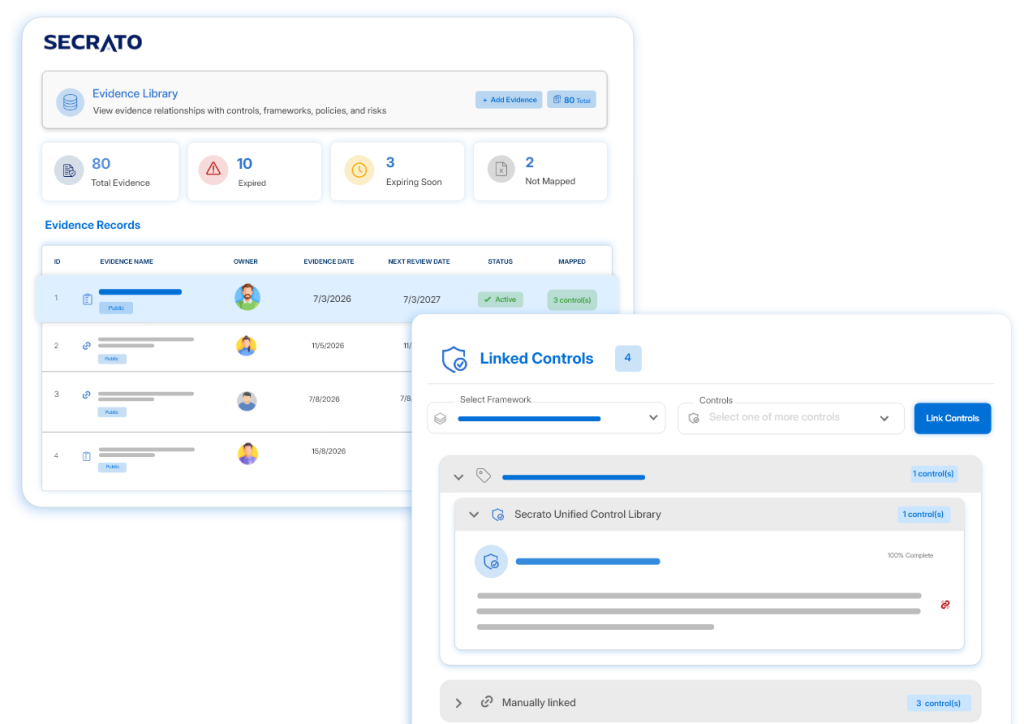
Secrato-platform: Bewijsbibliotheek
VALIDATIE­GEREEDHEID

Georganiseerd bewijs voor de validatie

Beoordeel werk aan de hand van de PCI DSS-vereisten en verbind reacties rechtstreeks met ondersteunend bewijs. Houd records georganiseerd voor beoordeling zodat validatie niet begint met het handmatig verzamelen van bewijs.

  • Koppel beoordelingsreacties aan bewijs.
  • Houd records georganiseerd voor validatie.
  • Verminder handmatige bewijsverzameling voor beoordeling.
Secrato-platform: Bewijsbibliotheek
CONTINUE GEREEDHEID

Blijf actueel tussen validaties

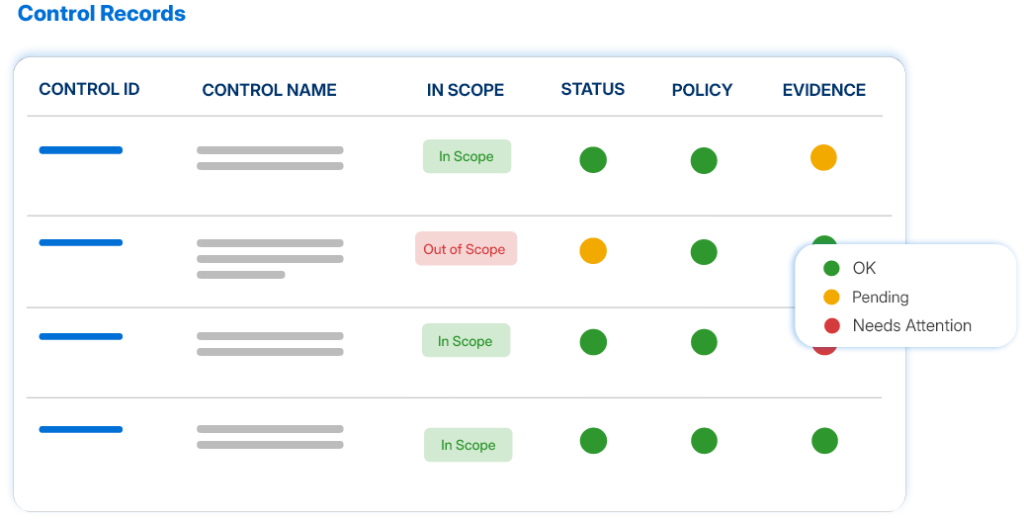
Houd vereisten, controls, bewijs en status het hele jaar gekoppeld. Gebruik geautomatiseerde bewijsverzameling en voortdurende zichtbaarheid om compliancestatus, risicohouding en gereedheid te monitoren.

  • Houd vereisten, controls en bewijzen actueel.
  • Gebruik geautomatiseerde bewijsverzameling.
  • Volg compliance, risicohouding en gereedheid.
Secrato-platform: Tabel met controlregisters
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato PCI DSS ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere PCI DSS-programma.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Koppel controls aan ondersteunend bewijs, beleid en procedures, zodat implementatie wordt ondersteund door registraties en ondersteunende documentatie.

Bepaal de scope, score en wijs beoordelingswerkzaamheden toe, met reacties gekoppeld aan het bewijs en de records erachter.

Zie waar PCI DSS-controls overlappen met andere normen en regelgeving, zodat teams gedeelde dekking en resterende hiaten kunnen identificeren.

Zorg dat risico's gekoppeld blijven aan de controls en het bewijs erachter, met zichtbaarheid op eigenaarschap, behandeling en restrisico.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

Veel PCI DSS-controls overlappen met beveiligingswerk dat al voor andere frameworks wordt onderhouden. De Uniforme controlebibliotheek koppelt gedeelde controls aan de relevante vereisten, waardoor herhaald assessment- en bewijswerk wordt verminderd terwijl PCI DSS-specifieke vereisten en validatiebehoeften duidelijk blijven.

Veelgestelde vragen over PCI DSS-compliancesoftware

Wat is PCI DSS?

PCI DSS is de Payment Card Industry Data Security Standard, die beveiligingsvereisten stelt voor organisaties die gegevens van kaarthouders opslaan, verwerken of verzenden. Compliance wordt regelmatig gevalideerd, waarbij de toepasselijke beoordelingsroute afhangt van de omstandigheden van de organisatie. Het bepalen van de scope van de omgeving met gegevens van kaarthouders is een fundamenteel onderdeel van dat proces en blijft de verantwoordelijkheid van de organisatie.

PCI DSS is bedoeld voor entiteiten die gegevens van betalingsrekeningen opslaan, verwerken of verzenden, ongeacht of deze activiteiten rechtstreeks of via een externe serviceprovider worden uitgevoerd. Vereisten kunnen ook van toepassing zijn op entiteiten waarvan de systemen of services de beveiliging van die gegevens kunnen beïnvloeden. De toepasselijke validatiemethode hangt af van de rol van de entiteit, de betalingsomgeving en de vereisten van de relevante acquirer, betaalmerk of ander compliance-accepterend orgaan; transactievolume kan een factor zijn.

Secrato ondersteunt PCI DSS-gereedheid door vereisten, controls, beleidsregels en bewijs in een traceerbare weergave gekoppeld te houden, waardoor het eenvoudiger wordt om gereedheid te monitoren en de ondersteunende documentatie voor terugkerende validatie bij te houden.

Blijf gereed voorbij jaarlijkse validatie

PCI DSS-gereedheid begint niet wanneer de volgende assessment in zicht komt. Bekijk hoe Secrato vereisten, controls, bewijs en beleidsregels verbonden kan houden, zodat je team een duidelijker beeld krijgt voordat validatie begint.

Secrato
