





ISO/IEC 27001

ISO/IEC 27001 compliance die audit-ready blijft

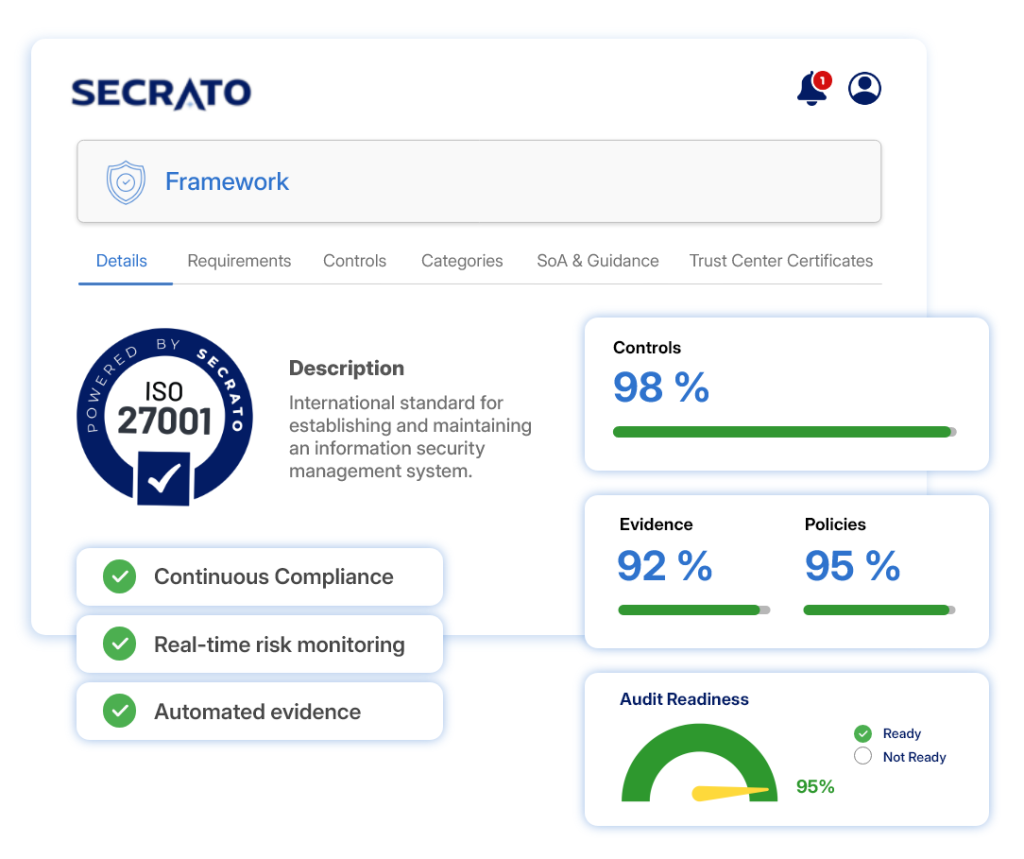
ISO/IEC 27001 vraagt je om een informatiebeveiligingsbeheersysteem te voeren en aan te tonen dat het werkt. Secrato houdt je controls en bewijs verbonden met de vereisten die ze beantwoorden, zodat wat je kunt aantonen actueel blijft.

ISO/IEC 27001 compliance in Secrato
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
BEWIJSBEHEER

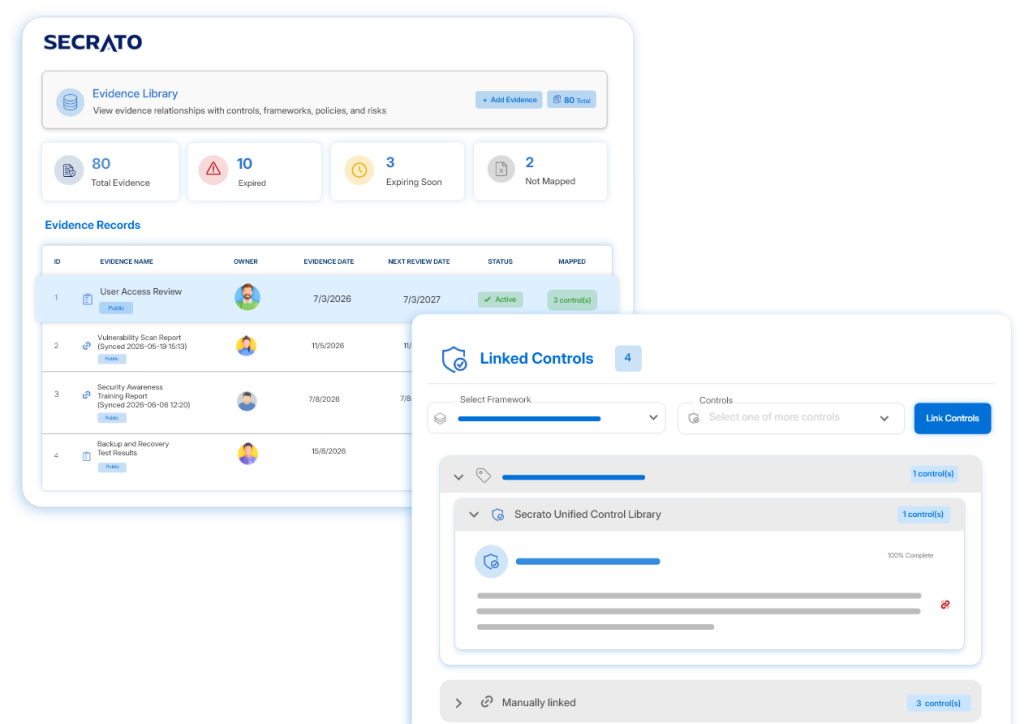
Houd controls ondersteund door actueel bewijs

Verbind bewijs rechtstreeks met de controls die het ondersteunen, zodat teams kunnen zien wat er aanwezig is en waar aandacht nodig is. Houd ondersteunende records georganiseerd en traceerbaar terwijl bewijs verandert.

  • Koppel bewijs rechtstreeks aan de controls die het ondersteunt.
  • Zorg dat bewijs actueel blijft via uploads en integraties.
  • Houd records traceerbaar voor beoordelingen en audits.
Secrato-platform: Bewijsbibliotheek
Secrato-platform: Controlekoppeling
RISICO & GOVERNANCE

Verbind risico's, controls en beleid

Breng de relaties tussen risico's, controls en sturend beleid samen in één verbonden omgeving. Zie hoe risico's worden behandeld en welke registraties elke control ondersteunen, zonder informatie over meerdere systemen heen af te stemmen.

  • Verbind beleid, procedures en eigenaarschap van controls.
  • Koppel controls aan de risico's die zij zijn ontworpen om te behandelen.
  • Zorg dat behandeling en restrisico zichtbaar blijven.
Secrato-platform: Controlekoppeling
AUDITGEREEDHEID

Blijf klaar voor beoordeling en audit

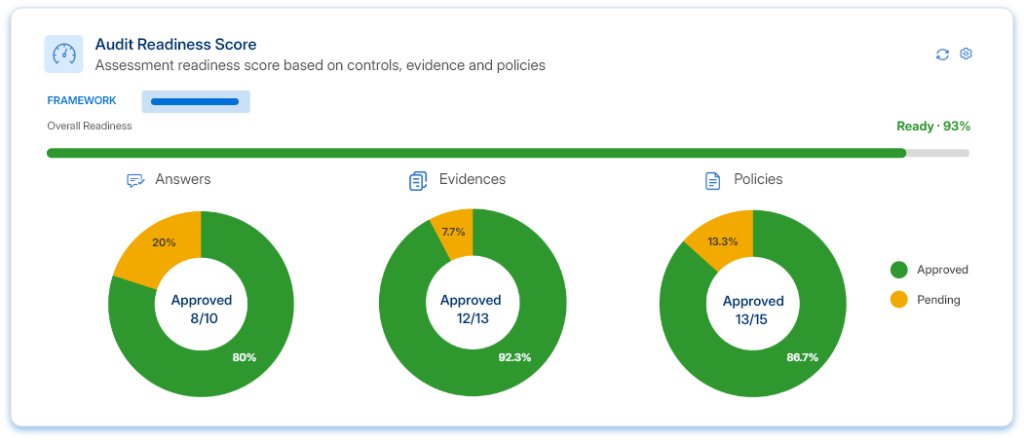
Behoud een actueel beeld van controlestatus, risicohouding en ISO/IEC 27001-gereedheid gedurende de beoordelingscyclus. Houd ondersteunende informatie georganiseerd zodat beoordelaars kunnen volgen hoe vereisten worden aangepakt.

  • Koppel beoordelingsreacties aan bewijs en beleidsregels.
  • Organiseer bewijs en bevindingen voor auditbeoordeling.
  • Volg controlestatus en doelrijpheid.
Secrato-platform: auditgereedheidsscore
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato ISO/IEC 27001 ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere ISO/IEC 27001-programma.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Bepaal de scope, score en wijs beoordelingswerkzaamheden toe, met reacties gekoppeld aan het bewijs en de records erachter.

Organiseer bewijs, controleer de gereedheid van controls en beheer bevindingen, met gestructureerde revisor-toegang waar passend.

Bekijk waar controls die ISO/IEC 27001 ondersteunen ook vereisten aanpakken in de andere normen en regelgeving die je organisatie hanteert.

Verbind interne en externe systemen via API's en integraties om bewijsverzameling te ondersteunen en handmatig zoeken te verminderen.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

Veel ISO/IEC 27001-controls overlappen met beveiligingsvereisten die organisaties ook onder NIS2, DORA en andere cybersecurity-frameworks beheren. De Uniforme controlebibliotheek van Secrato brengt gedeelde controls in kaart over de relevante vereisten heen, zodat teams gemeenschappelijk controlwerk eenmaal kunnen onderhouden en beoordelen terwijl de vereisten die uniek zijn voor elk framework duidelijk zichtbaar blijven.

Veelgestelde vragen over ISO/IEC 27001 compliance software

Wat is ISO/IEC 27001?

ISO/IEC 27001 is de internationale norm die de vereisten voor een informatiebeveiligingsmanagementsysteem (ISMS) bepaalt. ISO/IEC 27001:2022 is de huidige editie van de internationale norm voor informatiebeveiligingsmanagementsystemen. Deze bepaalt de vereisten waaraan een ISMS moet voldoen, terwijl ISO/IEC 27002:2022 begeleiding biedt bij controls voor informatiebeveiliging.

Ja, waar vereisten werkelijk overlappen. Controls die voor ISO/IEC 27001 worden onderhouden, kunnen vaak overeenkomstige vereisten in andere cybersecurity-frameworks ondersteunen. Secrato brengt dat gedeelde werk met controls in kaart via de Uniforme controlebibliotheek terwijl de afzonderlijke verplichtingen van elk framework zichtbaar blijven.

Secrato ondersteunt ISO/IEC 27001-gereedheid door vereisten, controls, risico's, beleidsregels, bewijs en beoordelingen met elkaar te verbinden, zodat organisaties een duidelijker en beter traceerbaar beeld krijgen van hoe het ISMS wordt geïmplementeerd, onderhouden en aangetoond.

Houd ISO/IEC 27001-gereedheid actueel tussen audits

Een ISMS is sterker wanneer controls, risico's en bewijs verbonden blijven. Secrato houdt het governance-record achter ISO/IEC 27001 zichtbaar en traceerbaar, zodat teams een duidelijker beeld van gereedheid hebben terwijl het managementsysteem evolueert.

Secrato
