





CMMC

CMMC-compliance die je met vertrouwen kunt bevestigen

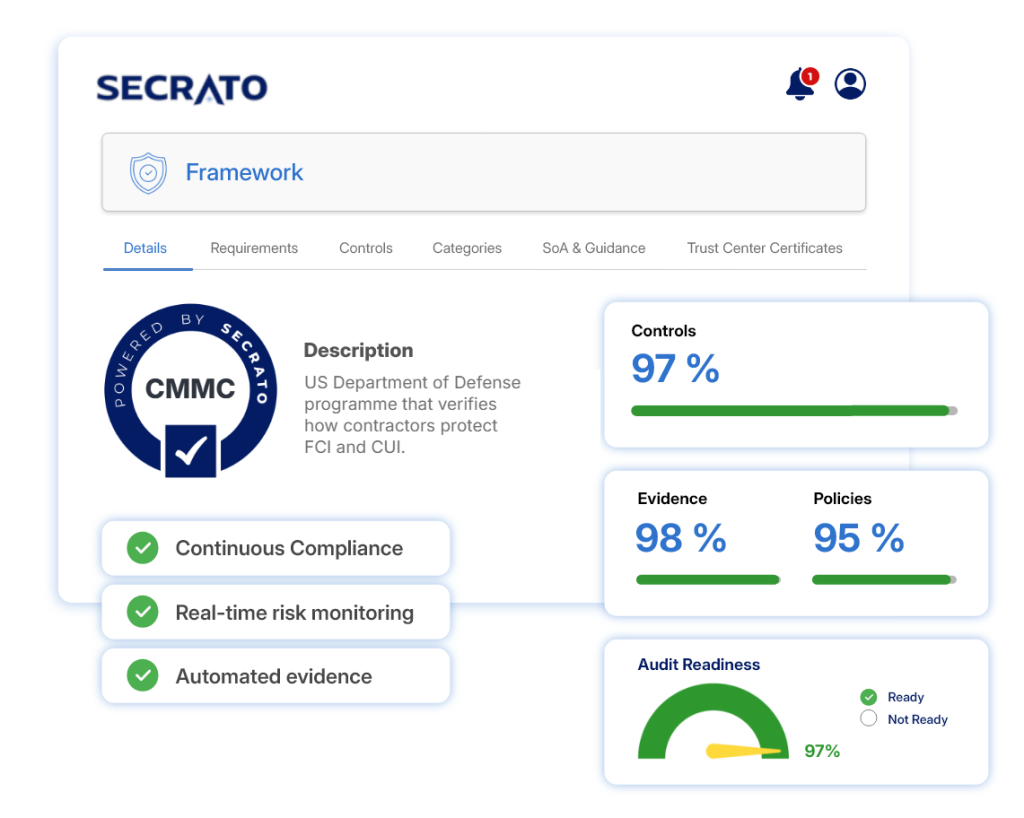
Het Cybersecurity Maturity Model Certification (CMMC) Program is hoe het Amerikaanse Ministerie van Defensie controleert dat aannemers Federal Contract Information (FCI) en Controlled Unclassified Information (CUI) beschermen. Secrato houdt je vereisten, beoordelingsresultaten en bewijzen verbonden, zodat je SPRS-score en jaarlijkse bevestiging op bewijs rusten.

Kort gezegd: Secrato helpt defensieleveranciers zich voor te bereiden op CMMC. Bepaal of je FCI of CUI verwerkt en welk niveau je contracten vereisen, implementeer de 15 vereisten van Level 1 of de 110 vereisten van NIST SP 800-171 Rev. 2 voor Level 2, houd je System Security Plan en plan of action actueel, plaats je resultaten in SPRS en ondersteun de jaarlijkse bevestiging door een senior functionaris.

CMMC-compliance in Secrato
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
VEREISTEN

Koppel elke vereiste aan een eigenaar en bewijs

Verdeel je CMMC-niveau in vereisten en beoordelingsdoelstellingen, en koppel elk ervan aan controls, eigenaren, beleidsregels en bewijs. Zie wat is bereikt, wat nog niet is bereikt en wat in je plan of action hoort.

  • Volg de Level 1- en Level 2-vereisten.
  • Koppel beoordelingsdoelstellingen aan bewijs.
  • Houd het System Security Plan actueel.
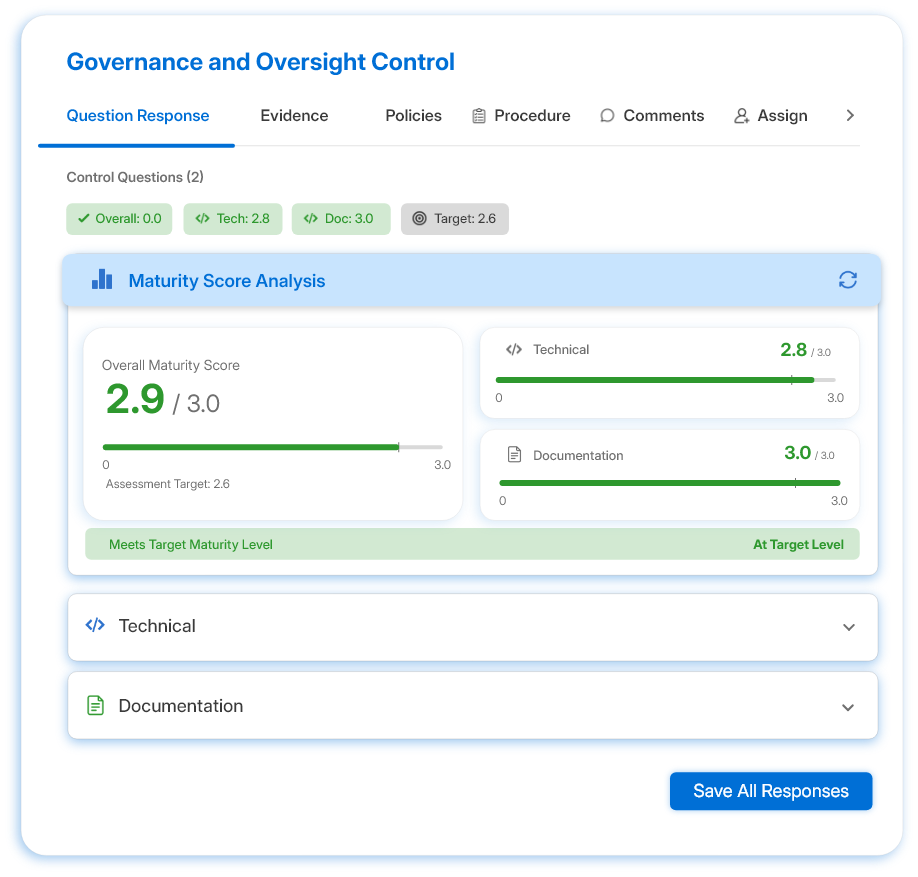
Secrato-platform: Volwassenheidsscore
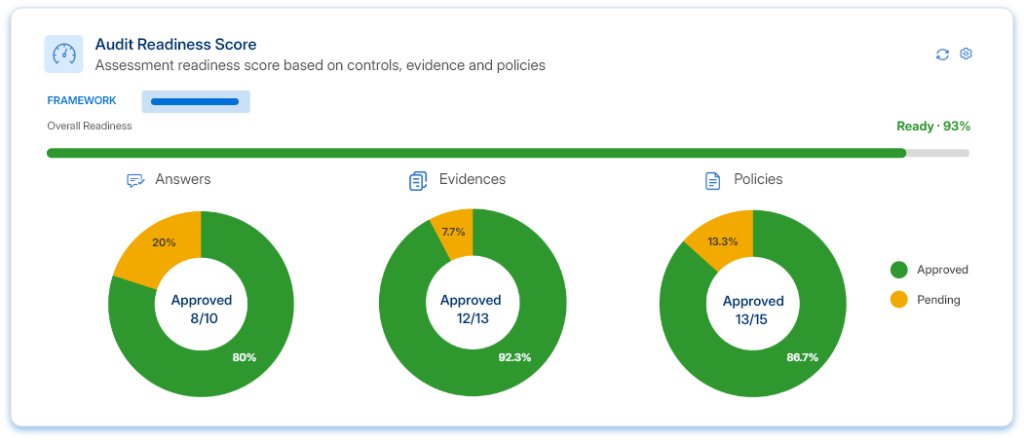
Secrato-platform: auditgereedheidsscore
ZELFBEOORDELING

Score je beoordeling zoals een beoordelaar zou doen

Beoordeel elke vereiste aan de hand van haar doelstellingen, bereken je score en houd het resultaat klaar voor SPRS. Volg openstaande items bij in een plan of action met eigenaren en deadlines, zodat een voorwaardelijke status niet in een verloren contract verandert.

  • Markeer vereisten als bereikt, niet bereikt of niet van toepassing.
  • Volg POA&M-items en de 180-daagse afsluiting.
  • Houd een record bij van wat naar SPRS is geplaatst en wanneer.
Secrato-platform: auditgereedheidsscore
BEVESTIGING

Geef de bevestigende functionaris bewijs, geen beloften

Elke CMMC-status moet in SPRS worden bevestigd door een senior bedrijfsfunctionaris, en opnieuw elk jaar. Geef die functionaris een actueel overzicht van vereisten, openstaande acties en bewijs, en houd een record bij van elke bevestiging en de leveranciers waarvan die afhankelijk is.

  • Toon vereistestatus en openstaande acties.
  • Registreer elke bevestiging en de datum ervan.
  • Volg het CMMC-niveau van onderaannemers.
Secrato-platform: Controlekoppeling
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato CMMC ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere CMMC-programma.

Verbind controls en vereisten over frameworks heen om gedeelde dekking te identificeren en dubbel beoordelingswerk te verminderen.

Houd risico's verbonden met de controls en het bewijs achter hun behandeling, met zicht op eigenaarschap en restblootstelling.

Breng bewijs samen, controleer de gereedheid van controls en beheer bevindingen, met gestructureerde toegang voor beoordelaars waar passend.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Verbind interne en externe systemen via API's en integraties om bewijsverzameling te ondersteunen en handmatig zoeken te verminderen.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

CMMC Level 2 is gebaseerd op NIST SP 800-171, dat veel gemeenschappelijke grond deelt met ISO/IEC 27001 en NIST CSF 2.0, wat mogelijkheden biedt om bestaande cybersecurity-controls opnieuw te gebruiken. De Uniforme controlebibliotheek brengt gedeelde controls in kaart over frameworks heen, zodat teams kunnen zien waar bestaand werk al bijdraagt aan CMMC, terwijl duidelijk blijft dat de koppeling correspondentie aangeeft, niet gelijkwaardigheid.

Veelgestelde vragen over CMMC-compliancesoftware

Wat is CMMC?

Het Cybersecurity Maturity Model Certification (CMMC) Program, vastgesteld in 32 CFR Part 170, is hoe het Amerikaanse Department of Defense verifieert dat aannemers en onderaannemers Federal Contract Information (FCI) en Controlled Unclassified Information (CUI) beschermen. Contracten stellen het vereiste niveau vast via DFARS-clausule 252.204-7021, en een actuele status moet worden geregistreerd in het Supplier Performance Risk System (SPRS).

Level 1 dekt FCI met 15 basisbeveiligingsvereisten en een jaarlijkse zelfbeoordeling. Level 2 dekt CUI met de 110 vereisten van NIST SP 800-171 Rev. 2, beoordeeld om de drie jaar door de aannemer zelf of door een gecertificeerde derde partij (C3PAO). Level 3 voegt 24 vereisten van NIST SP 800-172 toe en wordt beoordeeld door de regering (DIBCAC). Elk niveau vereist een jaarlijkse bevestiging door een senior functionaris.

Secrato koppelt CMMC-vereisten en beoordelingsdoelstellingen aan controls, eigenaren en bewijs, houdt het System Security Plan en plan of action ermee verbonden, en geeft de bevestigende functionaris een actueel overzicht van de score, openstaande acties en ondersteunende records. Werk dat je al hebt gedaan voor ISO/IEC 27001 of NIST CSF 2.0 telt waar controls overeenkomen.

De CMMC Program-regel trad in werking op 16 december 2024, en fase 1 van de uitrol begon op 10 november 2025 met zelfbeoordelingen van Level 1 en Level 2 in nieuwe contracten. In juli 2026 schortte het Department fase 2 op, die Level 2-certificering door een C3PAO vanaf 10 november 2026 zou hebben vereist, in afwachting van een herziening. Zelfbeoordelingen, SPRS-scores en jaarlijkse bevestigingen blijven van toepassing, en bestaande certificaten blijven geldig.

Houd CMMC-gereedheid bij

CMMC is geen eenmalig project: vereisten, beoordelingen, actieplannen en bevestigingen blijven in beweging. Bekijk hoe Secrato dat werk verbonden houdt en je team een duidelijk beeld geeft van de gereedheid voordat een contractofficier ernaar vraagt.

Secrato
