
Flexibele identiteit. Gecontroleerde toegang.
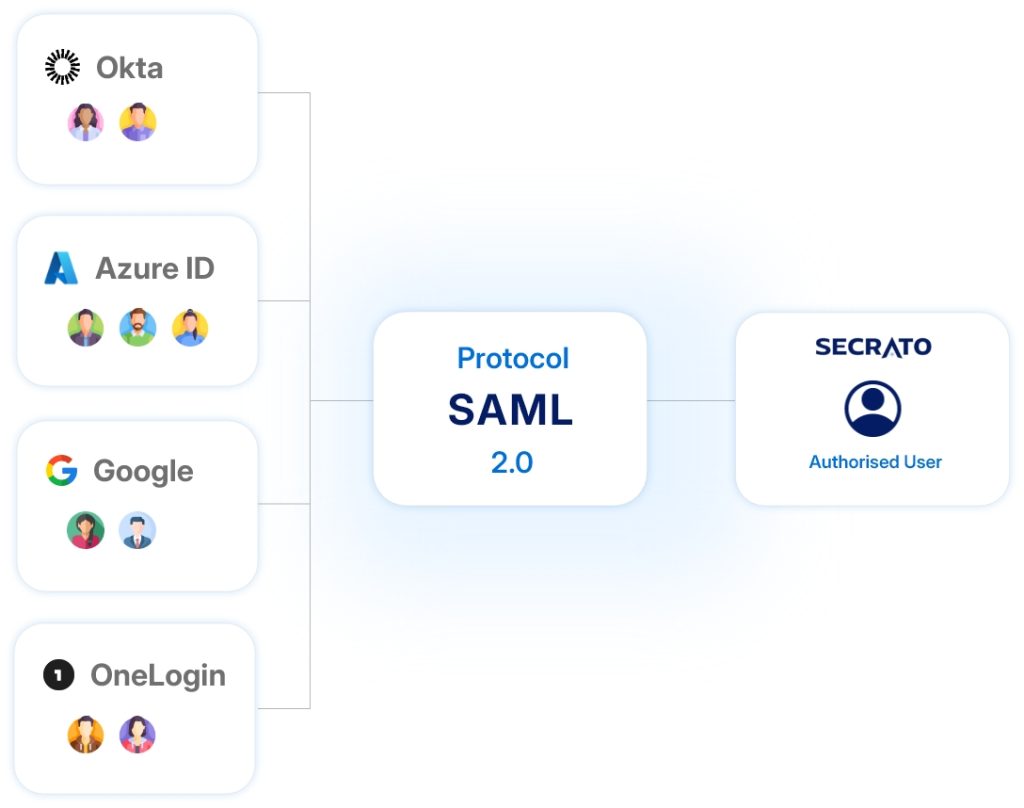
Laat verschillende onderdelen van jouw organisatie zich authenticeren via de identity providers die al bij hun omgeving passen. Secrato ondersteunt identity-configuratie over tenants en workspaces en geeft centrale teams tegelijkertijd duidelijker inzicht in hoe toegang binnen de organisatie wordt beheerd.
Meerdere identiteitsomgevingen, volledige controle
Complexe organisaties vertrouwen zelden op een enkele identity-setup. Dochterondernemingen, regio's, bedrijfsonderdelen en overgenomen bedrijven kunnen elk met hun eigen directories, domeinen en toegangsvereisten werken.
Secrato laat identity-configuratie die structuur volgen terwijl machtigingen en toegang binnen één omgeving worden gecontroleerd.
Hoe het zich verhoudt tot Secrato
Primaire SSO per tenant. Optionele secundaire OTP voor failover. Domeinverificatie en vertrouwensbeleid.
Overschrijf IdP of neem tenant-SSO over. Koppel IdP-groepen aan individuele gebruikers. Lokale accounts met policy gates.
Fijnmazige rolbindingen voor site-teams. Bewijs van toegangsbeoordelingen per site. Automatische de-provisioning bij gebeurtenissen.
E-mail- en accountmodellen
Een multi-domeinmodel stelt meerdere geverifieerde e-maildomeinen in staat om veilig binnen één geïntegreerde SaaS-omgeving te werken.
Een enkele e-mailidentiteit met meerdere scopes maakt uniforme aanmelding en veilige, op rollen gebaseerde toegang mogelijk in meerdere workspaces of tenants.
Een lokale account is een door het platform beheerde gebruikersidentiteit die rechtstreeks via e-mail en wachtwoord wordt geverifieerd, en biedt flexibele en veilige toegang zonder externe SSO of directoryintegratie.
Beveiliging en compliance
RBAC en groepstoewijzing maken geautomatiseerde, op beleid gebaseerde toegangscontrole mogelijk, zodat gebruikers de juiste machtigingen erven via identiteitsintegraties en vooraf gedefinieerde rollen.
Zorg voor veilige onboarding, continue compliance-handhaving en gecontroleerde offboarding, zodat elk account van creatie tot verwijdering compliant en strak beheerd blijft.
Audit en zichtbaarheid bieden volledige traceerbaarheid en real-time inzicht in platformactiviteiten, waardoor continu toezicht, compliance-validatie en snelle incidentrespons mogelijk zijn.
Gebouwd rond het werk dat ertoe doet
Breng meerdere domeinen samen
Ondersteun meerdere geverifieerde e-maildomeinen binnen één beheerde omgeving, met aanmeldingsbeleid dat volgens het relevante domein wordt toegepast.
Houd toegang gescheiden per context
Een enkele identiteit kan rollen hebben in meerdere tenants of werkruimten, terwijl elke toegangstoewijzing onafhankelijk afgebakend blijft.
Ondersteuning zonder externe provider
Bied door het platform beheerde accounts waar geen externe identiteitsprovider beschikbaar is, zodat deze gebruikers Secrato kunnen gebruiken binnen dezelfde beheerde omgeving.
Behoud een alternatief aanmeldingspad
Ondersteun een secundaire eenmalige-codeverificatiestap als fallback voor primaire tenant-aanmelding.
Beheer toegang van ingang tot uitgang
Ondersteun provisioning, voortdurend toegangsbeheer en gecontroleerde offboarding, met gebruikers- en groepsinformatie gesynchroniseerd vanuit verbonden identiteitsproviders.
Houd activiteit zichtbaar
Behoud traceerbare toegangsactiviteit om toezicht te versterken en duidelijkere context te bieden wanneer toegang moet worden beoordeeld of onderzocht.
GRC-gegevens worden verwerkt op zelf beheerde infrastructuur in een Belgisch datacentrum, binnen het juridische en regelgevende kader van de EU.
België · EU
Veelgestelde vragen
Kunnen verschillende onderdelen van de organisatie verschillende identiteitsproviders gebruiken?
Ja. Identiteit kan op tenantniveau worden geconfigureerd, terwijl werkruimtes en sub-werkruimtes die configuratie kunnen overnemen of hun eigen kunnen gebruiken. Dit stelt verschillende onderdelen van de organisatie in staat om de identiteitsinstelling te behouden die bij hun omgeving past.
Kan één persoon toegang hebben tot meerdere tenants of werkruimtes?
Ja. Een enkele identiteit kan rollen hebben in meerdere tenants of werkruimtes. Elke toegangstoewijzing blijft onafhankelijk afgebakend, zodat machtigingen in het ene gebied niet automatisch worden overgedragen naar het andere.
Wat als een team geen externe identiteitsprovider heeft?
Secrato kan door het platform beheerde lokale accounts ondersteunen voor teams die geen externe identiteitsprovider gebruiken, zodat zij toegang hebben tot het platform binnen hetzelfde beheerde toegangsmodel.
Laat identiteit meegroeien met je organisatie
Verschillende entiteiten hoeven niet de identiteitsomgevingen op te geven die al voor hen werken, alleen om in een centraal GRC-platform te passen. Bekijk hoe ondersteuning voor meerdere IdP's bij je identiteitsstructuur en de tenants en werkruimtes die deze moet beheren, kan passen.
