
Audit-Center: interne und externe Audits an einem Ort
Überführen Sie auditbereite Bewertungen in die Prüfung, ohne Auditoren von den Kontrollen und Nachweisen zu trennen, die sie bewerten müssen. Das Audit-Center bringt Prüfung, Feststellungen und Schlussfolgerungen in dieselbe Umgebung und macht es einfacher nachzuvollziehen, wie das Audit verlaufen ist.
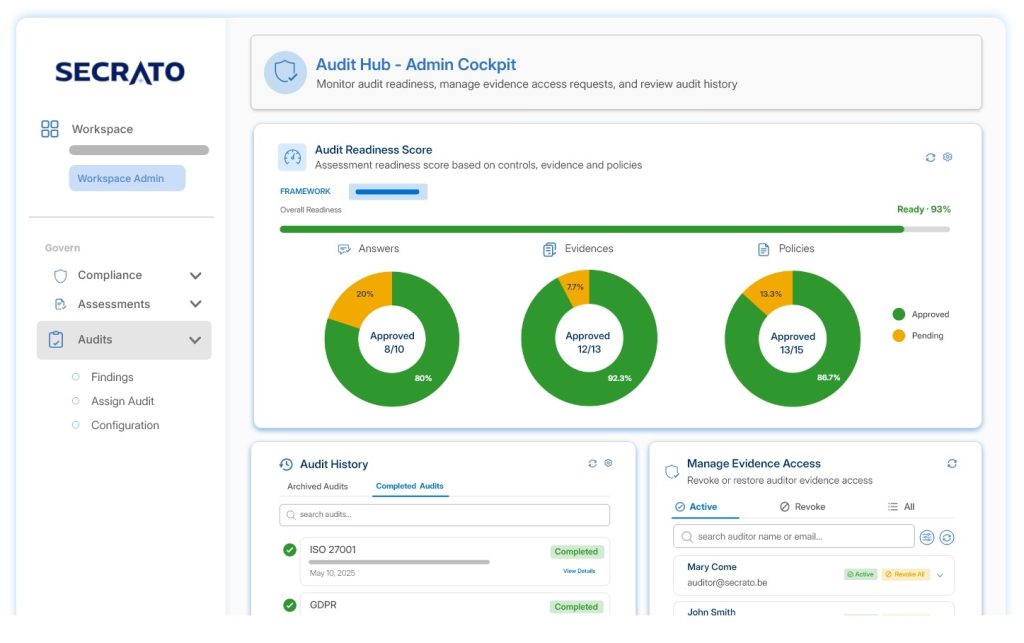
Audits sollten keine zweite Version des Compliance-Programms erstellen
Sobald ein Audit beginnt, werden Nachweise, Prüfkommentare, Feststellungen und Entscheidungen oft in einen von den geprüften Kontrollen getrennten Prozess verlagert. Teams verbringen Zeit damit, Informationen hinterherzulaufen und abzugleichen, was geprüft, was festgestellt wurde und was noch Maßnahmen erfordert – nur um vieles davon beim nächsten Audit zu wiederholen.
Jede Schlussfolgerung nachvollziehbar
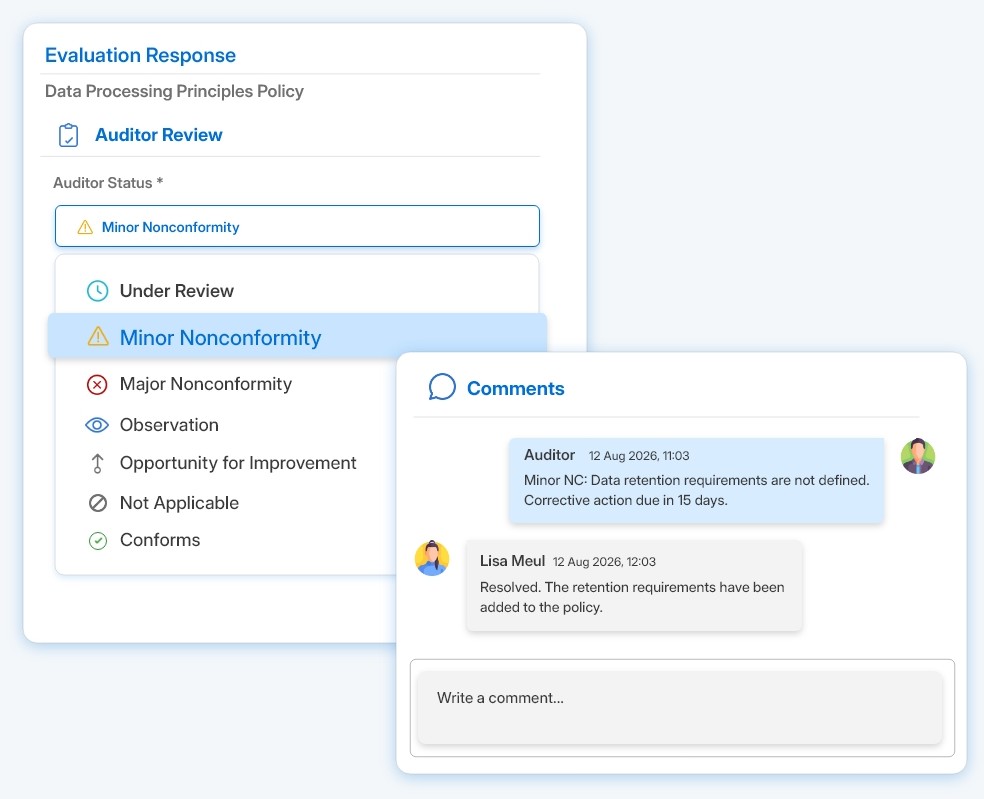
Auditoren prüfen die Kontrollen im Geltungsbereich und dokumentieren zu jeder ein Prüfurteil, bei Bedarf mit Begründung. Ein Urteil schließt den Punkt ab, und die Grundlage dafür bleibt direkt damit verknüpft.
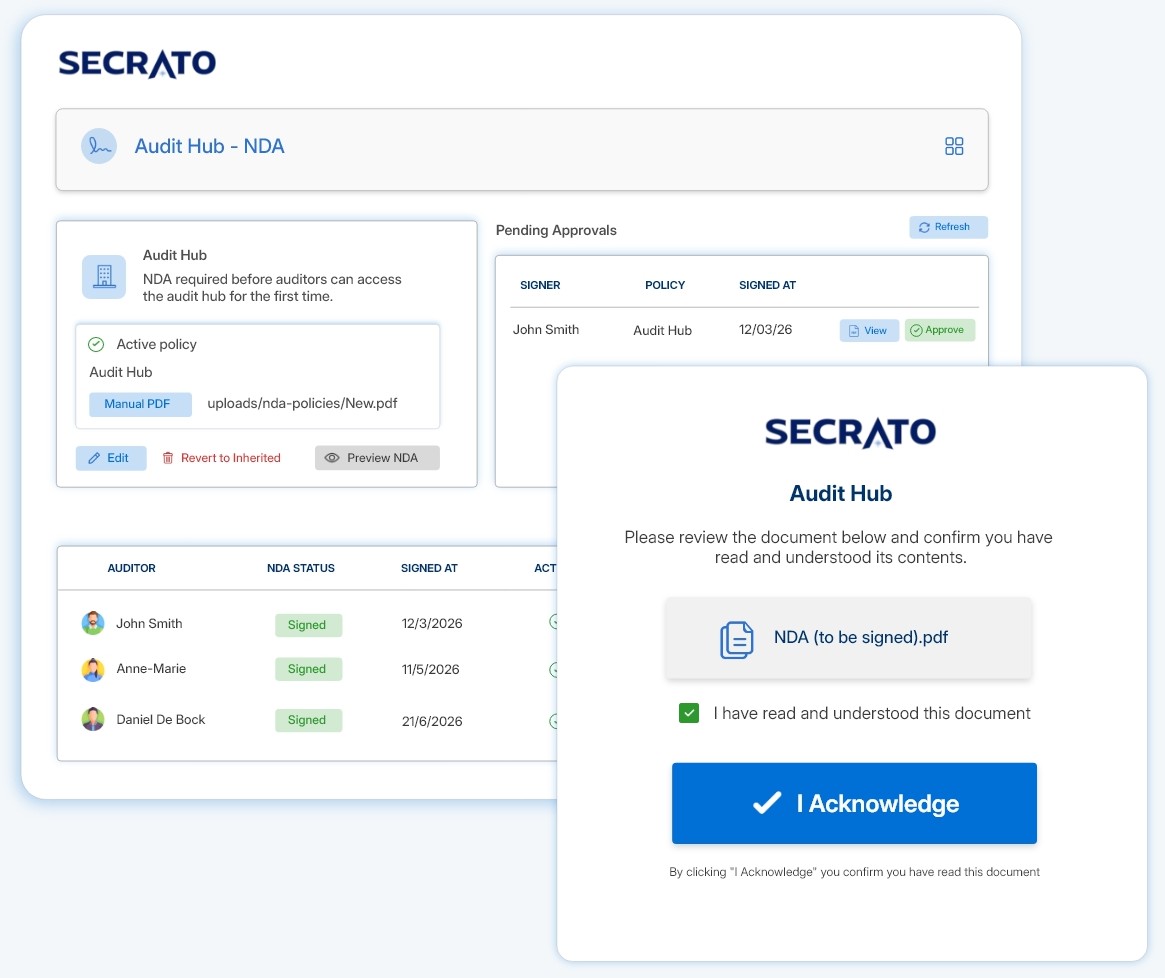
Sensible Daten vor der Prüfung schützen
Verlangen Sie von externen Auditoren, eine NDA zu akzeptieren, bevor sensible Audit-Informationen zugänglich gemacht werden. So ist die Vertraulichkeit direkt in den Zugriffsprozess integriert und muss nicht separat verwaltet werden.
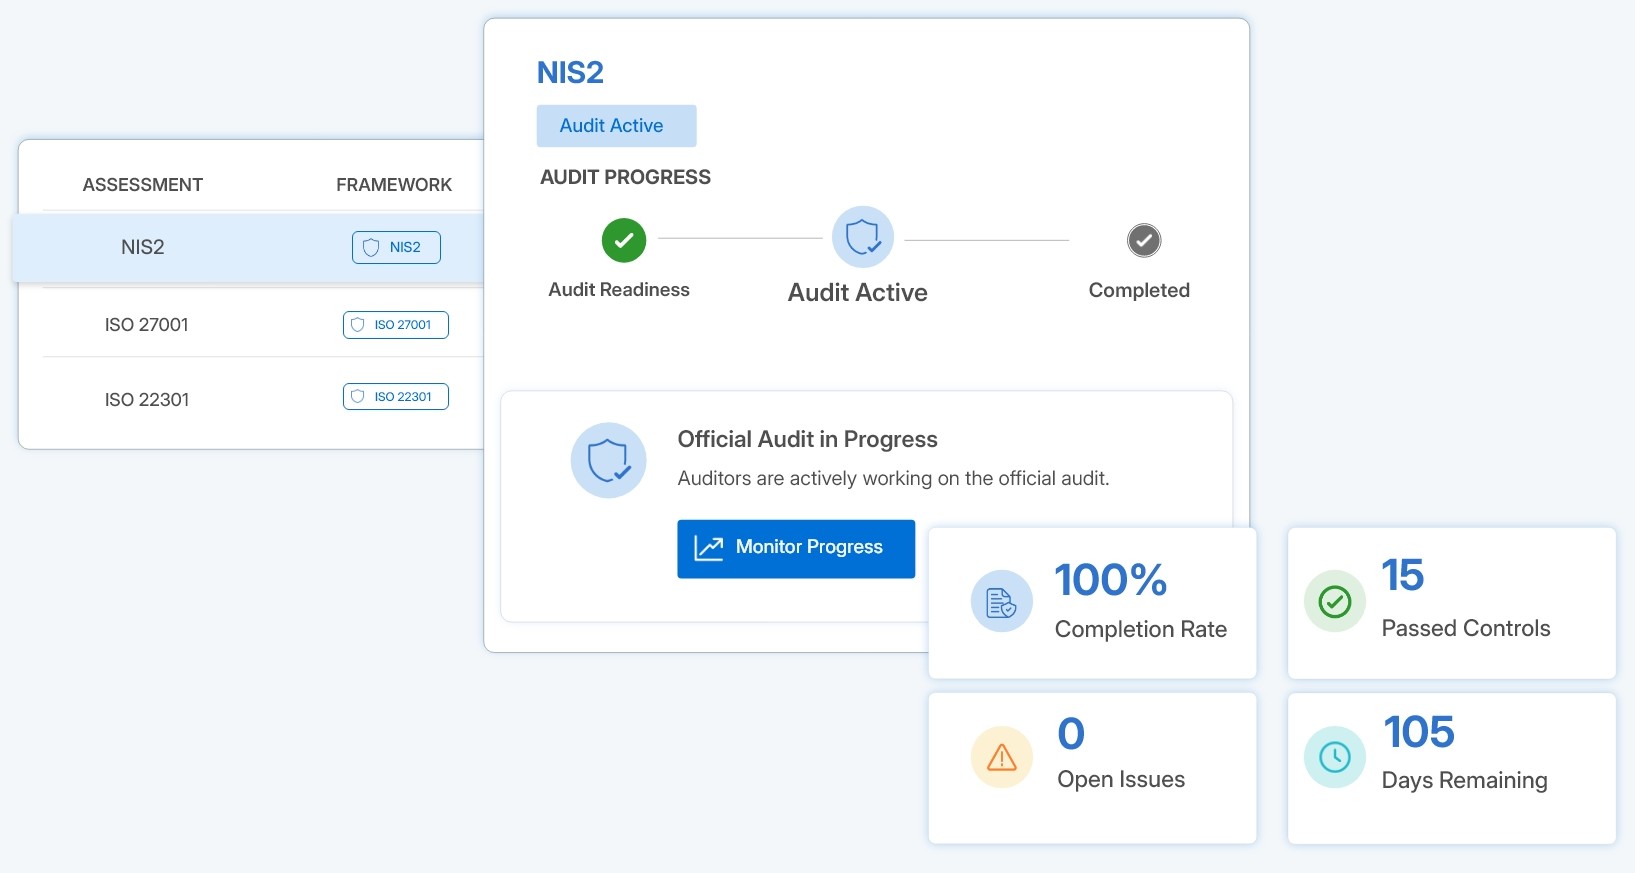
Kontrolle von der Prüfung bis zur Freigabe
Verwalten Sie das Audit von der Vor-Audit-Phase über die aktive Überprüfung bis zur Fertigstellung, mit Nachweisen, die um die überprüfte Arbeit organisiert sind. Rollenbasierter Zugriff unterstützt interne und externe Auditoren, während der endgültige Audit-Datensatz und die Schlussfolgerung auf der Plattform verbleiben.
Integriert in das Audit-Center
Urteile übertragen
Übertragen Sie Urteile bei Bedarf auf zugehörige Audit-Elemente und identifizieren Sie Nichtkonformitäten dennoch auf der Ebene, auf der Handlungsbedarf besteht.
Kommentare in einem Thread halten
Führen Sie Kommentare zu einem Audit-Element in einem Thread und erfassen Sie Empfehlungen in einer Auditor-Notiz, um die Grundlage der Überprüfung leichter nachverfolgbar zu machen.
Ausstehende Arbeiten sichtbar halten
Zeigen Sie Auditoren und Kontrollverantwortlichen Elemente an, die auf Prüfung oder Maßnahmen warten – unterstützt durch E-Mails und Aktivitätsbenachrichtigungen.
Gemeinsam an der Feststellung arbeiten
Nutzen Sie Thread-Kommentare, sodass Fragen und Nachverfolgungen mit dem überprüften Element verbunden bleiben.
Feststellungen in Korrekturmaßnahmen umwandeln
Dokumentieren Sie Korrekturmaßnahmen und verfolgen Sie deren Umsetzung, damit aus Prüfungsergebnissen klar zugewiesene Maßnahmen werden.
Auditbereitschaft im Verlauf verfolgen
Verfolgen Sie Fortschritt und Auditbereitschaft auf Bewertungsebene, während die Arbeit die Prüfung durchläuft.
Das Audit-Center arbeitet mit dem Rest von Secrato zusammen, nicht neben ihm. Was in die Prüfung einfließt, bleibt vor, während und nach der Prüfung mit der gesamten Plattform verbunden.
Compliance-Engine
Prüfen Sie die Bereitschaft anhand derselben Kontrollen, die die Organisation täglich verwaltet.
Nachweismanagement
Halten Sie unterstützende Nachweise und Richtlinien mit den überprüften Kontrollen verbunden.
Risikomanagement
Halten Sie Audit-Feststellungen und damit verbundene Risikoaktivitäten mit den Kontrollen verbunden, auf die sie sich beziehen.
Dashboards & Reporting
Verfolgen Sie Auditbereitschaft und Fortschritt anhand derselben zugrunde liegenden Datensätze.
Einheitliche Kontrollbibliothek
Führen Sie Prüfungen auf Basis der gemeinsamen Kontrollstruktur durch, die in ganz Secrato genutzt wird.
Verschiedene Rahmenwerke in einer Audit-Umgebung zusammenführen
Das Audit-Center unterstützt Audit-Aktivitäten über die gesamte Rahmenwerk-Abdeckung von Secrato, wobei Kontrollen über die Einheitliche Kontrollbibliothek zugeordnet werden. Wenn Rahmenwerke Kontrollen gemeinsam nutzen, können dieselben unterstützenden Unterlagen zur Überprüfung verfügbar bleiben, anstatt für jede Verpflichtung separat vorbereitet zu werden.
+ Weitere folgen
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Können externe Auditoren in Secrato arbeiten, ohne alles zu sehen?
Der Zugriff ist rollenbasiert, sodass externe Teilnehmer auf die für ihre Arbeit erforderlichen Informationen beschränkt werden können, anstatt uneingeschränkten Zugriff auf die Umgebung zu erhalten.
Kann ein Audit mit Arbeiten beginnen, die wir bereits in Secrato vorbereitet haben?
Ja. Eine Bewertung, die Auditbereitschaft erreicht hat, kann zur Auditorenzuweisung weitergeleitet werden, sodass das Audit auf der bereits vorbereiteten Arbeit aufbauen kann, anstatt mit einem isolierten Datensatz zu beginnen.
Was bleibt in den Unterlagen, wenn ein Audit abgeschlossen ist?
Die Aufzeichnung darüber, was geprüft und abgeschlossen wurde, bleibt in Secrato erhalten und verknüpft das Audit-Ergebnis mit der dahinterliegenden Arbeit, anstatt die Historie später rekonstruieren zu müssen.
Ein durchgängiges Audit bis zum Abschluss
Eine an einem Ort gepflegte Auditbereitschaft hält einer Prüfung besser stand als eine, die für jedes Audit neu zusammengestellt wird. Buchen Sie eine Demo, um das Audit-Center mit Ihren eigenen Kontrollen und Nachweisen durchzugehen.
