




CRA

CRA-Compliance, sicher von Beginn an und standardmäßig

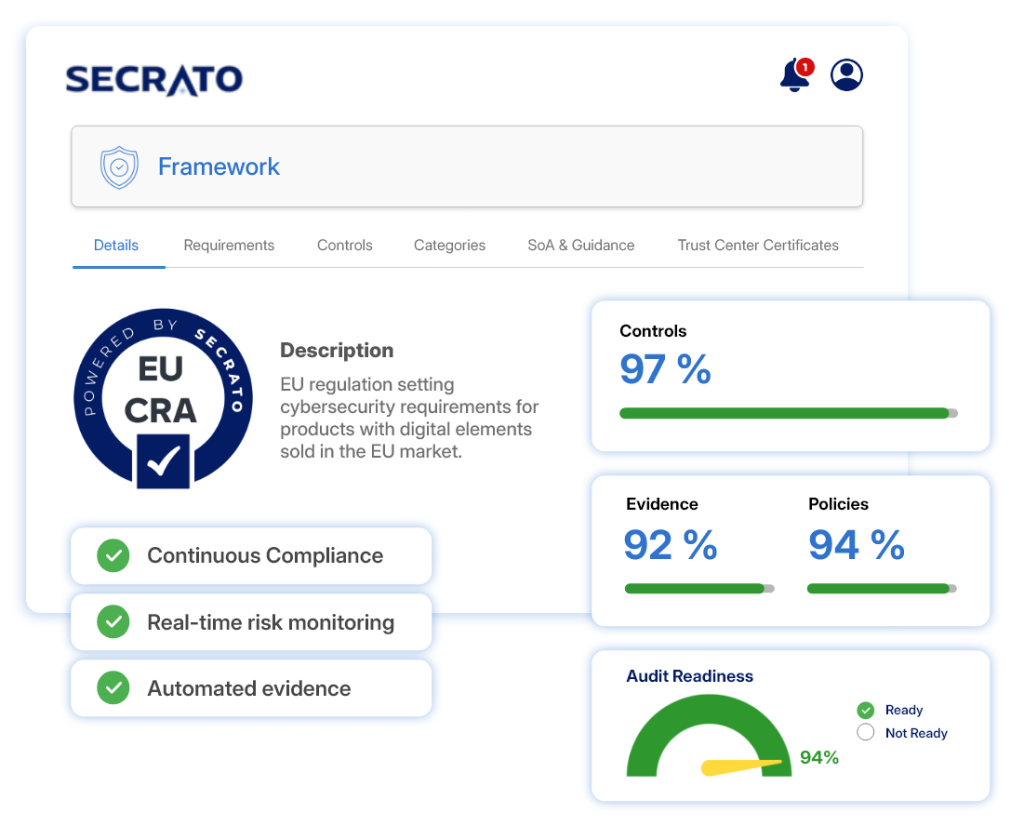
Der CRA macht Cybersicherheit zur Bedingung für den EU-Markt, gültig über den gesamten Unterstützungszeitraum, den Sie erklären, nicht nur beim Start. Secrato hält die Risikobewertung, Kontrollen und Nachweise mit den Anforderungen verbunden, die sie beantworten, sodass die Bereitschaft so lange anhält wie das Produkt.

EU Cyber Resilience Act (CRA) Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
SCHWACHSTELLENMANAGEMENT

Schwachstellenbehandlung kontinuierlich steuern

Verfahren zur Schwachstellenbehandlung als verwaltete, überprüfbare Unterlagen pflegen, nicht als einmalige Dokumentation. Verbinden Sie operative Schritte mit den Kontrollen, die sie implementieren, und den Risiken, die sie adressieren.

  • Schwachstellenverfahren verantwortlich zugeordnet und aktuell halten.
  • Verfahren mit den Kontrollen verknüpfen, die sie unterstützen.
  • Schwachstellenarbeit mit zugehörigen Risiken verbinden.
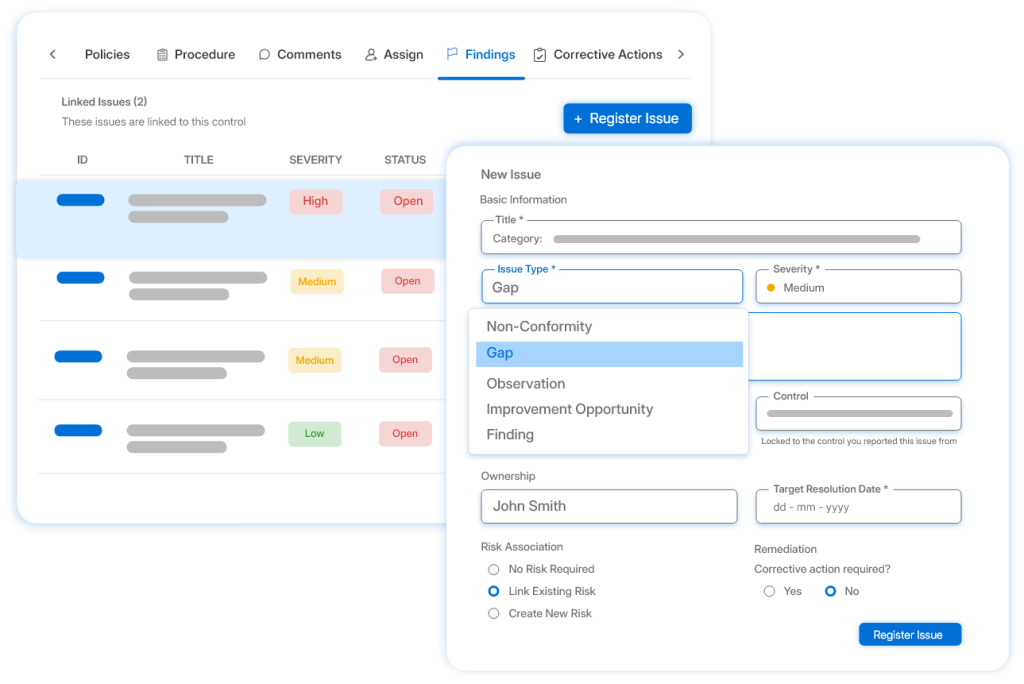
Secrato-Plattform: Feststellungen
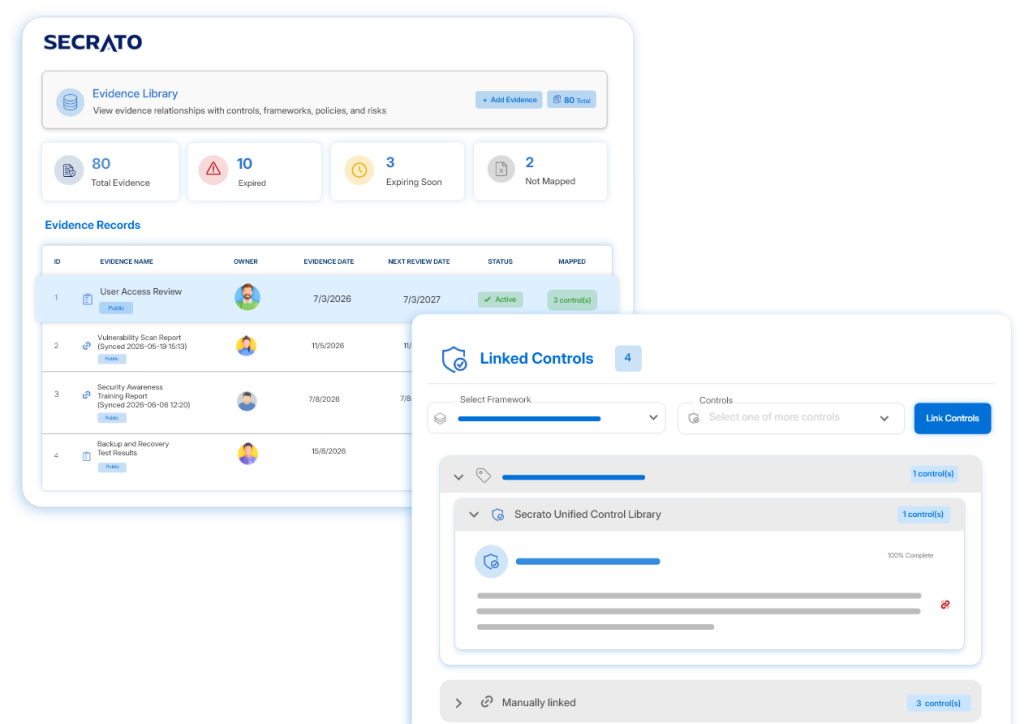
Secrato-Plattform: Nachweisbibliothek
MELDEBEREITSCHAFT

Meldenachweise bereithalten

Verbinden Sie Nachweise direkt mit den Kontrollen und Unterlagen, die Schwachstellen- und Vorfallmeldungen unterstützen. Halten Sie Informationen vor Meldungsfristen organisiert.

  • Nachweise mit meldungsbezogenen Kontrollen verknüpfen.
  • Unterstützende Unterlagen im Voraus organisiert halten.
  • Nachträgliche Nachweisrekonstruktion reduzieren.
Secrato-Plattform: Nachweisbibliothek
PRODUKTRISIKO

Produktrisiko und Bereitschaft verknüpfen

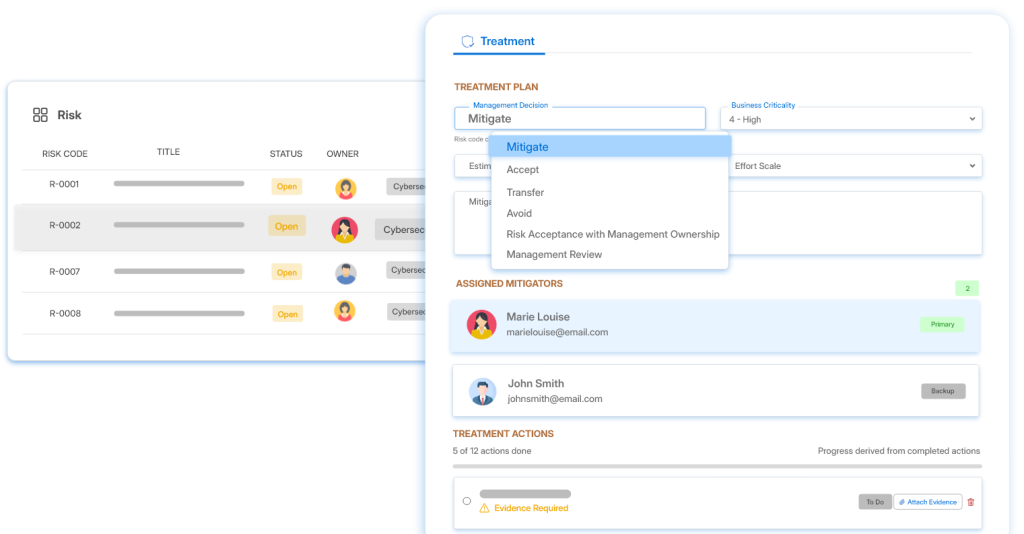
Verbinden Sie Cybersicherheitsrisiken mit den Kontrollen, die sie vom Design bis zur Wartung behandeln. Geben Sie Produkt- und Sicherheitsteams Einblick in die Sicherheitslage, den Compliance-Status und die Feststellungen.

  • Produktrisiken mit ihren unterstützenden Kontrollen verknüpfen.
  • Sicherheitslage und Compliance-Status nachverfolgen.
  • Feststellungen über den Produktlebenszyklus hinweg sichtbar halten.
Secrato-Plattform: Behandlungsplan
DER REST DER PLATTFORM

Weitere Funktionen für CRA

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere CRA-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Dokumentieren und überprüfen Sie die Nachweise, die CRA-Kontrollen, Richtlinien und Risiken unterstützen, sodass die Umsetzung durch gepflegte operative Details gestützt wird.

Strukturieren Sie Bewertungsarbeiten um Anforderungen und Kontrollen, mit Antworten, die mit den unterstützenden Nachweisen und Unterlagen verbunden sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele der Prozessanforderungen des CRA überschneiden sich mit Cybersicherheitskontrollen, die bereits für andere Rahmenwerke aufrechterhalten werden. Die Einheitliche Kontrollbibliothek ermöglicht es Teams, diese gemeinsame Kontrollarbeit über die relevanten Anforderungen hinweg wiederzuverwenden, während produktspezifische Cybersicherheitsanforderungen eigenständige Engineeringarbeit bleiben.

Häufig gestellte Fragen zur CRA-Compliance-Software

Was ist CRA?

Der Cyber Resilience Act ist die EU-Verordnung, die Cybersicherheitsanforderungen für Produkte mit digitalen Elementen festlegt, mit Verpflichtungen, die auf Hersteller ausgerichtet sind und sich über den Produktunterstützungszeitraum erstrecken. Der CRA ist am 10. Dezember 2024 in Kraft getreten und gilt ab dem 11. Dezember 2027 vollständig. Bestimmte Vorschriften gelten früher, darunter die Regeln für Konformitätsbewertungsstellen ab dem 11. Juni 2026 und die Meldepflichten nach Artikel 14 ab dem 11. September 2026.

Der Cyber Resilience Act gilt für Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden, wenn der beabsichtigte Zweck oder die vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung zu einem Gerät oder Netzwerk umfasst. Er begründet Verpflichtungen für Hersteller und je nach ihrer Rolle für Bevollmächtigte, Importeure und Händler. Er enthält auch begrenzte, spezifische Verpflichtungen für qualifizierte Open-Source-Software-Verwalter; nicht jedes Open-Source-Projekt oder jeder Betreuer fällt unter diese Definition.

Secrato unterstützt die Governance-Seite der CRA-Bereitschaft, indem es Cybersicherheitsrisiken, Kontrollen, Richtlinien und Nachweise verbunden hält und Produkt- und Sicherheitsteams eine klarere Dokumentation bietet, wie die relevanten Anforderungen angegangen werden.

Erstellen Sie die Governance-Dokumentation für die CRA-Bereitschaft

Der CRA schafft fortlaufende Cybersicherheitsverantwortlichkeiten über den gesamten Produktlebenszyklus hinweg, nicht nur einen Stichtag zur Vorbereitung. Erfahren Sie, wie Secrato die Risiken, Kontrollen, Richtlinien und Nachweise hinter dieser Arbeit verbunden halten kann, wenn Anforderungen in Kraft treten.

Secrato
