




CRA

Conformité CRA, sécurité par conception et par défaut

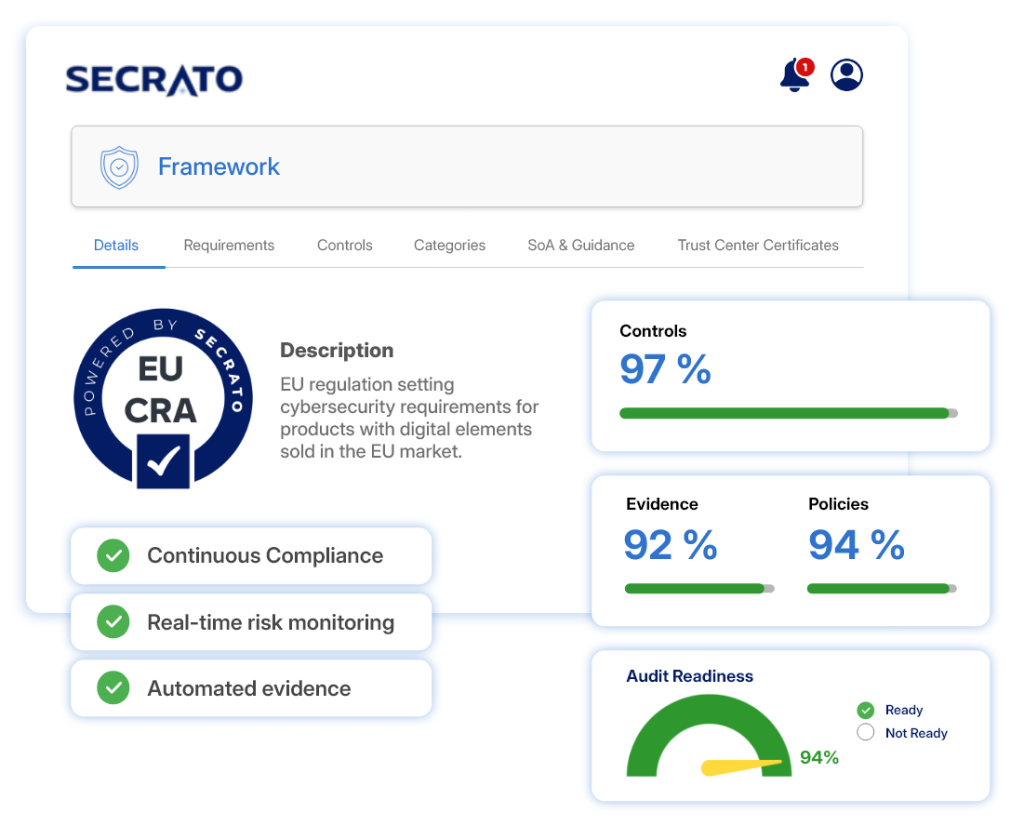
Le CRA fait de la cybersécurité une condition du marché de l'UE, maintenue pendant toute la période d'assistance que vous déclarez, pas seulement au lancement. Secrato maintient l'évaluation des risques, les contrôles et les preuves connectés aux exigences auxquelles ils répondent, afin que la préparation se maintienne aussi longtemps que le produit.

Conformité au Cyber Resilience Act de l'UE (CRA) dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
GESTION DES VULNÉRABILITÉS

Gouverner le traitement des vulnérabilités en continu

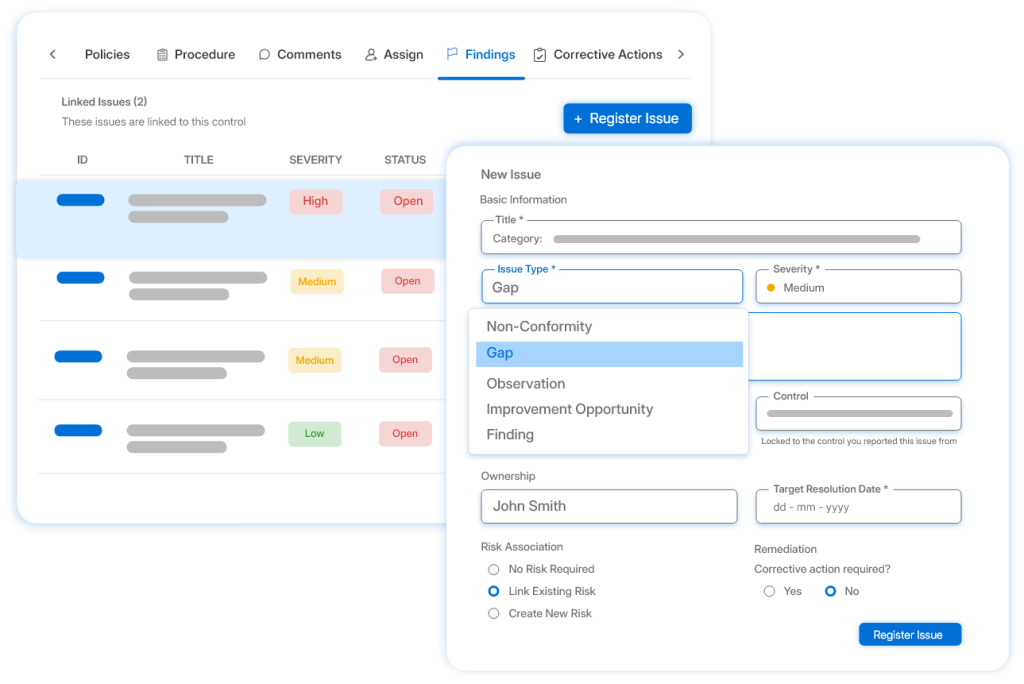
Maintenez les procédures de traitement des vulnérabilités en tant qu'enregistrements attribués et révisables plutôt que comme une documentation ponctuelle. Associez les étapes opérationnelles aux contrôles qu'elles mettent en œuvre et aux risques qu'elles traitent.

  • Maintenez les procédures de vulnérabilité attribuées et à jour.
  • Associez les procédures aux contrôles qu'elles soutiennent.
  • Associez le travail sur les vulnérabilités aux risques connexes.
Plateforme Secrato : Constats
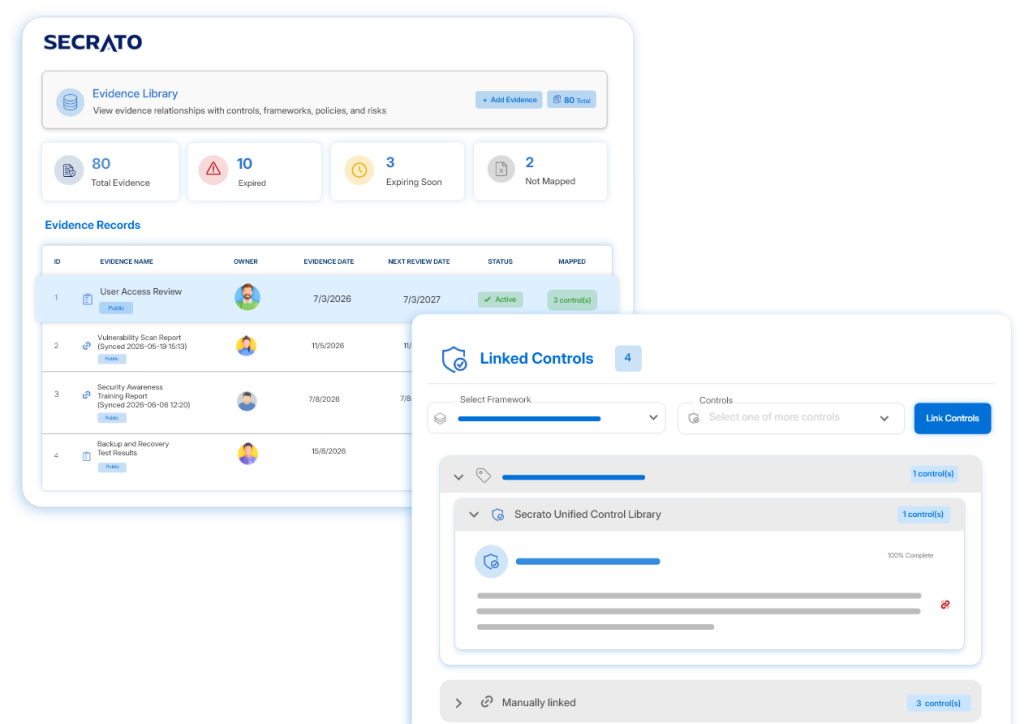
Plateforme Secrato : Bibliothèque de preuves
PRÉPARATION À LA DÉCLARATION

Maintenir les preuves de rapport prêtes

Connectez les preuves directement aux contrôles et dossiers qui soutiennent la déclaration des vulnérabilités et des incidents. Maintenez les informations organisées avant que les délais de déclaration n'arrivent.

  • Liez les preuves aux contrôles liés à la déclaration.
  • Maintenez les dossiers justificatifs organisés à l'avance.
  • Réduisez la reconstruction de preuves de dernière minute.
Plateforme Secrato : Bibliothèque de preuves
RISQUE PRODUIT

Reliez risque produit et préparation

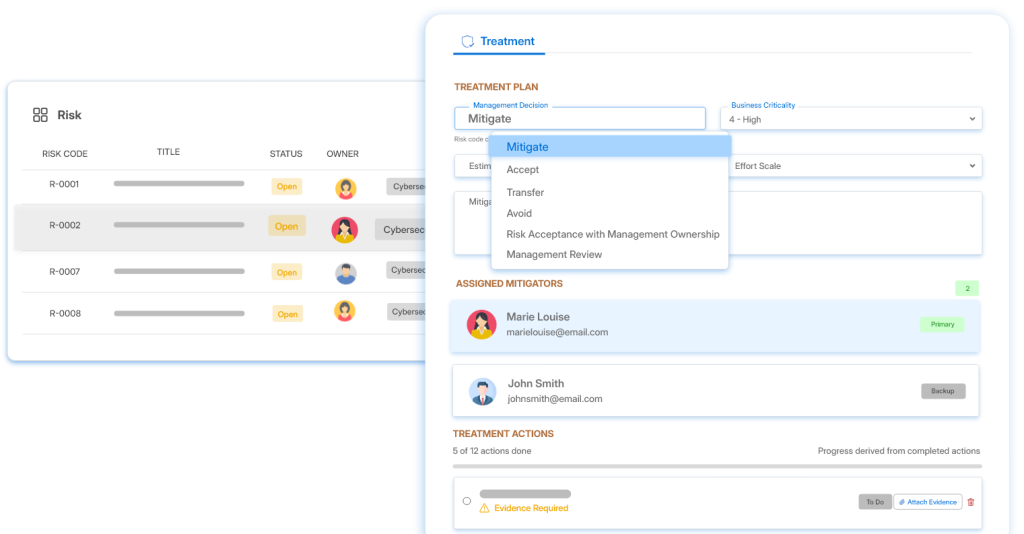
Reliez les risques de cybersécurité aux contrôles qui les traitent, de la conception à la maintenance. Donnez aux équipes produit et sécurité une visibilité sur la posture de risque, le statut de conformité et les constats.

  • Reliez les risques produit à leurs contrôles de soutien.
  • Suivre la posture de risque et le statut de conformité.
  • Maintenez les constats visibles tout au long du cycle de vie du produit.
Plateforme Secrato : Plan de traitement
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient le CRA

Au-delà des résultats essentiels ci-dessus, ces capacités soutiennent le programme CRA dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Documentez et examinez les preuves qui soutiennent les contrôles CRA, les politiques et les risques afin que la mise en œuvre soit étayée par des détails opérationnels maintenus.

Structurez le travail d'évaluation autour des exigences et des contrôles, avec des réponses connectées aux preuves et dossiers justificatifs.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreuses exigences de processus du CRA chevauchent les contrôles de cybersécurité déjà maintenus pour d'autres référentiels. La Bibliothèque unifiée de contrôles permet aux équipes de réutiliser ce travail de contrôle partagé dans les exigences pertinentes, tandis que les exigences de cybersécurité spécifiques aux produits restent un travail d'ingénierie distinct.

FAQ pour les logiciels de conformité CRA

Qu'est-ce que le CRA ?

Le Cyber Resilience Act est le règlement de l'UE établissant les exigences de cybersécurité pour les produits comportant des éléments numériques, avec des obligations centrées sur les fabricants et se poursuivant pendant toute la période d'assistance du produit. Le CRA est entré en vigueur le 10 décembre 2024 et s'applique intégralement à partir du 11 décembre 2027. Certaines dispositions s'appliquent plus tôt, notamment les règles relatives aux organismes d'évaluation de la conformité à partir du 11 juin 2026 et les obligations de notification de l'article 14 à partir du 11 septembre 2026.

Le Cyber Resilience Act s'applique aux produits comportant des éléments numériques mis à disposition sur le marché de l'UE lorsque l'usage prévu ou l'usage raisonnablement prévisible comprend une connexion logique ou physique directe ou indirecte à un appareil ou à un réseau. Il établit des obligations pour les fabricants et, selon leur rôle, pour les mandataires, les importateurs et les distributeurs. Il contient également des obligations limitées et spécifiques pour les intendants de logiciels libres admissibles ; tous les projets ou mainteneurs de logiciels libres ne relèvent pas de cette définition.

Secrato prend en charge l'aspect gouvernance de la préparation au CRA en maintenant connectés les risques de cybersécurité, les contrôles, les politiques et les preuves, offrant aux équipes produit et sécurité un enregistrement plus clair de la manière dont les exigences pertinentes sont traitées.

Constituer le dossier de gouvernance pour la préparation au CRA

Le CRA crée des responsabilités continues en matière de cybersécurité tout au long du cycle de vie du produit, pas seulement une date limite pour se préparer. Découvrez comment Secrato peut maintenir connectés les risques, contrôles, politiques et preuves derrière ce travail à mesure que les exigences entrent en vigueur.

Secrato
