
Identité flexible. Accès gouverné.
Laissez les différentes parties de votre organisation s'authentifier via les fournisseurs d'identité qui correspondent déjà à leur environnement. Secrato prend en charge la configuration des identités entre les entités et les espaces de travail, tout en offrant aux équipes centrales une meilleure visibilité sur la façon dont les accès sont gouvernés au sein de l'organisation.
Plusieurs environnements d'identité, un seul contrôle
Les organisations complexes s'appuient rarement sur une seule configuration d'identité. Les filiales, régions, unités commerciales et entreprises acquises peuvent chacune fonctionner avec leurs propres répertoires, domaines et exigences d'accès.
Secrato permet à la configuration des identités de suivre cette structure tout en gardant les permissions et l'accès gouvernés au sein d'un environnement unique.
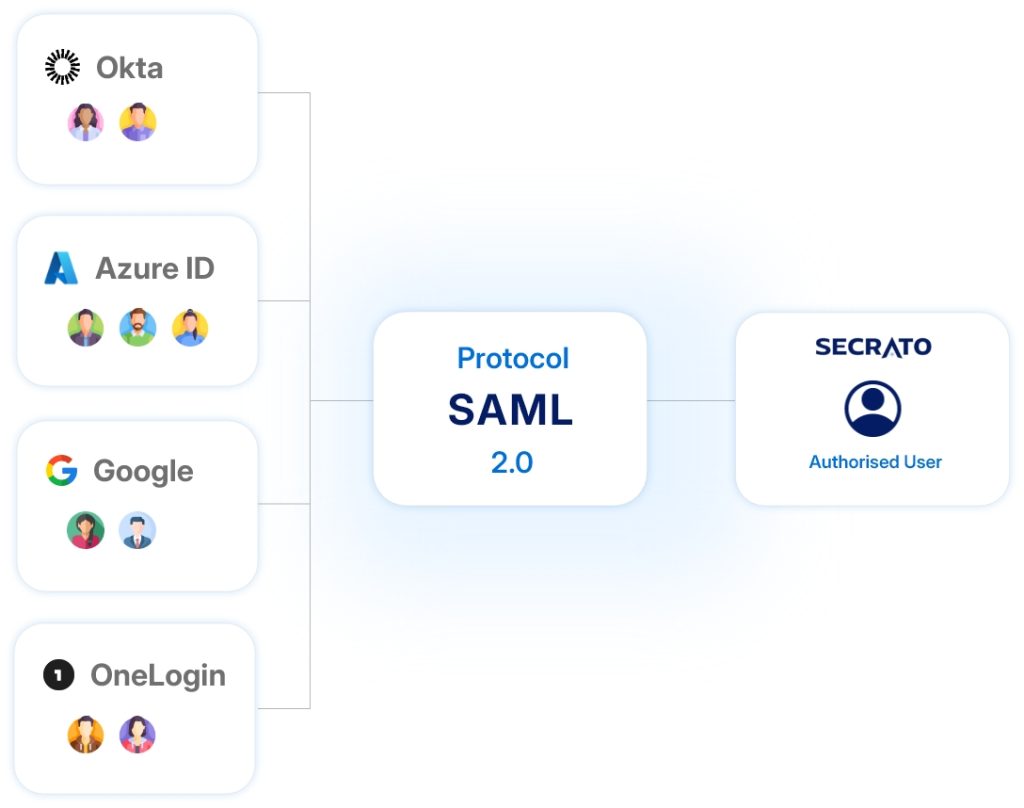
Comment cela se rattache à Secrato
SSO principal par entité. OTP secondaire optionnel pour le basculement. Vérification de domaine et politiques de confiance.
Remplacez l'IdP ou héritez du SSO de l'entité. Associez les groupes IdP aux utilisateurs individuels. Comptes locaux avec portes de politique.
Liaisons de rôles granulaires pour les équipes de site. Preuves des revues d'accès par site. Déprovision automatique sur événements.
Modèles de courrier électronique et de compte
Un modèle multi-domaine permet à plusieurs domaines de courrier électronique vérifiés de fonctionner de manière sécurisée au sein d'un seul environnement SaaS unifié.
Une identité d'e-mail unique avec plusieurs périmètres permet une connexion unifiée et un accès sécurisé basé sur les rôles à travers plusieurs espaces de travail ou entités.
Un compte local est une identité utilisateur gérée par la plateforme, authentifiée directement via e-mail et mot de passe, offrant un accès flexible et sécurisé sans nécessiter d'intégration SSO ou d'annuaire externe.
Sécurité et conformité
RBAC et mise en correspondance de groupes permettent un contrôle d'accès automatisé et basé sur les politiques, garantissant que les utilisateurs héritent des bonnes permissions via les intégrations d'identité et les rôles prédéfinis.
Établissez une mise en service sécurisée, une application continue de la conformité et un déprovisionnement contrôlé, garantissant que chaque compte reste conforme et étroitement gouverné de la création à la suppression.
L'audit et la visibilité fournissent une traçabilité complète et une vue d'ensemble en temps réel des activités de la plateforme, permettant une surveillance continue, la validation de la conformité et une réponse rapide aux incidents.
Construit autour du travail qui compte
Rassemblez plusieurs domaines
Prenez en charge plusieurs domaines de courrier électronique vérifiés au sein d'un seul environnement gouverné, avec des politiques de connexion appliquées selon le domaine concerné.
Gardez l'accès séparé par contexte
Une seule identité peut détenir des rôles dans plusieurs entités ou espaces de travail, chaque attribution d'accès restant délimitée de manière indépendante.
Support sans fournisseur externe
Fournissez des comptes gérés par la plateforme lorsqu'un fournisseur d'identité externe n'est pas disponible, permettant à ces utilisateurs d'accéder à Secrato dans le même environnement gouverné.
Maintenir un chemin d'authentification alternatif
Prendre en charge une étape d'authentification secondaire par code à usage unique comme solution de secours à l'authentification principale du tenant.
Gouverner l'accès de l'entrée à la sortie
Gérez l'approvisionnement, la gestion continue des accès et le départ contrôlé des utilisateurs, avec les informations utilisateur et groupe synchronisées depuis les fournisseurs d'identité connectés.
Maintenir l'activité visible
Conserver une trace de l'activité d'accès pour renforcer la surveillance et fournir un contexte plus clair lorsque l'accès doit être examiné ou faire l'objet d'une enquête.
Les données GRC sont traitées sur une infrastructure autogérée dans un centre de données belge, dans l'environnement juridique et réglementaire de l'UE.
Belgique · UE
Questions fréquentes
Différentes parties de l'organisation peuvent-elles utiliser différents fournisseurs d'identité ?
Oui. L'identité peut être configurée au niveau du locataire, tandis que les espaces de travail et les sous-espaces de travail peuvent hériter de cette configuration ou utiliser la leur. Cela permet à différentes parties de l'organisation de conserver la configuration d'identité qui convient à leur environnement.
Une même personne peut-elle avoir accès à plusieurs locataires ou espaces de travail ?
Oui. Une seule identité peut détenir des rôles dans plusieurs entités ou espaces de travail. Chaque attribution d'accès reste délimitée indépendamment, de sorte que les permissions dans un domaine ne se reportent pas automatiquement dans un autre.
Que se passe-t-il si une équipe n'a pas de fournisseur d'identité externe ?
Secrato peut prendre en charge des comptes locaux gérés par la plateforme pour les équipes qui n'utilisent pas de fournisseur d'identité externe, leur permettant d'accéder à la plateforme dans le même modèle d'accès gouverné.
Une gestion des identités qui suit votre croissance
Les différentes entités ne devraient pas avoir à abandonner les environnements d'identité qui fonctionnent déjà pour elles simplement pour s'adapter à une plateforme GRC centralisée. Découvrez comment la prise en charge multi-IdP peut s'adapter à votre structure d'identité et aux entités et espaces de travail qu'elle doit gouverner.
