
Flexible Identität. Kontrollierter Zugriff.
Lassen Sie verschiedene Teile Ihrer Organisation sich über die Identity Provider authentifizieren, die bereits zu ihrer Umgebung passen. Secrato unterstützt die Identitätskonfiguration über Mandanten und Arbeitsbereiche hinweg und gibt zentralen Teams einen besseren Überblick darüber, wie der Zugriff in der gesamten Organisation geregelt wird.
Mehrere Identitätsumgebungen, volle Kontrolle
Komplexe Organisationen verlassen sich selten auf ein einziges Identitäts-Setup. Tochterunternehmen, Regionen, Geschäftsbereiche und akquirierte Unternehmen können jeweils mit eigenen Verzeichnissen, Domains und Zugriffsanforderungen arbeiten.
Secrato lässt die Identitätskonfiguration dieser Struktur folgen, während Berechtigungen und Zugriff in einer Umgebung kontrolliert bleiben.
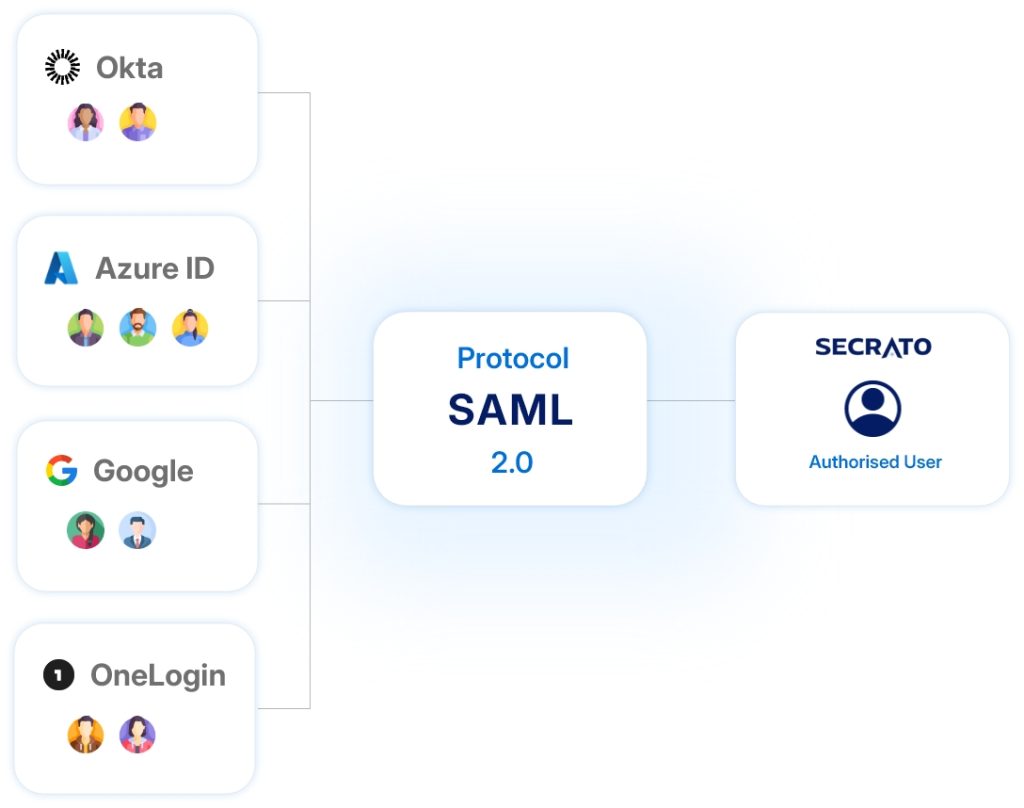
Zuordnung zu Secrato
Primäres SSO pro Mandant. Optionales sekundäres OTP für Failover. Domain-Verifizierung und Vertrauensrichtlinien.
IdP außer Kraft setzen oder Mandanten-SSO erben. IdP-Gruppen einzelnen Benutzern zuordnen. Lokale Konten mit Richtlinien-Gates.
Granulare Rollenbindungen für Site-Teams. Nachweise von Zugriffsprüfungen pro Standort. Automatisches Deprovisioning bei Ereignissen.
E-Mail- und Kontomodelle
Ein Multi-Domain-Modell ermöglicht es, mehrere verifizierte E-Mail-Domains sicher innerhalb einer einzigen, einheitlichen SaaS-Umgebung zu betreiben.
Eine einzelne E-Mail-Identität mit mehreren Geltungsbereichen ermöglicht einheitliches Login und sicheren, rollengestützten Zugriff über mehrere Arbeitsbereiche oder Mandanten hinweg.
Ein lokales Konto ist eine von der Plattform verwaltete Benutzeridentität, die sich direkt über E-Mail und Passwort authentifiziert und flexiblen und sicheren Zugriff bietet, ohne externe SSO oder Verzeichnisintegration zu erfordern.
Sicherheit und Compliance
RBAC und Gruppenzuordnung ermöglichen automatisierte, richtliniengestützte Zugriffskontrolle und stellen sicher, dass Benutzer die richtigen Berechtigungen durch Identitätsintegrationen und vordefinierte Rollen erben.
Etablieren Sie sicheres Onboarding, kontinuierliche Compliance-Durchsetzung und kontrolliertes Offboarding, um sicherzustellen, dass jedes Konto von der Erstellung bis zur Entfernung konform und eng kontrolliert bleibt.
Audit und Sichtbarkeit bieten vollständige Nachverfolgbarkeit und Echtzeit-Einblick in Plattformaktivitäten und ermöglichen kontinuierliche Übersicht, Compliance-Validierung und schnelle Vorfallreaktion.
Aufgebaut auf der Arbeit, die zählt
Bringen Sie mehrere Domains zusammen
Unterstützen Sie mehrere verifizierte E-Mail-Domains innerhalb einer verwalteten Umgebung, mit Anmelderichtlinien, die je nach zugehöriger Domain angewendet werden.
Halten Sie den Zugriff nach Kontext getrennt
Eine einzelne Identität kann Rollen über mehrere Mandanten oder Arbeitsbereiche hinweg innehaben, während jede Zugriffszuweisung unabhängig begrenzt bleibt.
Unterstützung ohne externen Anbieter
Stellen Sie plattformverwaltete Konten bereit, wenn kein externer Identitätsanbieter verfügbar ist, damit diese Benutzer Secrato in derselben kontrollierten Umgebung nutzen können.
Einen alternativen Anmeldepfad beibehalten
Unterstützt einen sekundären Einmalcode-Authentifizierungsschritt als Fallback für die primäre Mandantenanmeldung.
Zugriff von Eintritt bis Austritt steuern
Unterstützen Sie Bereitstellung, laufende Zugriffsverwaltung und kontrolliertes Offboarding, mit Benutzer- und Gruppeninformationen, die von verbundenen Identitätsanbietern synchronisiert werden.
Aktivitäten sichtbar halten
Führen Sie nachverfolgbare Zugriffsprotokolle, um die Überwachung zu verbessern und einen klareren Kontext zu bieten, wenn der Zugriff überprüft oder untersucht werden muss.
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Können verschiedene Teile der Organisation unterschiedliche Identitätsanbieter nutzen?
Ja. Die Identität kann auf Mandantenebene konfiguriert werden, während Arbeitsbereiche und Unter-Arbeitsbereiche diese Konfiguration übernehmen oder eine eigene verwenden können. So können verschiedene Teile der Organisation die Identitätseinrichtung beibehalten, die ihrer Umgebung entspricht.
Kann eine Person Zugriff auf mehrere Mandanten oder Arbeitsbereiche haben?
Ja. Eine einzelne Identität kann Rollen über mehrere Mandanten oder Arbeitsbereiche hinweg haben. Jede Zugriffszuweisung bleibt unabhängig begrenzt, sodass Berechtigungen in einem Bereich nicht automatisch in einen anderen übertragen werden.
Was ist, wenn ein Team keinen externen Identitätsanbieter hat?
Secrato kann plattformverwaltete lokale Konten für Teams unterstützen, die keinen externen Identitätsanbieter nutzen, und ihnen ermöglichen, die Plattform innerhalb desselben verwalteten Zugriffsmodells zu nutzen.
Lassen Sie die Identität mit Ihrer Organisation wachsen
Verschiedene Einheiten sollten nicht die Identitätsumgebungen aufgeben müssen, die bereits für sie funktionieren, nur um in eine zentrale GRC-Plattform zu passen. Sehen Sie, wie die Unterstützung mehrerer IdPs Ihre Identitätsstruktur und die Mandanten und Arbeitsbereiche, die sie steuern muss, unterstützen kann.
