
NIS2, la CRA et l'IEC 62443 pour les fabricants, en un seul endroit
Les fabricants de taille moyenne et grande de machines, d'électronique, d'équipements électriques et de véhicules relèvent de la NIS2. Beaucoup produisent également des produits comportant des éléments numériques que le Cyber Resilience Act réglementera, et exploitent une technologie opérationnelle que les clients s'attendent à voir sécurisée selon l'IEC 62443.
En résumé : Les fabricants des codes NACE C26 à C30 (ordinateurs et électronique, équipements électriques, machines, véhicules automobiles et autres équipements de transport) et les fabricants de dispositifs médicaux et de dispositifs médicaux de diagnostic in vitro sont dans le champ d'application de NIS2 en tant qu'entités « autres critiques » lorsqu'ils sont au moins de taille moyenne. Secrato met en correspondance NIS2, CyFun®, le CRA et IEC 62443 sur un ensemble unique de contrôles, de sorte que la sécurité de l'usine, du produit et de l'entreprise partagent les mêmes preuves.
La fabrication est un secteur critique au sens de NIS2
NIS2 énumère la fabrication à l'annexe II. Les fabricants de taille moyenne et grande sont généralement des entités importantes : ils doivent prendre les mesures de gestion des risques de l'article 21, signaler les incidents importants dans les 24 heures, 72 heures et un mois, et leur organe de direction en est responsable. La structure du groupe compte, de sorte qu'une petite usine appartenant à un grand groupe est généralement traitée comme grande. Vérifiez votre champ d'application en deux minutes →
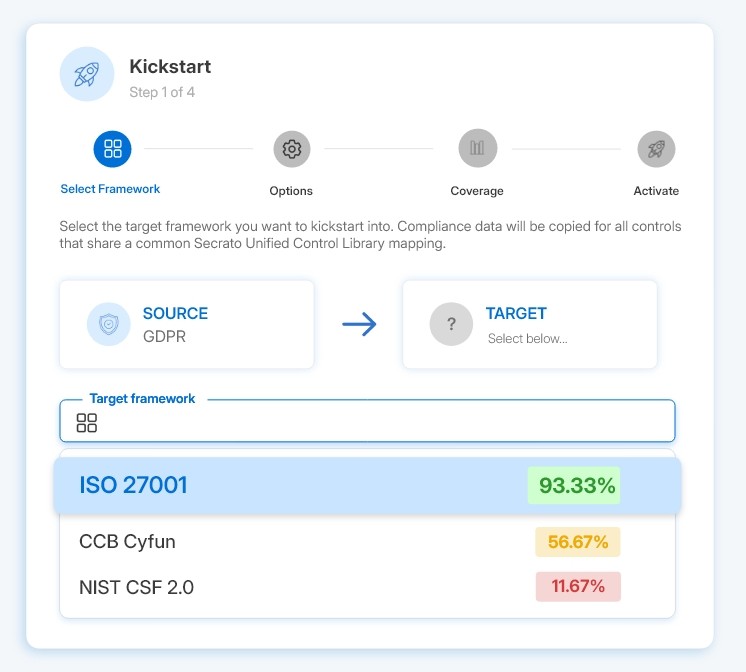
Un ensemble de contrôles pour l'usine, le produit et l'entreprise
Couvrir l'atelier, pas seulement le bureau
Modélisez les usines, les lignes de production et les zones OT en tant qu'actifs, liez-les aux risques et aux contrôles, et conservez les preuves par site. La mise en correspondance des référentiels permet aux contrôles IEC 62443 et ISO/IEC 27001 de satisfaire aux mesures NIS2 correspondantes, de sorte que les équipes OT et IT travaillent à partir du même registre.
Préparez-vous à la Cyber Resilience Act
Suivez les produits comportant des éléments numériques, leur gestion des vulnérabilités et la documentation technique que la CRA exige. La notification des vulnérabilités activement exploitées et des incidents graves commence le 11 septembre 2026 ; toutes les autres exigences s'appliquent à partir du 11 décembre 2027.
Répondez aux questions de sécurité de vos clients
Vos clients relevant du champ d'application de NIS2 doivent gérer le risque lié à la chaîne d'approvisionnement ; ils vous envoient donc des questionnaires. Conservez les réponses, les certificats et les politiques au même endroit et partagez-les via un Centre de confiance, au lieu de les réécrire pour chaque demande.
CONÇU EN BELGIQUE

Les règles qui convergent pour les fabricants au Benelux
En Belgique, les fabricants s'enregistrent auprès du CCB via Safeonweb@Work et peuvent utiliser CyFun® ou ISO/IEC 27001 pour démontrer les mesures NIS2. Aux Pays-Bas, ils s'enregistrent auprès du NCSC via MijnNCSC en vertu de la Cyberbeveiligingswet. En plus de NIS2 s'ajoutent le Cyber Resilience Act pour les produits, le règlement Machines pour les nouvelles machines à partir de janvier 2027, et IEC 62443 dans les contrats clients.
Secrato est construit en Belgique et hébergé dans un centre de données Tier IV à Anvers. Commencez par la liste de contrôle de préparation au CRA gratuite ou lisez le guide étape par étape du CRA.
Questions fréquentes
Les fabricants relèvent-ils du champ d'application de NIS2 ?
Oui, s'ils fabriquent des produits dans les secteurs NACE C26 à C30 (produits informatiques, électroniques et optiques, équipements électriques, machines, véhicules automobiles et autres équipements de transport) ou des dispositifs médicaux et des dispositifs médicaux de diagnostic in vitro, et qu'ils sont au moins de taille moyenne : 50 salariés ou plus, ou chiffre d'affaires et bilan tous deux supérieurs à 10 millions d'euros. Ils sont généralement des entités importantes. Utilisez le vérificateur de champ d'application NIS2 pour une première réponse.
Comment NIS2 et la Cyber Resilience Act s'articulent-elles pour les fabricants ?
NIS2 couvre la manière dont vous sécurisez votre organisation et vos opérations ; le CRA couvre la sécurité des produits comportant des éléments numériques que vous mettez sur le marché de l'UE. De nombreux contrôles se chevauchent, comme la gestion des vulnérabilités, la notification des incidents et la sécurité des fournisseurs. Secrato met les deux en correspondance avec les mêmes contrôles de sorte que les preuves sont collectées une seule fois.
Secrato prend-il en charge IEC 62443 pour la sécurité OT ?
Oui. IEC 62443 est l'un des référentiels de Secrato et peut être mis en correspondance avec NIS2, CyFun® et ISO/IEC 27001, de sorte que les mesures OT comptent pour vos obligations de gestion des risques NIS2.
Nous sommes un petit fournisseur. Devons-nous faire quelque chose ?
Les petits fabricants sont généralement en dehors du champ d'application de NIS2, mais les clients qui y sont soumis vous demanderont comment vous gérez la sécurité. Une base de référence reconnue comme CyFun® BASIC vous donne une réponse crédible ; le NIS2 Starter gratuit repose sur celle-ci.
Voyez comment Secrato applique NIS2 à vos usines et produits
Montrez-nous vos sites, vos produits et vos référentiels, et nous les mettrons en correspondance avec un ensemble de contrôles unique dans Secrato.
