
NIS2, der CRA und IEC 62443 für Hersteller, an einem Ort
Mittelgroße und große Hersteller von Maschinen, Elektronik, Elektrogeräten und Fahrzeugen fallen unter NIS2. Viele stellen auch Produkte mit digitalen Elementen her, die der Cyber Resilience Act regulieren wird, und betreiben Betriebstechnologie, deren Absicherung nach IEC 62443 Kunden erwarten.
Kurz gesagt: Hersteller in den NACE-Klassen C26 bis C30 (Computer und Elektronik, Elektrogeräte, Maschinen, Kraftfahrzeuge und sonstige Transportmittel) sowie Hersteller von Medizinprodukten und In-vitro-Diagnostika fallen als „sonstige kritische" Einrichtungen unter NIS2, wenn sie mindestens mittlerer Größe sind. Secrato ordnet NIS2, CyFun®, die CRA und IEC 62443 einem einzigen Kontrollsatz zu, sodass Anlagen-, Produkt- und Unternehmenssicherheit auf denselben Nachweisen basieren.
Die Fertigungsindustrie ist ein kritischer Sektor gemäß NIS2
NIS2 führt Herstellung in Anhang II auf. Mittlere und große Hersteller sind in der Regel wichtige Einrichtungen: Sie müssen die Risikomanagementmaßnahmen des Artikels 21 ergreifen, erhebliche Vorfälle innerhalb von 24 Stunden, 72 Stunden und einem Monat melden, und ihr Leitungsorgan trägt die Verantwortung. Die Gruppenstruktur ist maßgeblich, sodass eine kleine Anlage, die zu einer großen Gruppe gehört, in der Regel als groß gilt. Überprüfen Sie Ihren Geltungsbereich in zwei Minuten →
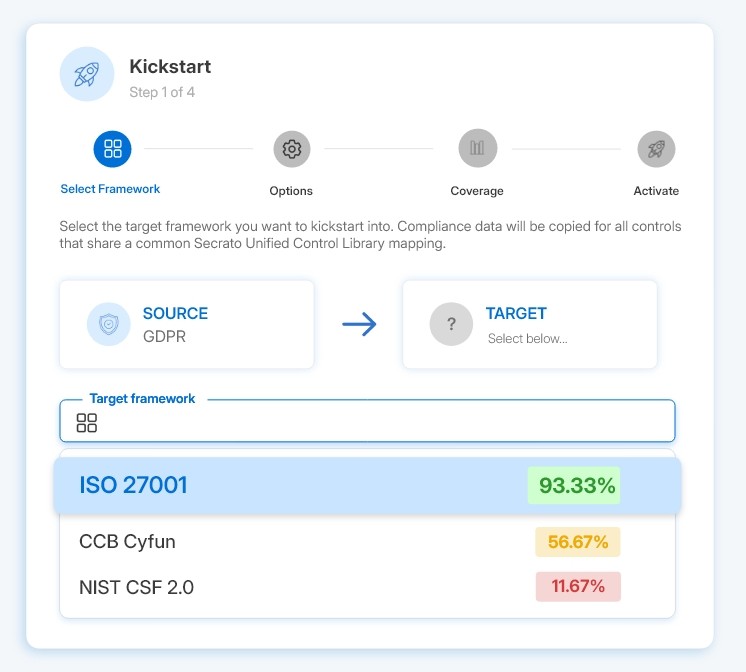
Ein Kontrollset für die Anlage, das Produkt und das Unternehmen
Erfassen Sie die Produktionshalle, nicht nur das Büro
Modellieren Sie Werke, Produktionslinien und OT-Zonen als Assets, verknüpfen Sie sie mit Risiken und Kontrollen und bewahren Sie Nachweise je Standort auf. Die Zuordnung der Rahmenwerke ermöglicht es, dass IEC 62443- und ISO/IEC 27001-Kontrollen die entsprechenden NIS2-Maßnahmen erfüllen, sodass OT- und IT-Teams mit demselben Datensatz arbeiten.
Bereiten Sie sich auf den Cyber Resilience Act vor
Verfolgen Sie Produkte mit digitalen Elementen, deren Schwachstellenbehandlung und die technische Dokumentation, die die CRA verlangt. Die Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle beginnt am 11. September 2026; alle anderen Anforderungen gelten ab 11. Dezember 2027.
Beantworten Sie die Sicherheitsfragen Ihrer Kunden
Ihre Kunden im Geltungsbereich von NIS2 müssen Lieferkettenrisiken managen, daher senden sie Ihnen Fragebögen. Bewahren Sie Antworten, Zertifikate und Richtlinien an einem Ort auf und teilen Sie sie über ein Trust-Center, anstatt sie für jede Anfrage neu zu verfassen.
AUS BELGIEN

Vorschriften, die für Hersteller in der Benelux-Region zusammenkommen
In Belgien registrieren sich Hersteller über Safeonweb@Work beim CCB und können CyFun® oder ISO/IEC 27001 nutzen, um die NIS2-Maßnahmen nachzuweisen. In den Niederlanden registrieren sie sich über MijnNCSC beim NCSC unter der Cyberbeveiligingswet. Zusätzlich zu NIS2 kommen der Cyber Resilience Act für Produkte, die Maschinenverordnung für neue Maschinen ab Januar 2027 und IEC 62443 in Kundenverträgen hinzu.
Secrato wurde in Belgien entwickelt und wird in einem Tier IV-Rechenzentrum in Antwerpen gehostet. Beginnen Sie mit der kostenlosen CRA-Bereitschafts-Checkliste oder lesen Sie den CRA-Schritt-für-Schritt-Leitfaden.
Häufig gestellte Fragen
Fallen Hersteller in den Geltungsbereich von NIS2?
Ja, wenn sie Produkte in NACE C26 bis C30 (Computer-, Elektro- und Optikprodukte, elektrische Ausrüstungen, Maschinen, Kraftfahrzeuge und sonstige Transportmittel) oder Medizinprodukte und In-vitro-Diagnostika herstellen und mindestens mittlere Größe haben: 50 oder mehr Beschäftigte oder Umsatz und Bilanzsumme beide über 10 Millionen Euro. Sie sind in der Regel wichtige Einrichtungen. Nutzen Sie den NIS2-Geltungsbereichs-Checker für eine erste Antwort.
Wie passen NIS2 und der Cyber Resilience Act für Hersteller zusammen?
NIS2 regelt, wie Sie Ihre Organisation und Ihre Abläufe absichern; der CRA regelt die Sicherheit der Produkte mit digitalen Elementen, die Sie auf dem EU-Markt bereitstellen. Viele Maßnahmen überschneiden sich, etwa Schwachstellenmanagement, Meldung von Sicherheitsvorfällen und Lieferantensicherheit. Secrato bildet beide auf dieselben Maßnahmen ab, sodass Nachweise nur einmal erfasst werden.
Unterstützt Secrato IEC 62443 für OT-Sicherheit?
Ja. IEC 62443 ist eines der Rahmenwerke in Secrato und kann NIS2, CyFun® und ISO/IEC 27001 zugeordnet werden, sodass OT-Maßnahmen auf Ihre NIS2-Risikomanagement-Pflichten angerechnet werden.
Wir sind ein kleiner Zulieferer. Müssen wir etwas tun?
Kleine Hersteller fallen in der Regel selbst nicht in den Geltungsbereich von NIS2, aber Kunden, die im Geltungsbereich sind, werden fragen, wie Sie Sicherheit handhaben. Eine anerkannte Baseline wie CyFun® BASIC gibt Ihnen eine glaubwürdige Antwort; der kostenlose NIS2 Starter baut darauf auf.
Erfahren Sie, wie Secrato NIS2 auf Ihre Anlagen und Produkte abbildet
Zeigen Sie uns Ihre Standorte, Produkte und Rahmenwerke, und wir ordnen sie einem Maßnahmenset in Secrato zu.
