





PCI DSS

Conformité PCI DSS validée, pas seulement revendiquée

PCI DSS vous oblige à valider la protection des données de titulaires de cartes chaque année. Secrato maintient les contrôles, les preuves et les politiques connectés aux exigences qu'ils satisfont, de sorte que l'évaluation s'appuie sur des dossiers déjà en ordre.

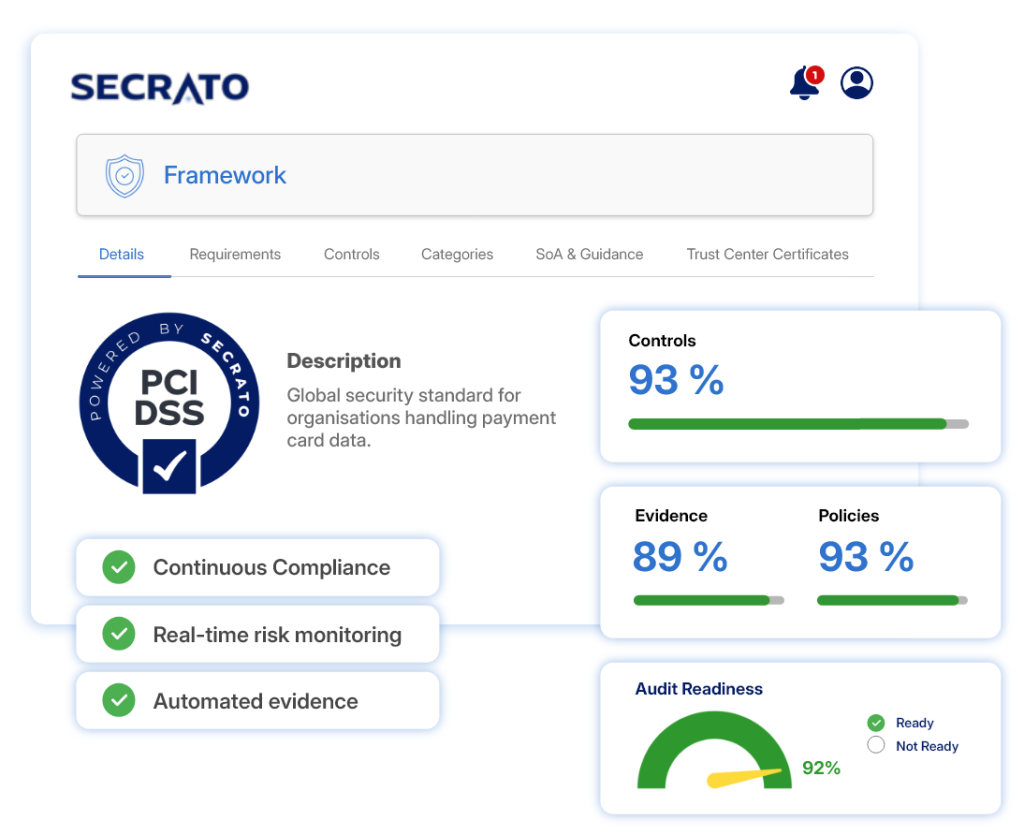
Conformité PCI DSS dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
GESTION DES EXIGENCES

Suivez chaque exigence et son état

Maintenez chaque exigence PCI DSS avec son statut, son responsable, ses procédures et ses mises en correspondance associées. Associez les risques identifiés par le biais d'une analyse des risques ciblée aux contrôles utilisés pour les traiter.

  • Suivez l'état et la propriété des exigences.
  • Associez les procédures et les mises en correspondance associées.
  • Liez les risques identifiés aux contrôles de traitement.
Plateforme Secrato : Connexion de contrôle
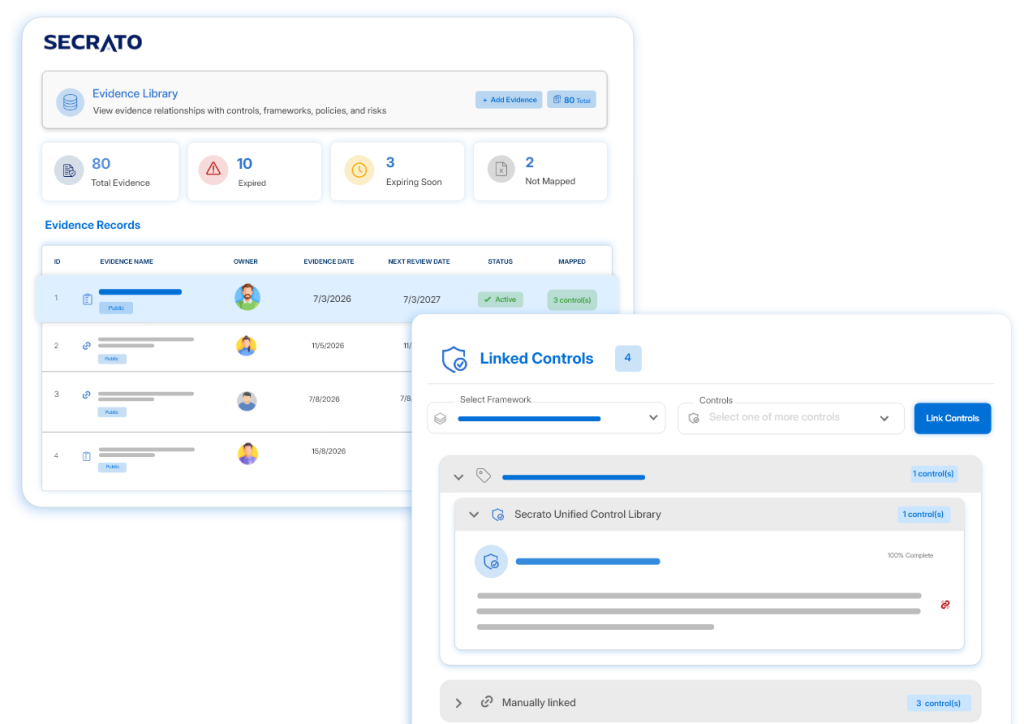
Plateforme Secrato : Bibliothèque de preuves
PRÉPARATION À LA VALIDATION

Arrivez à la validation avec des preuves organisées

Évaluez le travail par rapport aux exigences PCI DSS et associez les réponses directement aux preuves justificatives. Maintenez les dossiers organisés pour l'examen afin que la validation ne commence pas par une collecte manuelle de preuves.

  • Liez les réponses d'évaluation aux preuves.
  • Maintenez les dossiers organisés pour la validation.
  • Réduisez la collecte manuelle de preuves pour l'examen.
Plateforme Secrato : Bibliothèque de preuves
PRÉPARATION CONTINUE

Restez à jour entre les validations

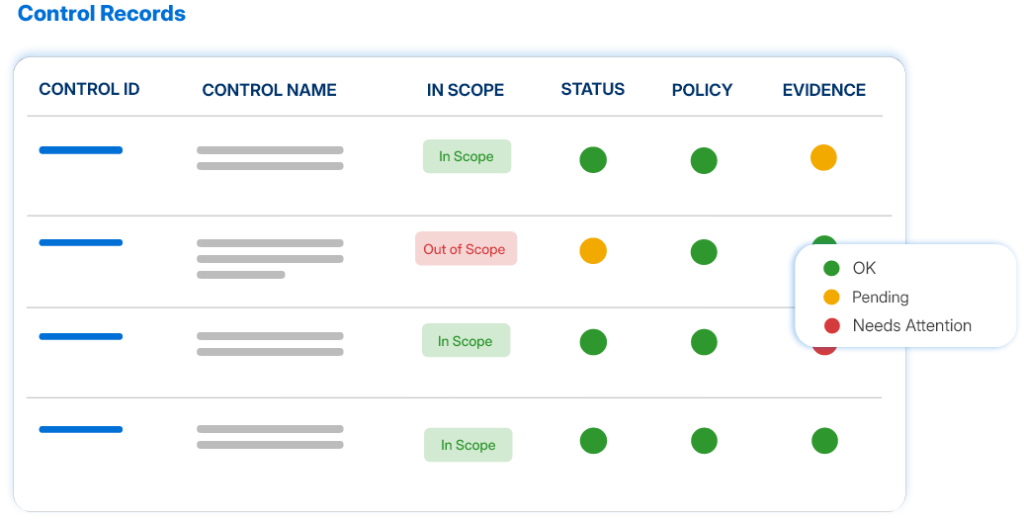
Maintenez les exigences, les contrôles, les preuves et l'état connectés tout au long de l'année. Utilisez la collecte de preuves automatisée et la visibilité continue pour surveiller l'état de conformité, la posture de risque et la préparation.

  • Maintenez les exigences, les contrôles et les preuves à jour.
  • Utilisez la collecte de preuves automatisée.
  • Suivez la conformité, la posture de risque et la préparation.
Plateforme Secrato : Tableau des enregistrements de contrôle
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient PCI DSS

Au-delà des résultats essentiels ci-dessus, ces capacités soutiennent le programme PCI DSS dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Liez les contrôles aux preuves, politiques et procédures de soutien, de sorte que la mise en œuvre soit soutenue par des enregistrements et une documentation justificative.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Voyez où les contrôles PCI DSS se chevauchent avec d'autres normes et réglementations, aidant les équipes à identifier la couverture partagée et les écarts restants.

Maintenez les risques liés aux contrôles et aux preuves qui les soutiennent, avec une visibilité sur la propriété, le traitement et l'exposition résiduelle.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreux contrôles PCI DSS se chevauchent avec le travail de sécurité déjà maintenu pour d'autres référentiels. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés entre les exigences pertinentes, réduisant l'évaluation répétée et le travail de preuves tout en gardant les exigences spécifiques à PCI DSS et les besoins de validation distincts.

FAQ pour les logiciels de conformité PCI DSS

Qu'est-ce que PCI DSS ?

PCI DSS est la norme de sécurité des données de l'industrie des cartes de paiement, établissant les exigences de sécurité pour les organisations qui stockent, traitent ou transmettent des données de titulaires de carte. La conformité est validée régulièrement, la méthode d'évaluation applicable dépendant des circonstances de l'organisation. La définition du périmètre de l'environnement de données de titulaires de carte est une partie fondamentale de ce processus et reste la responsabilité de l'organisation.

PCI DSS est destiné aux entités qui stockent, traitent ou transmettent des données de comptes de paiement, que ces activités soient effectuées directement ou par l'intermédiaire d'un prestataire de services tiers. Les exigences peuvent également s'appliquer aux entités dont les systèmes ou services peuvent affecter la sécurité de ces données. La méthode de validation applicable dépend du rôle de l'entité, de son environnement de paiement et des exigences de l'acquéreur pertinent, de la marque de paiement ou d'une autre entité acceptant la conformité ; le volume de transactions peut être un facteur.

Secrato prend en charge la préparation à PCI DSS en maintenant les exigences, les contrôles, les politiques et les preuves connectés dans une vue traçable, ce qui facilite le suivi de la préparation et la conservation du dossier justificatif pour la validation récurrente.

Restez prêt au-delà de la validation annuelle

La préparation à PCI DSS ne commence pas lorsque la prochaine évaluation approche. Découvrez comment Secrato peut maintenir les exigences, les contrôles, les preuves et les politiques connectés, offrant à votre équipe une vision plus claire avant le début de la validation.

Secrato
