





PCI DSS

PCI DSS-Konformität, die Sie validieren, nicht nur behaupten

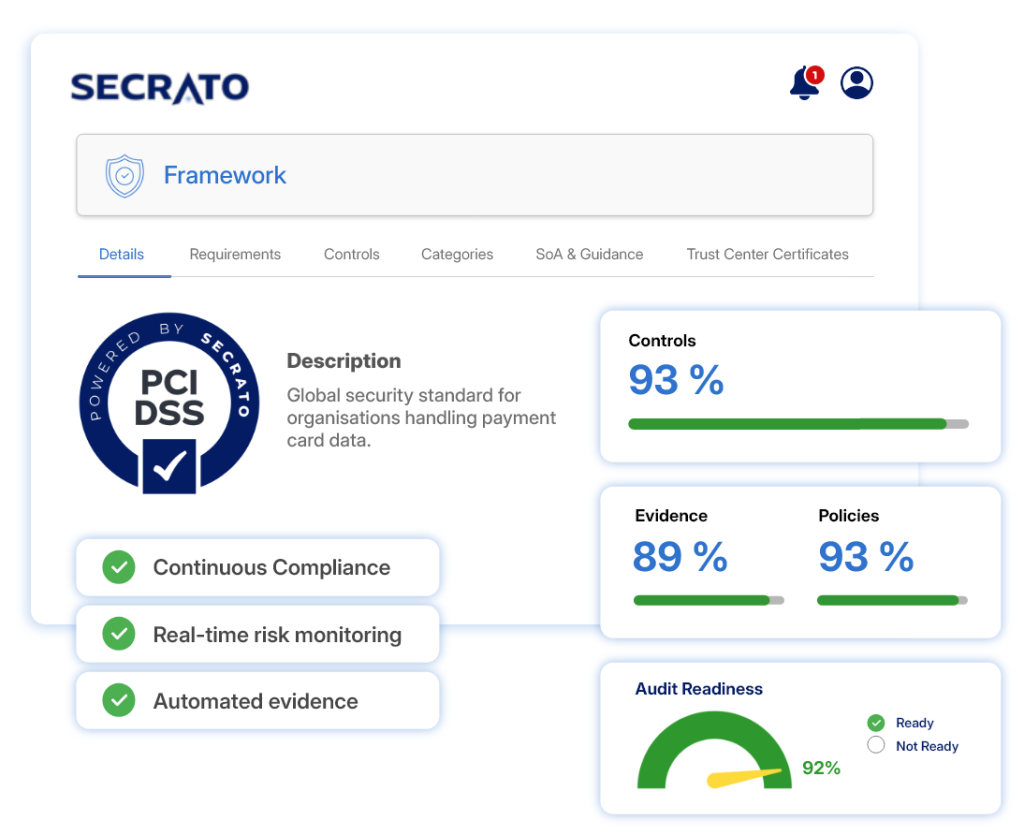
PCI DSS verpflichtet Sie, den Schutz von Kartendaten jedes Jahr zu validieren. Secrato hält die Kontrollen, Nachweise und Richtlinien mit den Anforderungen verbunden, die sie erfüllen, sodass die Bewertung auf bereits geordneten Aufzeichnungen aufbaut.

PCI DSS-Konformität in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
ANFORDERUNGSMANAGEMENT

Jede Anforderung und ihren Status verfolgen

Verwalten Sie jede PCI DSS-Anforderung mit ihrem Status, ihrer Verantwortlichkeit, ihren Verfahren und unterstützenden Zuordnungen. Verbinden Sie Risiken, die durch gezielte Risikoanalyse identifiziert wurden, mit den Kontrollen, die zu ihrer Behandlung eingesetzt werden.

  • Anforderungsstatus und Verantwortung nachverfolgen.
  • Verknüpfen Sie Verfahren und unterstützende Zuordnungen.
  • Verknüpfen Sie identifizierte Risiken mit behandelnden Kontrollen.
Secrato-Plattform: Kontrollverbindung
Secrato-Plattform: Nachweisbibliothek
VALIDIERUNGSBEREITSCHAFT

Geordnete Nachweise für die Validierung

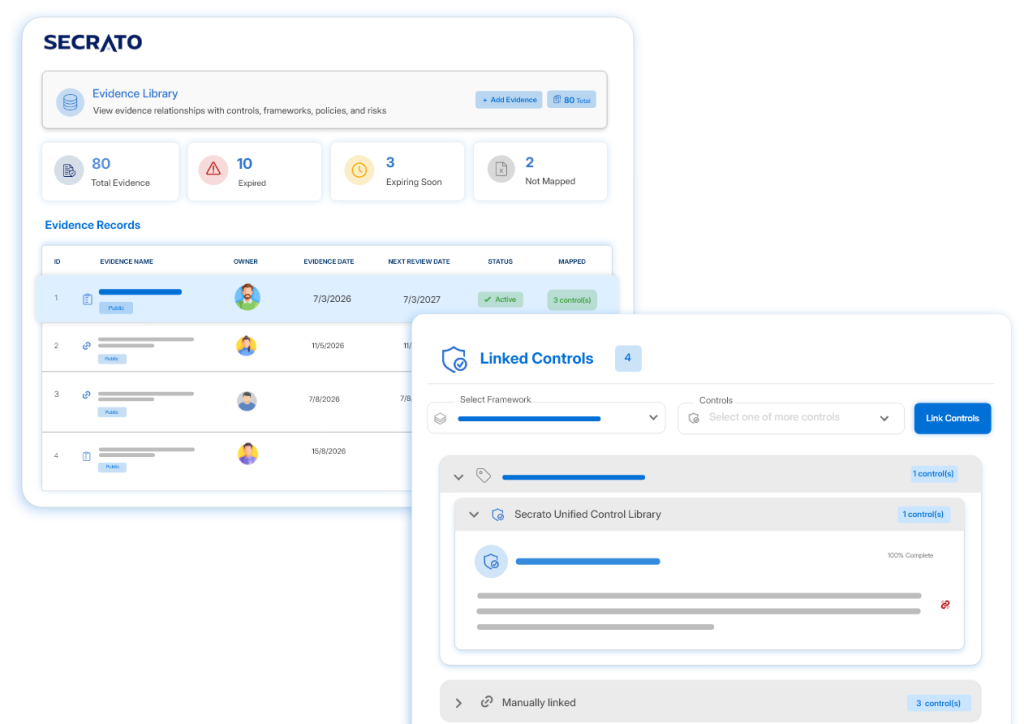
Bewerten Sie die Arbeit gegen die PCI DSS-Anforderungen und verbinden Sie Antworten direkt mit unterstützenden Nachweisen. Halten Sie Aufzeichnungen für die Überprüfung organisiert, damit die Validierung nicht mit manueller Nachweissammlung beginnt.

  • Bewertungsantworten mit Nachweisen verknüpfen.
  • Halten Sie Aufzeichnungen für die Validierung organisiert.
  • Reduzieren Sie die manuelle Nachweissammlung für die Überprüfung.
Secrato-Plattform: Nachweisbibliothek
KONTINUIERLICHE BEREITSCHAFT

Aktuell zwischen den Validierungen

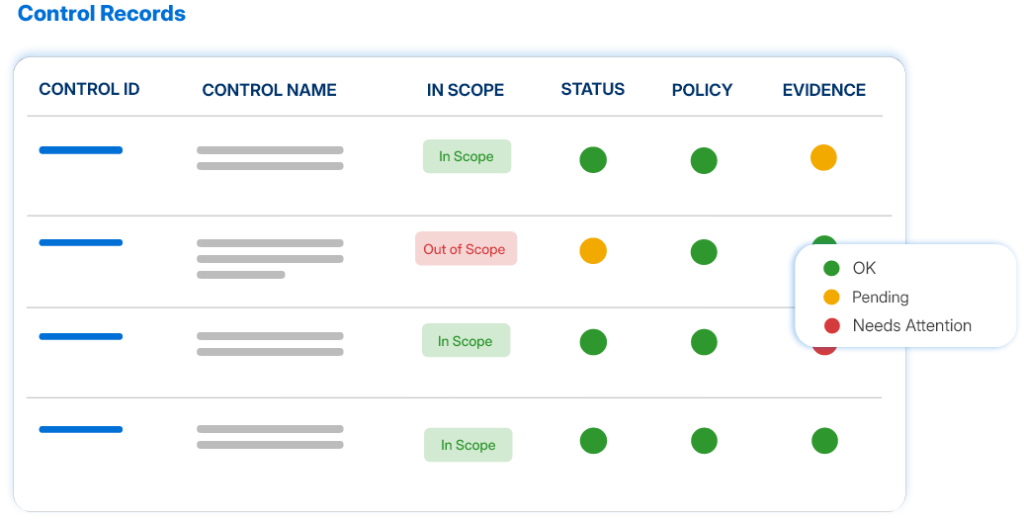
Halten Sie Anforderungen, Kontrollen, Nachweise und Status das ganze Jahr über verbunden. Nutzen Sie automatisierte Nachweissammlung und kontinuierliche Transparenz, um den Compliance-Status, die Sicherheitslage und die Bereitschaft zu überwachen.

  • Halten Sie Anforderungen, Kontrollen und Nachweise aktuell.
  • Nutzen Sie automatisierte Nachweissammlung.
  • Verfolgen Sie Compliance, Sicherheitslage und Bereitschaft.
Secrato-Plattform: Tabelle der Kontrolldatensätze
DER REST DER PLATTFORM

Weitere Funktionen für PCI DSS

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das umfassendere PCI DSS-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Kontrollen mit unterstützenden Nachweisen, Richtlinien und Verfahren verknüpfen, damit die Umsetzung durch Aufzeichnungen und unterstützende Dokumentation belegt wird.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Sehen Sie, wo sich PCI DSS-Kontrollen mit anderen Standards und Vorschriften überschneiden, und helfen Sie Teams dabei, gemeinsame Abdeckung und verbleibende Lücken zu identifizieren.

Risiken mit den dahinterliegenden Kontrollen und Nachweisen verknüpfen – mit Transparenz über Verantwortung, Behandlung und Restrisiko.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele PCI DSS-Kontrollen überschneiden sich mit Sicherheitsmaßnahmen, die bereits für andere Rahmenwerke gepflegt werden. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen den relevanten Anforderungen zu, reduziert wiederholte Bewertungs- und Nachweisarbeit und hält PCI DSS-spezifische Anforderungen und Validierungsanforderungen davon getrennt.

Häufig gestellte Fragen zur PCI DSS-Compliance-Software

Was ist PCI DSS?

PCI DSS ist der Payment Card Industry Data Security Standard und legt Sicherheitsanforderungen für Organisationen fest, die Karteninhaberdaten speichern, verarbeiten oder übermitteln. Die Compliance wird regelmäßig überprüft, wobei die anwendbare Bewertungsmethode von den Umständen der Organisation abhängt. Die Definition des Geltungsbereichs der Karteninhaberdatenumgebung ist ein grundlegender Teil dieses Prozesses und bleibt Verantwortung der Organisation.

PCI DSS gilt für Einrichtungen, die Zahlungskontodaten speichern, verarbeiten oder übermitteln, unabhängig davon, ob diese Tätigkeiten direkt oder über einen Drittanbieter ausgeführt werden. Anforderungen können auch für Einrichtungen gelten, deren Systeme oder Dienstleistungen die Sicherheit dieser Daten beeinflussen können. Die anwendbare Validierungsmethode hängt von der Rolle der Einrichtung, ihrer Zahlungsumgebung und den Anforderungen des zuständigen Acquirers, der Zahlungsmarke oder einer anderen Compliance-akzeptierenden Einrichtung ab; das Transaktionsvolumen kann ein Faktor sein.

Secrato unterstützt die PCI DSS-Bereitschaft, indem es Anforderungen, Kontrollen, Richtlinien und Nachweise in einer nachverfolgbaren Ansicht verbunden hält, was es einfacher macht, die Bereitschaft zu überwachen und die unterstützende Aufzeichnung für wiederkehrende Validierungen zu führen.

Bereit über die jährliche Validierung hinaus

Die PCI DSS-Bereitschaft beginnt nicht erst, wenn die nächste Bewertung näher rückt. Erfahren Sie, wie Secrato Anforderungen, Kontrollen, Nachweise und Richtlinien verbunden halten kann, um Ihrem Team ein klareres Bild vor der Validierung zu geben.

Secrato
