





RECYF

Conformité ReCyF pour la NIS2 en France, objectif par objectif

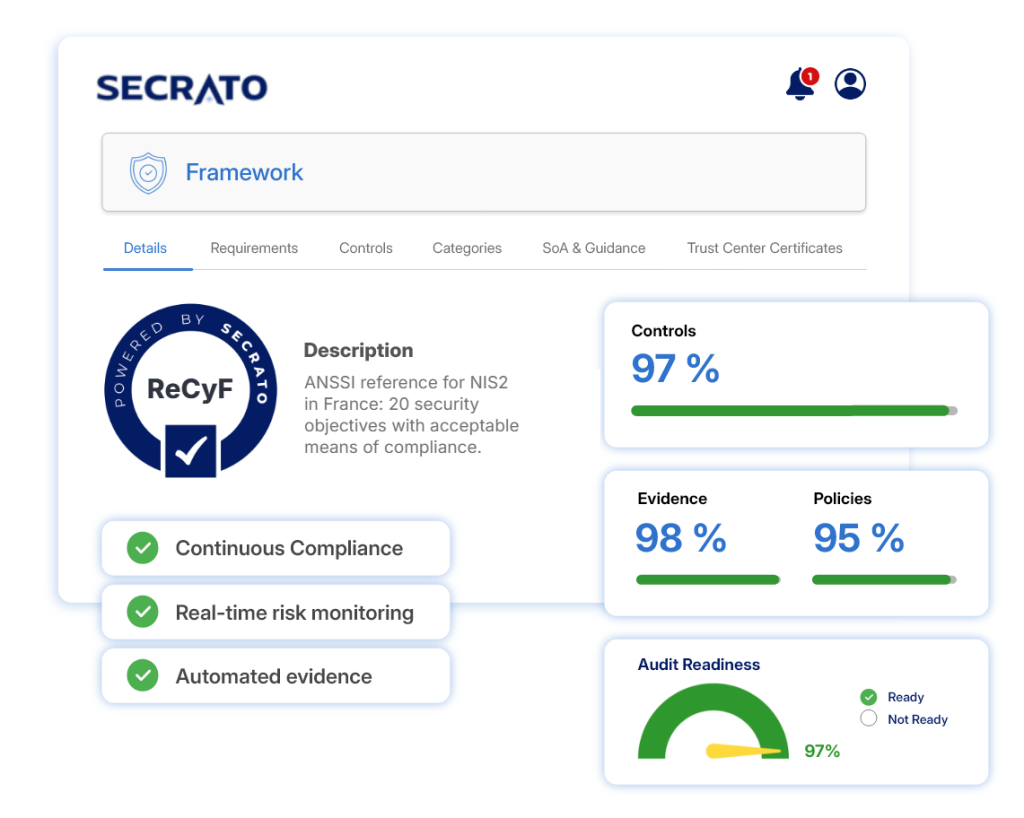
ReCyF, le Référentiel Cyber France, est la référence de l'ANSSI pour les objectifs de sécurité que les entités essentielles et importantes devront respecter en vertu de la transposition française de la NIS2. Secrato maintient chaque objectif, ses moyens de conformité acceptables et vos preuves connectés, afin que vous puissiez montrer à l'ANSSI où vous en êtes.

En résumé : Secrato aide les organisations françaises à se préparer à NIS2 avec ReCyF. Vérifiez si vous serez une entité essentielle ou importante, pré-inscrivez-vous via MonEspaceNIS2, travaillez sur les 15 objectifs de sécurité qui s'appliquent à chaque entité et les 5 objectifs supplémentaires pour les entités essentielles, et préparez-vous à signaler les incidents significatifs à l'ANSSI dans un délai de 24 heures, 72 heures et un mois.

Conformité ReCyF dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
OBJECTIFS DE SÉCURITÉ

Travaillez sur chaque objectif et ses moyens de conformité

Traduisez les objectifs de sécurité ReCyF en contrôles maîtrisés, de la gouvernance et de l'inventaire des systèmes d'information à la gestion des accès, la réponse aux incidents et la continuité. Voyez quels moyens de conformité acceptables sont en place et où une action est encore nécessaire.

  • Mettez en correspondance les 20 objectifs avec les contrôles et les responsables.
  • Suivez chaque moyen de conformité acceptable.
  • Séparez les 5 objectifs pour les entités essentielles.
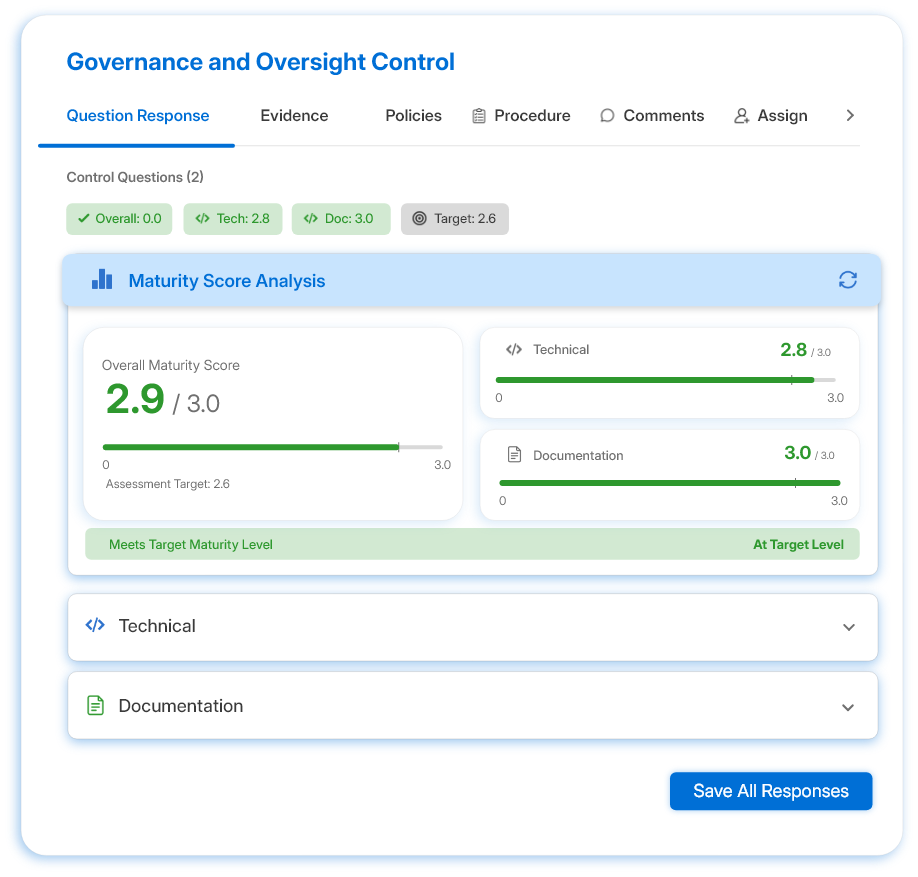
Plateforme Secrato : score de maturité
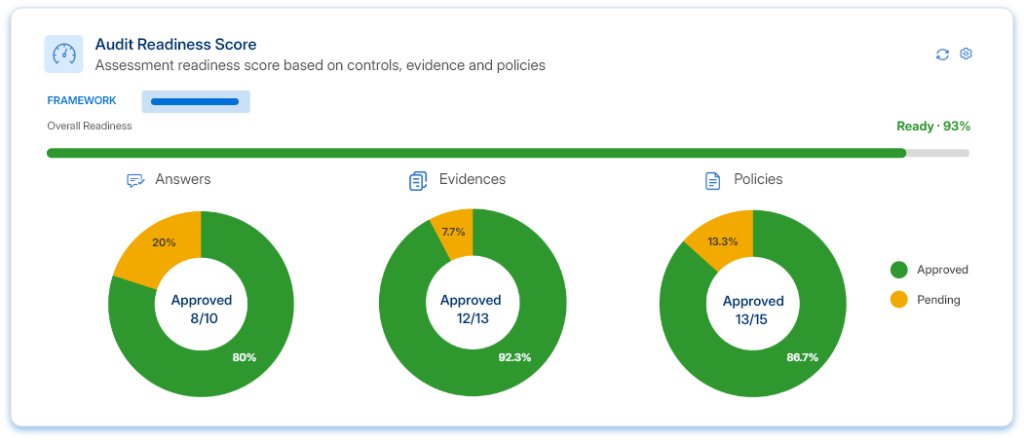
Plateforme Secrato : score de préparation aux audits
SIGNALEMENT D'INCIDENTS

Soyez prêt à signaler les incidents significatifs à l'ANSSI

Enregistrez les incidents, évaluez s'ils sont significatifs et gardez l'horloge de signalement en vue. Préparez l'alerte initiale, la notification d'incident et le rapport final avec faits, impact et mesures en un seul endroit.

  • Suivez les délais de 24 heures, 72 heures et un mois.
  • Maintenez ensemble les faits de l'incident, son impact et les mesures prises.
  • Conservez un enregistrement de ce qui a été signalé et quand.
Plateforme Secrato : score de préparation aux audits
RISQUE ET GOUVERNANCE

Pilotez la sécurité avec le risque, la gouvernance et l'audit

ReCyF demande à chaque entité un référentiel de gouvernance de la sécurité, et les entités essentielles ont également besoin d'une approche fondée sur le risque et d'audits réguliers de leurs systèmes d'information. Maintenez les risques, les décisions et les constats d'audit liés aux objectifs qu'ils affectent, afin que la direction puisse suivre comment la sécurité est pilotée.

  • Liez les objectifs aux risques et à leur traitement.
  • Enregistrez les décisions et examens de gouvernance.
  • Suivez les constats d'audit jusqu'à leur clôture.
Plateforme Secrato : Connexion de contrôle
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient ReCyF

Au-delà des résultats clés ci-dessus, ces capacités soutiennent le programme ReCyF dans son ensemble.

Connectez les contrôles et les exigences entre les référentiels pour identifier la couverture partagée et réduire le travail d'évaluation dupliqué.

Gardez les risques connectés aux contrôles et aux preuves derrière leur traitement, avec visibilité sur la propriété et l'exposition résiduelle.

Rassemblez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des évaluateurs le cas échéant.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

ReCyF s'appuie sur les orientations existantes de l'ANSSI, telles que le Guide d'hygiène informatique, et partage une grande partie de son périmètre avec ISO/IEC 27001, créant des opportunités significatives de réutiliser les contrôles de cybersécurité existants. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés entre les référentiels afin que les équipes puissent voir où le travail existant contribue déjà à ReCyF, tout en précisant que la mise en correspondance montre une correspondance, et non une équivalence.

Questions fréquemment posées sur le logiciel de conformité ReCyF

Qu'est-ce que ReCyF ?

ReCyF, le Référentiel Cyber France, est le référentiel de cybersécurité publié par l'ANSSI pour la transposition française de NIS2. Il énonce 20 objectifs de sécurité et, pour chacun, les moyens acceptables de conformité que les entités peuvent utiliser pour montrer qu'elles les respectent. L'ANSSI a publié la version 2.5 en tant que document de travail le 17 mars 2026 ; une version finale suivra le processus législatif et une consultation publique.

Le projet de loi français NIS2 couvre les entités essentielles et les entités importantes dans 18 secteurs, généralement les organisations de taille moyenne et grande, et certaines organisations indépendamment de leur taille. Quinze objectifs s'appliquent à chaque entité ; les entités essentielles doivent également respecter cinq objectifs supplémentaires, couvrant une approche fondée sur les risques, les audits, la configuration sécurisée, l'administration à partir de ressources dédiées et la surveillance de la sécurité.

Secrato met en correspondance les objectifs ReCyF et les moyens de conformité acceptables avec les contrôles, les propriétaires et les preuves, maintient les risques et les incidents connectés aux objectifs qui les traitent, et suit les délais de signalement des incidents significatifs. Le travail déjà effectué pour ISO/IEC 27001 ou le guide d'hygiène de l'ANSSI est pris en compte là où les contrôles correspondent.

Pas encore. Le projet de loi sur la résilience des infrastructures critiques et le renforcement de la cybersécurité (projet de loi Résilience) a été adopté par le Sénat en mars 2025 mais, en octobre 2026, attend toujours un vote à l'Assemblée nationale. L'ANSSI encourage les futures entités essentielles et entités importantes à commencer à se préparer dès maintenant, et ReCyF est le référentiel de référence pour se préparer.

Gardez votre préparation ReCyF en mouvement

ReCyF n'est pas un projet ponctuel : les objectifs, les risques, les incidents et la gouvernance continuent d'évoluer. Voyez comment Secrato maintient ce travail connecté et donne à votre équipe une vue claire de la préparation avant qu'ANSSI ne le demande.

Secrato
