





RECYF

ReCyF-Compliance für NIS2 in Frankreich, Ziel für Ziel

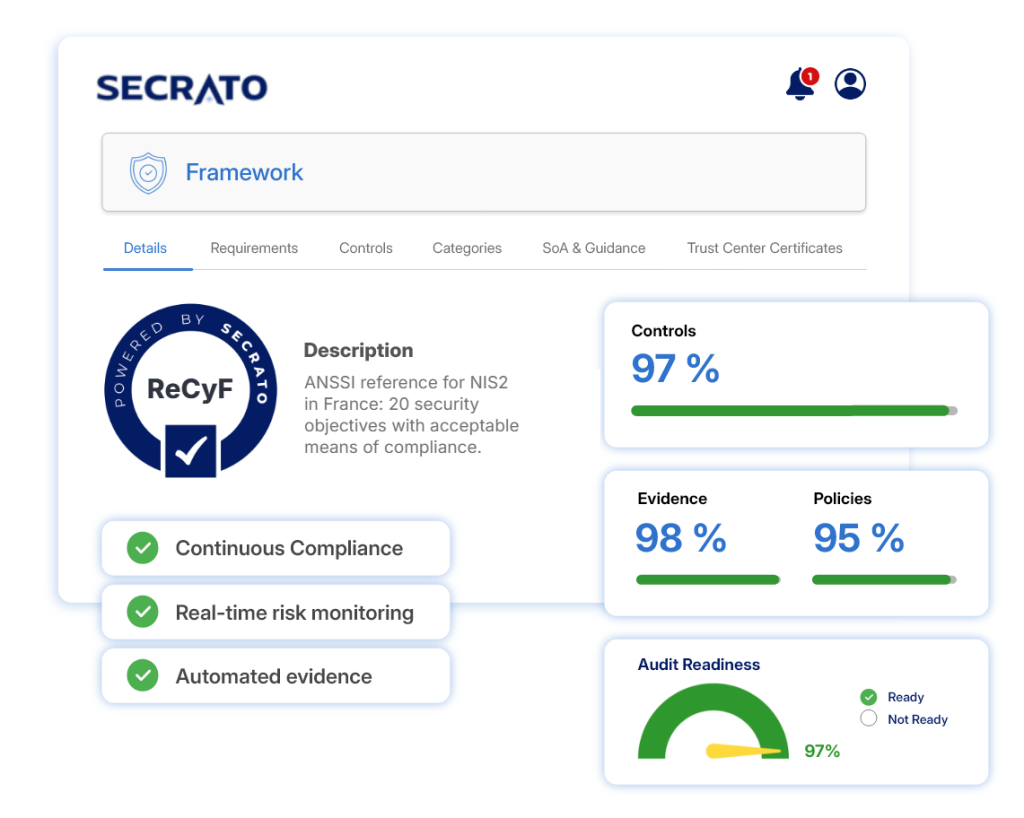
ReCyF, das Référentiel Cyber France, ist die Referenz der ANSSI für die Sicherheitsziele, die wesentliche Einrichtungen und wichtige Einrichtungen unter der NIS2-Umsetzung Frankreichs erfüllen müssen. Secrato hält jedes Ziel, seine akzeptablen Compliance-Mittel und Ihre Nachweise verbunden, sodass Sie der ANSSI zeigen können, wo Sie stehen.

Kurz gesagt: Secrato unterstützt französische Organisationen bei der Vorbereitung auf NIS2 mit ReCyF. Überprüfen Sie, ob Sie eine wesentliche oder wichtige Einrichtung sein werden, melden Sie sich über MonEspaceNIS2 vor, arbeiten Sie die 15 Sicherheitsziele durch, die für jede Einrichtung gelten, und die 5 zusätzlichen Ziele für wesentliche Einrichtungen, und bereiten Sie sich darauf vor, erhebliche Vorfälle innerhalb von 24 Stunden, 72 Stunden und einem Monat an die ANSSI zu melden.

ReCyF-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
SICHERHEITSZIELE

Arbeiten Sie jedes Ziel und seine Compliance-Mittel durch

Übersetzen Sie die ReCyF-Sicherheitsziele in verwaltete Kontrollen, von Governance und dem Bestand an Informationssystemen bis hin zu Zugriffsverwaltung, Incident Response und Kontinuität. Sehen Sie, welche akzeptablen Compliance-Mittel vorhanden sind und wo noch Maßnahmen erforderlich sind.

  • Ordnen Sie die 20 Ziele Kontrollen und Eigentümern zu.
  • Verfolgen Sie jedes akzeptable Mittel zur Compliance.
  • Trennen Sie die 5 Ziele für wesentliche Einrichtungen.
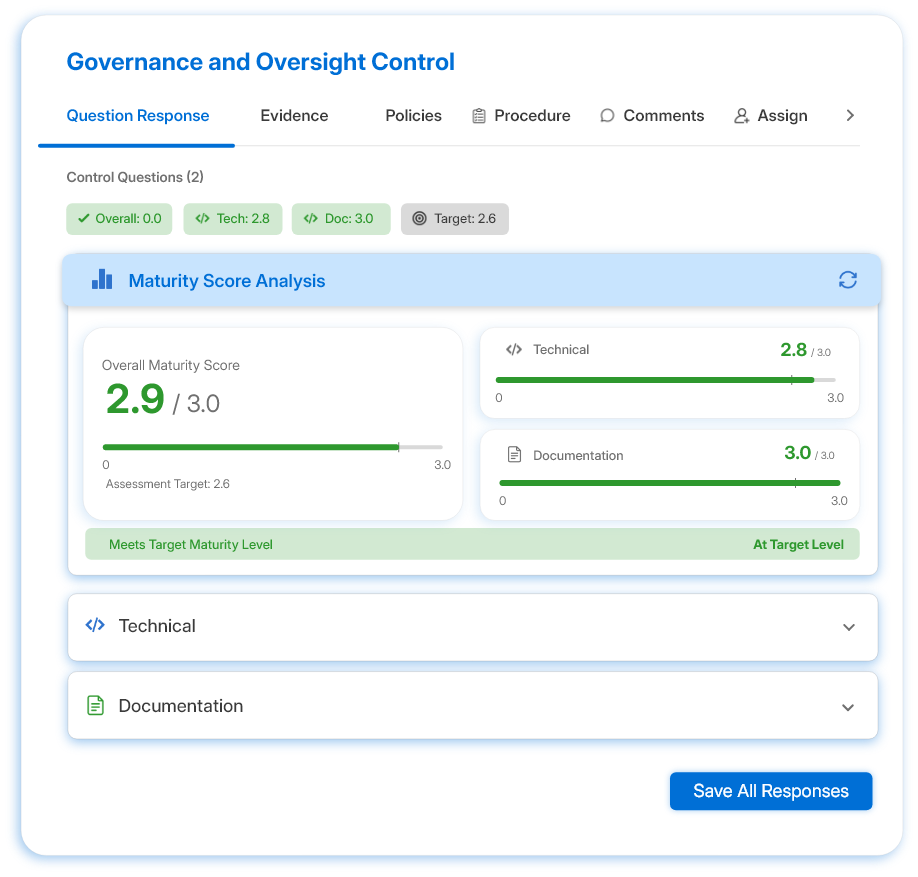
Secrato-Plattform: Reifegrad-Score
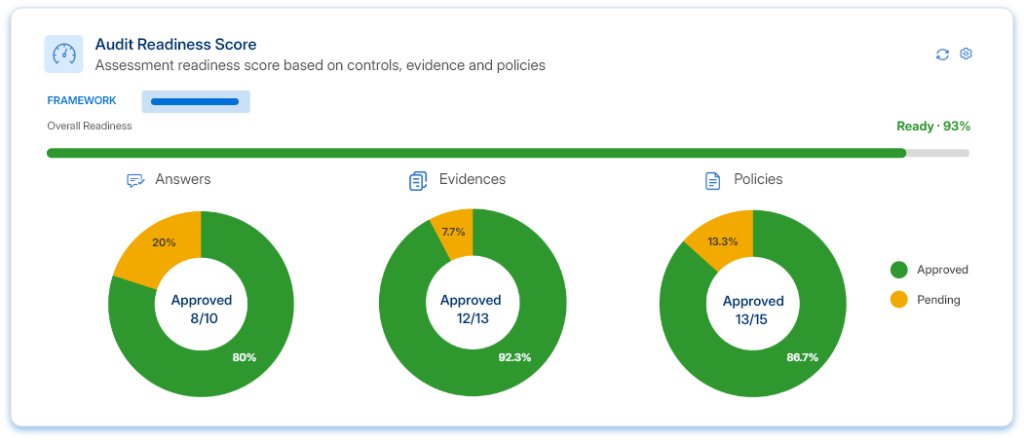
Secrato-Plattform: Audit-Bereitschaft-Score
VORFALLMELDUNG

Seien Sie bereit, erhebliche Vorfälle an die ANSSI zu melden

Erfassen Sie Vorfälle, bewerten Sie, ob sie erheblich sind, und behalten Sie die Meldungsfrist im Blick. Bereiten Sie die Erstmitteilung, die Vorfallmitteilung und den Abschlussbericht mit Fakten, Auswirkungen und Maßnahmen an einem Ort vor.

  • Die Fristen von 24 Stunden, 72 Stunden und einem Monat nachverfolgen.
  • Halten Sie Vorfallsdaten, Auswirkungen und Maßnahmen zusammen.
  • Ein Verzeichnis darüber führen, was gemeldet wurde und wann.
Secrato-Plattform: Audit-Bereitschaft-Score
RISIKO UND GOVERNANCE

Steuern Sie Sicherheit mit Risiko, Governance und Audit

ReCyF verlangt von jeder Einrichtung ein Sicherheits-Governance-Rahmenwerk, und wesentliche Einrichtungen benötigen zudem einen risikobasierten Ansatz und regelmäßige Audits ihrer Informationssysteme. Halten Sie Risiken, Entscheidungen und Audit-Feststellungen mit den Zielen verbunden, die sie betreffen, sodass das Leitungsorgan nachvollziehen kann, wie Sicherheit gesteuert wird.

  • Verknüpfen Sie Ziele mit Risiken und deren Behandlung.
  • Erfassen Sie Governance-Entscheidungen und Überprüfungen.
  • Verfolgen Sie Audit-Feststellungen bis zum Abschluss.
Secrato-Plattform: Kontrollverbindung
DER REST DER PLATTFORM

Weitere Funktionen für ReCyF

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere ReCyF-Programm.

Verbinden Sie Kontrollen und Anforderungen über Rahmenwerke hinweg, um gemeinsame Abdeckung zu identifizieren und doppelten Bewertungsaufwand zu reduzieren.

Halten Sie Risiken mit den Kontrollen und Nachweisen ihrer Behandlung verbunden – mit Transparenz über Verantwortlichkeiten und Restrisiko.

Bringen Sie Nachweise zusammen, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Assessor-Zugriff, wo angemessen.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

ReCyF baut auf bestehenden ANSSI-Leitlinien auf, wie dem Guide d'hygiène informatique, und teilt viel gemeinsamen Grund mit ISO/IEC 27001, was erhebliche Möglichkeiten schafft, bestehende Cybersecurity-Kontrollen wiederzuverwenden. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen über Rahmenwerke hinweg zu, sodass Teams sehen können, wo bestehende Arbeiten bereits zu ReCyF beitragen, während klar bleibt, dass die Zuordnung Entsprechung zeigt, nicht Äquivalenz.

Häufig gestellte Fragen zur ReCyF-Compliance-Software

Was ist ReCyF?

ReCyF, das Référentiel Cyber France, ist das von der ANSSI veröffentlichte Cybersecurity-Referenzwerk für die NIS2-Umsetzung Frankreichs. Es legt 20 Sicherheitsziele fest und für jedes akzeptable Erfüllungsmittel, die Einrichtungen nutzen können, um nachzuweisen, dass sie diese erfüllen. Die ANSSI veröffentlichte Version 2.5 am 17. März 2026 als Arbeitsdokument; eine endgültige Version wird dem Legislativverfahren und einer öffentlichen Konsultation folgen.

Das französische NIS2-Gesetz erfasst wesentliche und wichtige Einrichtungen in 18 Sektoren, in der Regel mittlere und große Organisationen, sowie einige Organisationen unabhängig von ihrer Größe. Fünfzehn Ziele gelten für jede Einrichtung; wesentliche Einrichtungen müssen zusätzlich fünf weitere erfüllen, die einen risikogestützten Ansatz, Audits, sichere Konfiguration, Verwaltung durch dedizierte Ressourcen und Sicherheitsüberwachung abdecken.

Secrato ordnet die ReCyF-Ziele und akzeptablen Compliance-Mittel Kontrollen, Verantwortlichen und Nachweisen zu, verknüpft Risiken und Vorfälle mit den Zielen, die sie adressieren, und verfolgt die Meldefristen für erhebliche Vorfälle. Arbeiten, die Sie bereits für ISO/IEC 27001 oder den ANSSI-Hygiene-Leitfaden geleistet haben, werden angerechnet, wo Kontrollen übereinstimmen.

Noch nicht. Das Gesetz über die Widerstandsfähigkeit kritischer Infrastrukturen und die Stärkung der Cybersicherheit (projet de loi Résilience) wurde im März 2025 vom Senat verabschiedet, wartet aber Stand Oktober 2026 noch auf eine Abstimmung in der Nationalversammlung. ANSSI ermutigt künftige wesentliche und wichtige Einrichtungen, jetzt mit der Vorbereitung zu beginnen, und ReCyF ist das Referenzwerk zur Vorbereitung.

Halten Sie die ReCyF-Bereitschaft mit sich in Bewegung

ReCyF ist kein einmaliges Projekt: Ziele, Risiken, Vorfälle und Governance entwickeln sich weiter. Sehen Sie, wie Secrato diese Arbeiten verbunden hält und Ihrem Team einen klaren Überblick über die Bereitschaft gibt, bevor ANSSI fragt.

Secrato
