
Risikomanagement: Zentralisieren Sie Risiken und bleiben Sie ihnen voraus
Verwalten Sie Risiken zusammen mit den Kontrollen und Nachweisen, die zu ihrer Behandlung eingesetzt werden. Verantwortung, Behandlung und Restrisiko bleiben sichtbar, während sich die Organisation verändert, und geben Ihnen einen besser nachvollziehbaren Überblick als ein separat von Ihrer Compliance-Arbeit gepflegtes Risikoregister.
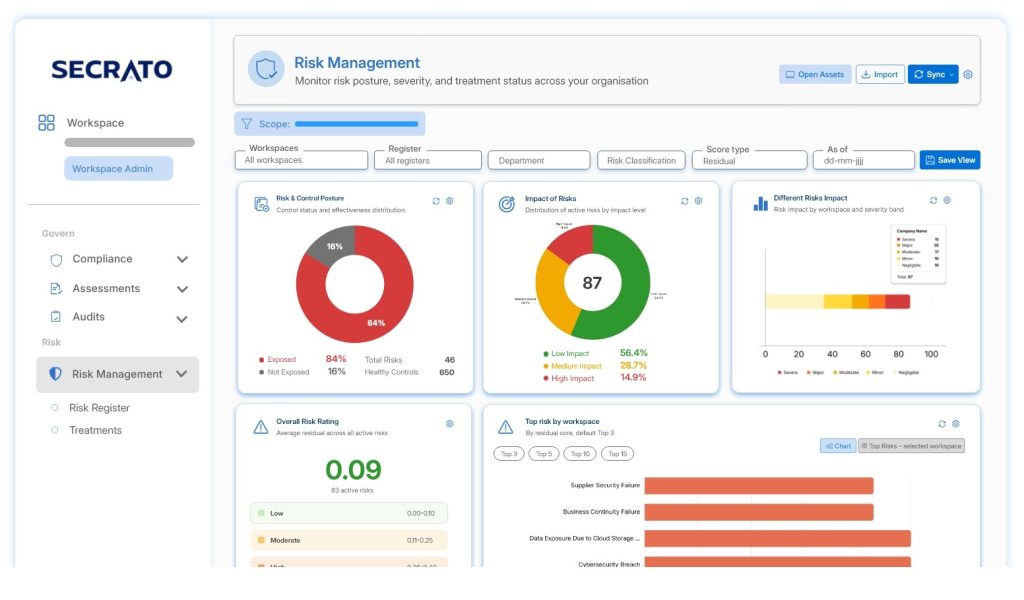
Ein Risikoregister, das sich von der Realität entfernt
Risikoregister werden oft getrennt von den Kontrollen, Bewertungen und Nachweisen gepflegt, die zur Steuerung der darin enthaltenen Risiken verwendet werden. Wenn sich diese zugrunde liegenden Bedingungen ändern, kann die erfasste Risikoeinschätzung von der Realität abweichen – und Teams müssen dann rekonstruieren, wie ein Risiko behandelt wird, wenn Management, Auditoren oder andere Stakeholder eine Antwort benötigen.
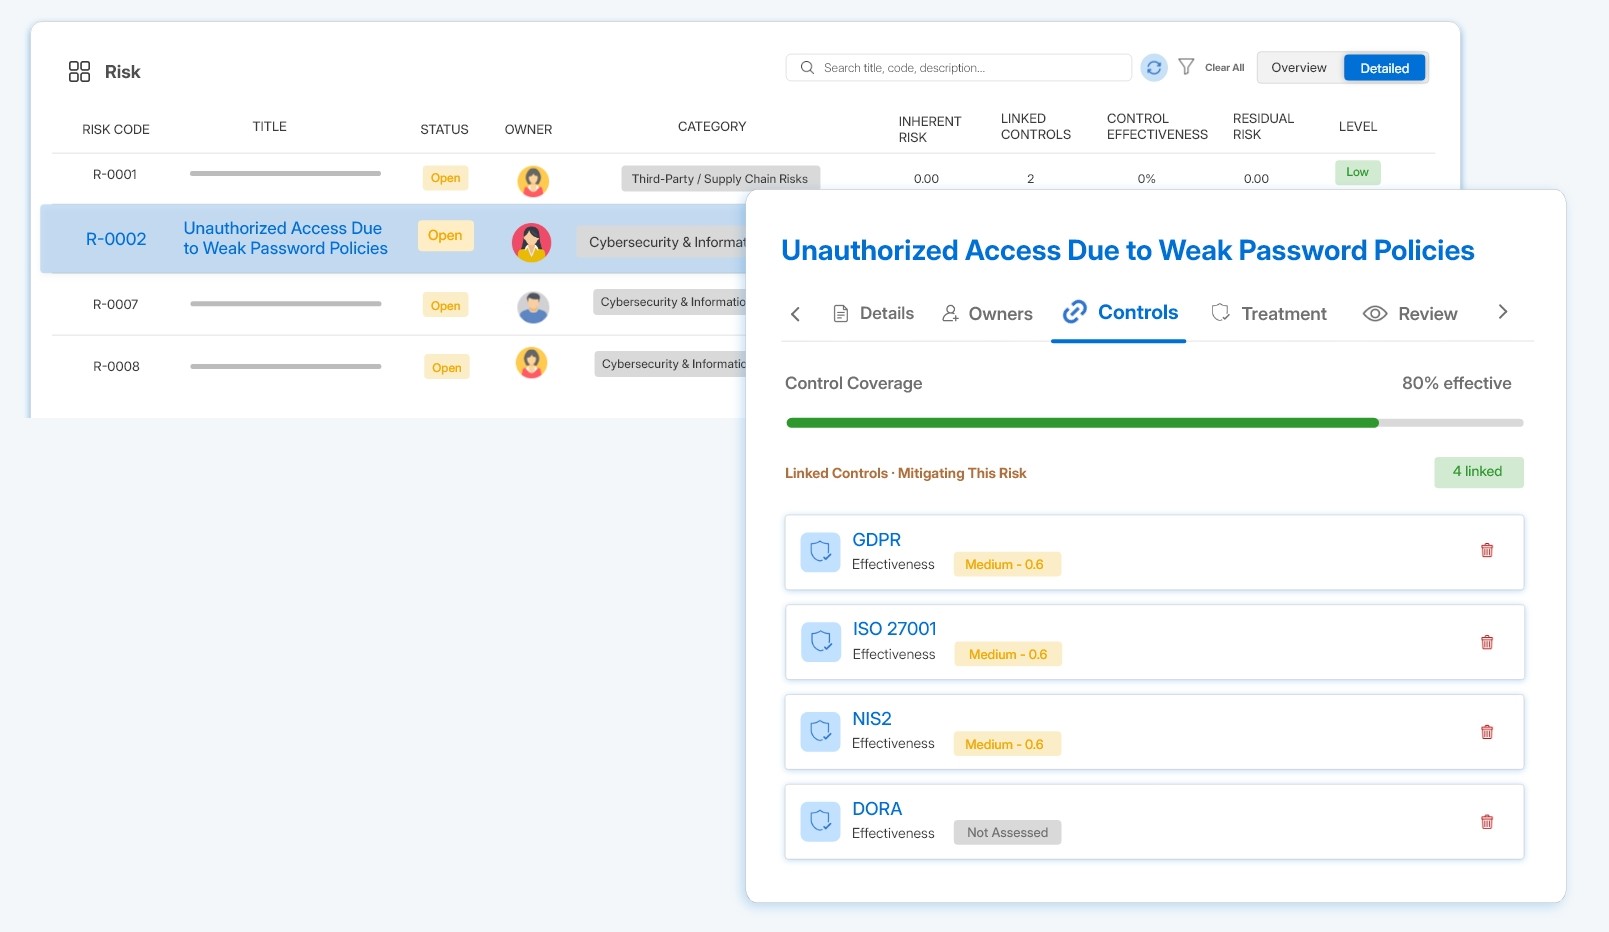
Verstehen Sie, was hinter jedem Risiko steckt
Verbinden Sie Risiken mit den Kontrollen, die sie behandeln, und den Nachweisen, die diese Kontrollen stützen. Da auch Bewertungs- und Audit-Aktivitäten verknüpft sind, erhalten Ihre Teams einen klareren Überblick darüber, wie Risiken gesteuert werden, statt sich auf ein isoliertes Risikoregister zu verlassen.
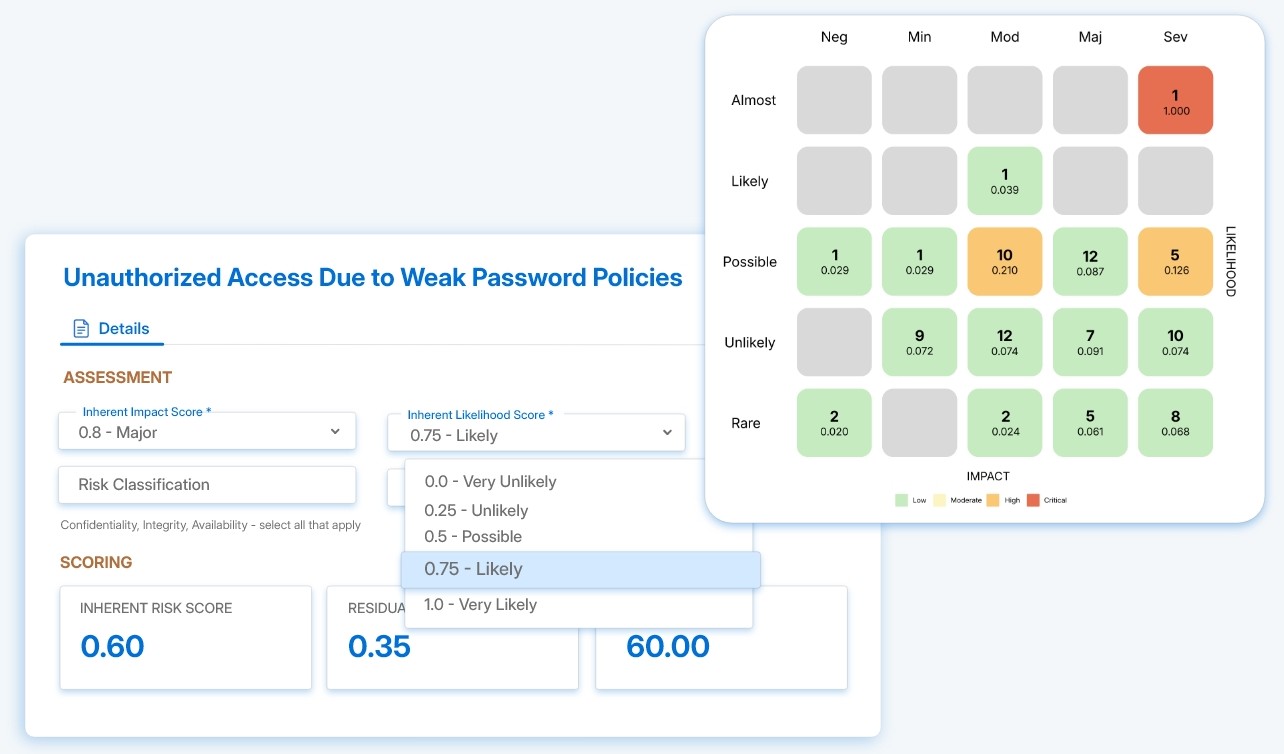
Konzentrieren Sie sich auf das Wesentliche
Bewerten Sie Eintrittswahrscheinlichkeit und Auswirkungen, um zu verstehen, wo die Risikoexposition am höchsten ist und wo Aufmerksamkeit am dringendsten benötigt wird. Die Bewertung des inhärenten Risikos und des Restrisikos – zusammen mit konsistenter Bewertung und visuellen Heatmaps – gibt Ihren Teams eine klarere Grundlage für Priorisierung und Entscheidungsfindung.
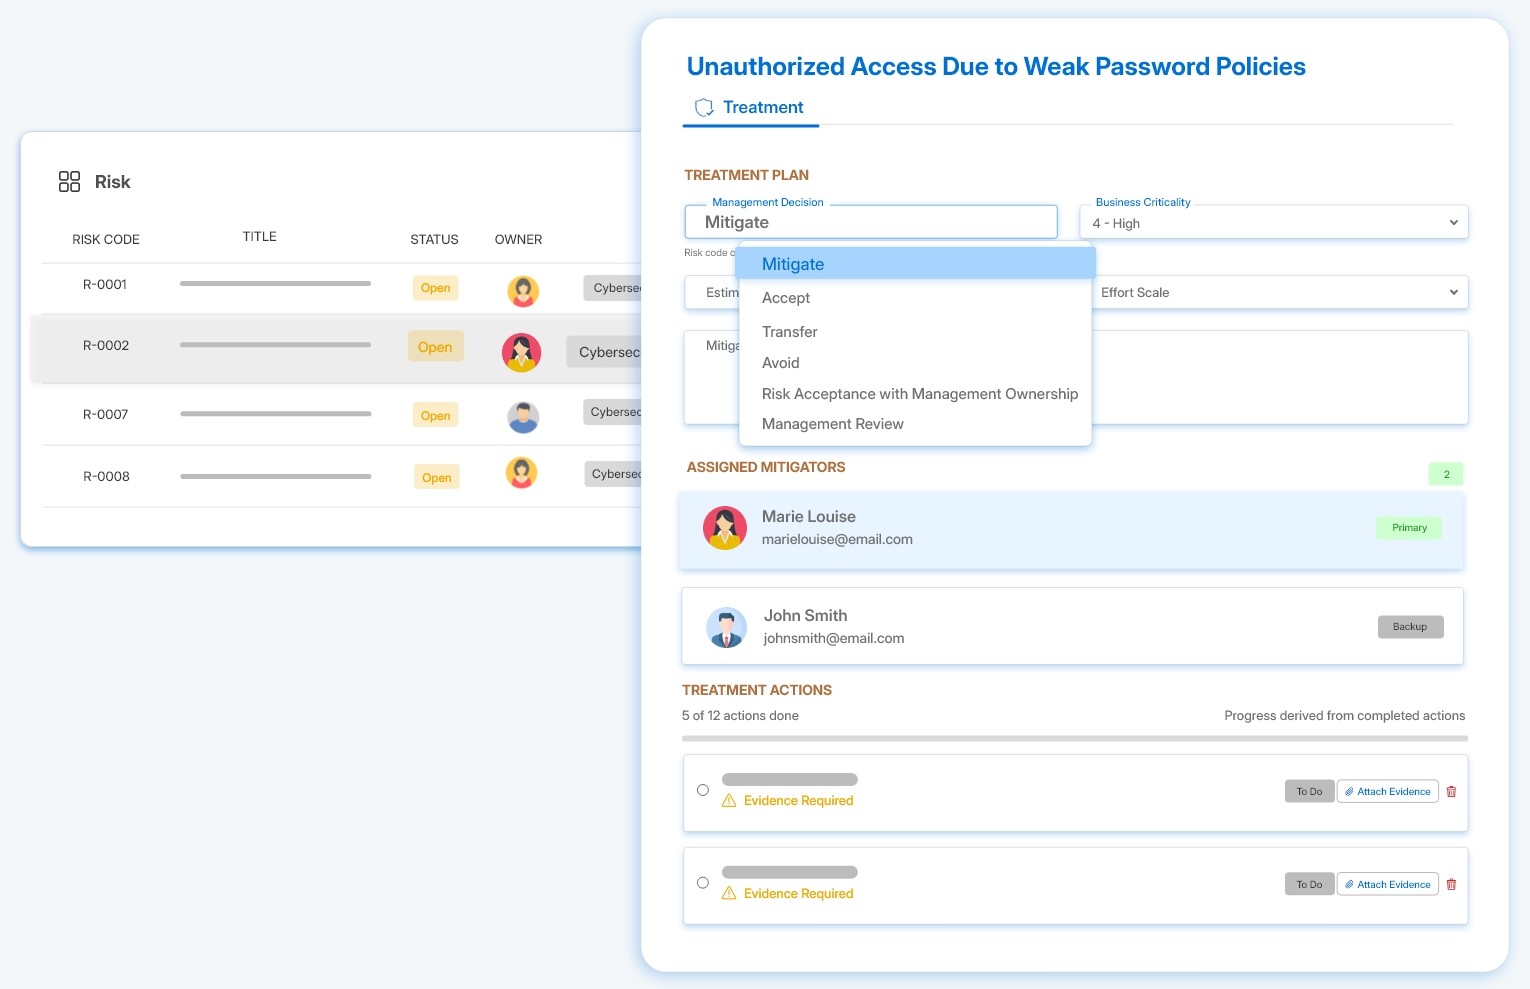
Risikoerkenntnisse in Maßnahmen umsetzen
Steuern Sie die Risikobehandlung mit definierten Rollen, klaren Verantwortlichkeiten und Eskalation, wenn mehr Aufmerksamkeit erforderlich ist. Durch die Zusammenführung von Risikoinformationen in der gesamten Organisation gibt Secrato der Geschäftsleitung einen besseren Überblick über die Risikoexposition und deren Handhabung.
Integriert in das Risikomanagement
Erstellen Sie ein Risikoregister
Erstellen Sie ein Register von Grund auf neu oder beginnen Sie mit einer vordefinierten Vorlage, mit Kategorien, die widerspiegeln, wie Ihre Organisation Risiken gruppiert.
Bewerten Sie Risiken anhand der Kontrolleffektivität
Nutzen Sie die unterstützten Bewertungsansätze, um abzubilden, wie wirksam Kontrollen Risiken behandeln und – falls konfiguriert – wie stark sie diese mindern.
Inhärentes Risiko und Restrisiko im Blick behalten
Verfolgen Sie inhärentes Risiko und Restrisiko, damit Teams die verbleibende Risikoexposition verstehen und erkennen, wo weiterer Handlungsbedarf besteht.
Risikoverantwortlichkeiten klar definieren
Weisen Sie definierte Rollen für Verantwortung, Minderung, Überprüfung und Eskalation zu, damit die Verantwortlichkeit nicht bei einem einzelnen Risikoverantwortlichen endet.
Verwalten Sie verschiedene Arten von Risiken
Führen Sie verschiedene Risikoregister in derselben Umgebung zusammen, ohne sie über getrennte Prozesse zu verteilen.
Konfigurieren Sie das Register nach Ihrem Risikomodell
Legen Sie Risikocodes, Kategorien sowie Eintrittswahrscheinlichkeits- und Auswirkungsskalen fest, um widerzuspiegeln, wie Ihre Organisation Risiken strukturiert und bewertet.
Risikomanagement bleibt über Secrato hinweg verbunden. Wenn sich das Bild ändert, bleibt dieser Kontext in der gesamten Plattform sichtbar.
Nachweismanagement
Verknüpfen Sie unterstützende Nachweise mit den Risikoaktivitäten, auf denen Behandlungsentscheidungen beruhen.
Compliance-Engine
Verbinden Sie Risiken mit den Kontrollen, die zu ihrer Behandlung verwendet werden, gruppiert nach Risikoregister.
Bewertungen
Beziehen Sie Bewertungsergebnisse in die Sicht darauf ein, wie Kontrollen Risiken behandeln.
Audit-Center
Stellen Sie Risikoaktivitäten zusammen mit der unterstützenden Compliance-Arbeit für Prüfungen bereit.
Dashboards & Reporting
Berichten Sie über die Risikolage auf Basis derselben verknüpften Datensätze.
Einheitliche Kontrollbibliothek
Ordnen Sie Risiken den gemeinsamen Kontrollen zu, die in Secrato verwendet werden
Risikomanagement mit den abhängigen Rahmenwerken verknüpfen
Risikomanagement ist zentral für mehrere Rahmenwerke, die von Secrato unterstützt werden, einschließlich ISO/IEC 27001, NIS2 und DORA. Durch die Verbindung von Risiken mit den gleichen Kontrollen, die über diese Rahmenwerke hinweg verwendet werden, können Teams Risikoaktivitäten verwalten, ohne ein separates Register oder eine separate Behandlungssicht für jede Verpflichtung zu erstellen.
+ Weitere folgen
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Können Risiken mit den Kontrollen verbunden bleiben, auf die sie sich beziehen?
Ja. Risiken und die damit verbundenen Kontrollen können durch die Einheitliche Kontrollbibliothek verknüpft werden, wodurch die Risikoarbeit mit dem breiteren Governance- und Compliance-Kontext verbunden bleibt.
Wer entscheidet, wie ernst ein Risiko ist?
Die Beurteilung bleibt bei Ihrem Team. Secrato bietet eine konsistente Möglichkeit, Risiken zu bewerten und zu vergleichen, aber Entscheidungen zu Eintrittswahrscheinlichkeit, Auswirkungen und Behandlung bleiben bei den Personen, die für ihre Verwaltung verantwortlich sind.
Wo werden unsere Risikodaten gespeichert?
Ihre GRC-Daten bleiben in der EU, verarbeitet auf von Secrato verwalteter Infrastruktur in einem belgischen Rechenzentrum und innerhalb des EU-Rechts- und Regulierungsrahmens.
Ihr Risikoregister, verknüpft mit Ihren Kontrollen
Risiken verschieben sich, wenn sich Kontrollen und Nachweise ändern. Ein Register, das sich mit ihnen bewegt, hält einer Überprüfung besser stand als eines, das separat gepflegt wird. Buchen Sie eine Demo, um Risikomanagement mit Ihren eigenen Registern und Kontrollen durchzugehen.
