
Gestion des risques : centralisez et anticipez
Gérez les risques aux côtés des contrôles et des preuves utilisés pour les traiter. Les responsables, le traitement et l'exposition résiduelle restent visibles à mesure que l'organisation évolue, pour une vue plus défendable qu'un registre tenu à l'écart de votre travail de conformité.
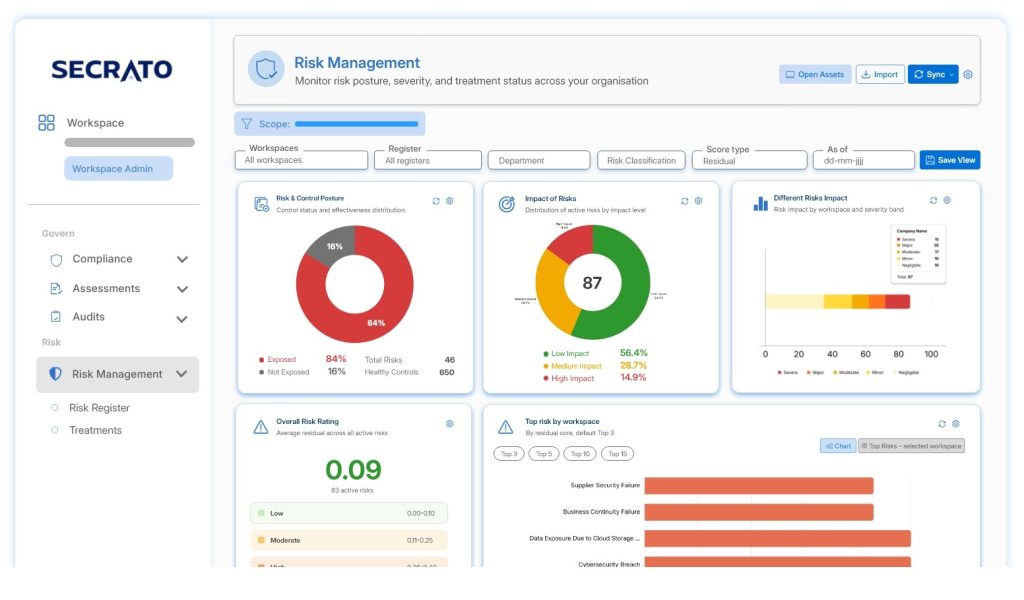
Un registre des risques qui s'écarte de la réalité
Les registres des risques sont souvent tenus séparément des contrôles, évaluations et preuves utilisés pour gérer les risques qu'ils contiennent. À mesure que ces conditions sous-jacentes changent, la vue enregistrée de l'exposition peut s'écarter de la réalité, obligeant les équipes à reconstituer la façon dont un risque est traité lorsque la direction, les auditeurs ou d'autres parties prenantes ont besoin d'une réponse.
Ce qui se cache derrière chaque risque
Connectez les risques aux contrôles qui les traitent et aux preuves qui soutiennent ces contrôles. Avec l'activité d'évaluation et d'audit également liée, vos équipes obtiennent une vue plus claire de la façon dont le risque est géré, au lieu de s'appuyer sur un registre des risques autonome.
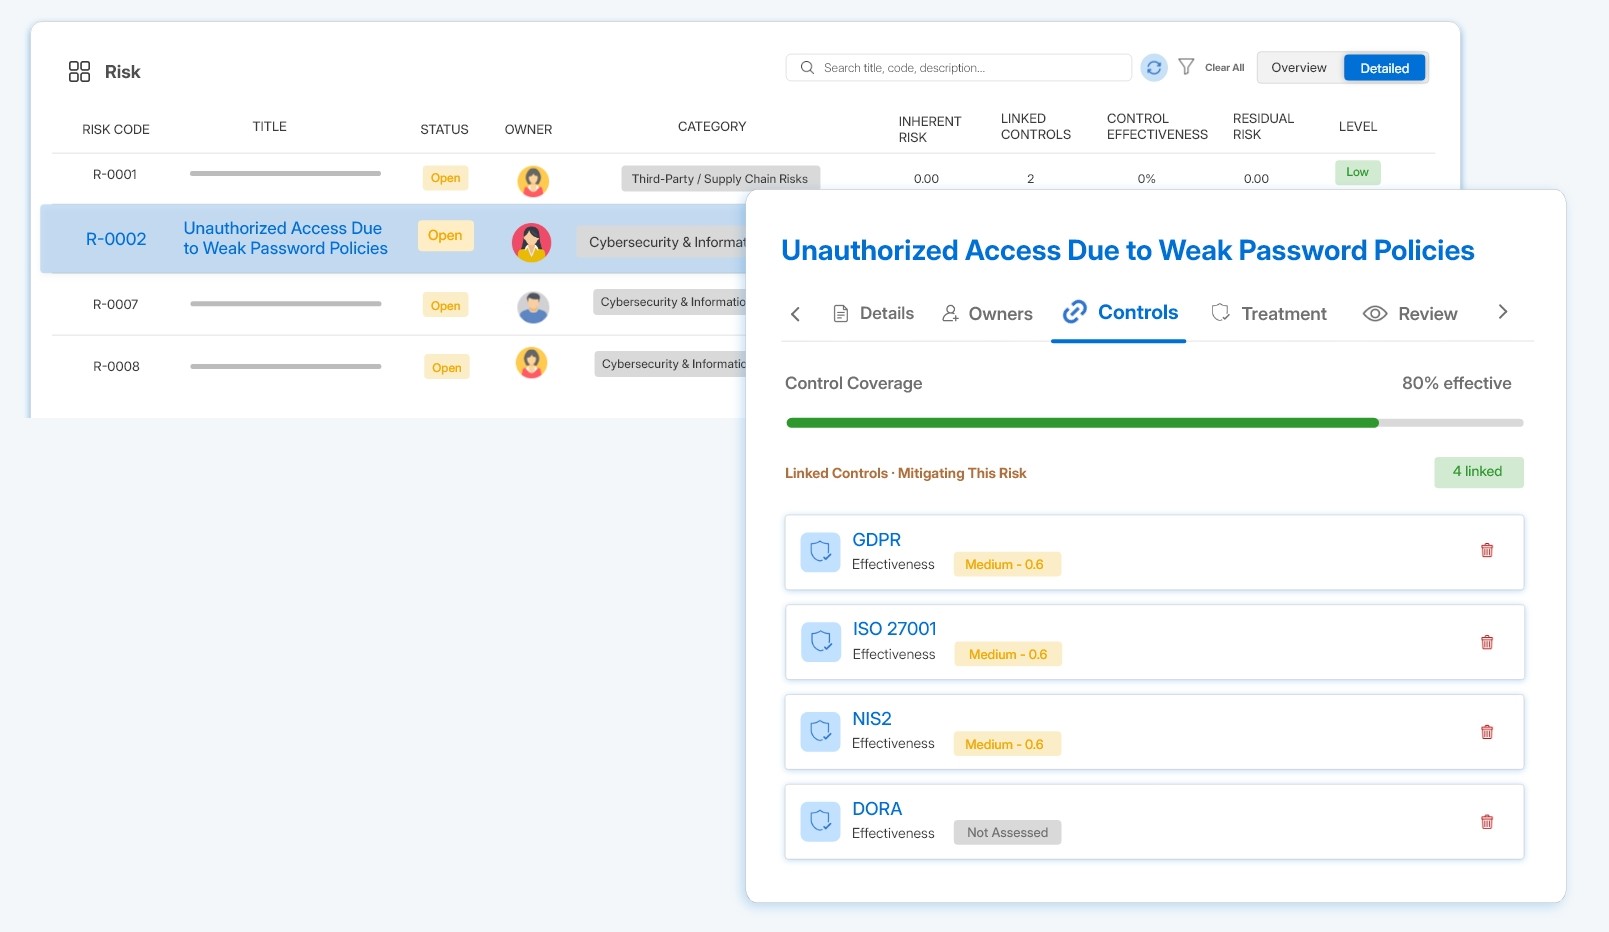
Concentrez-vous sur ce qui compte le plus
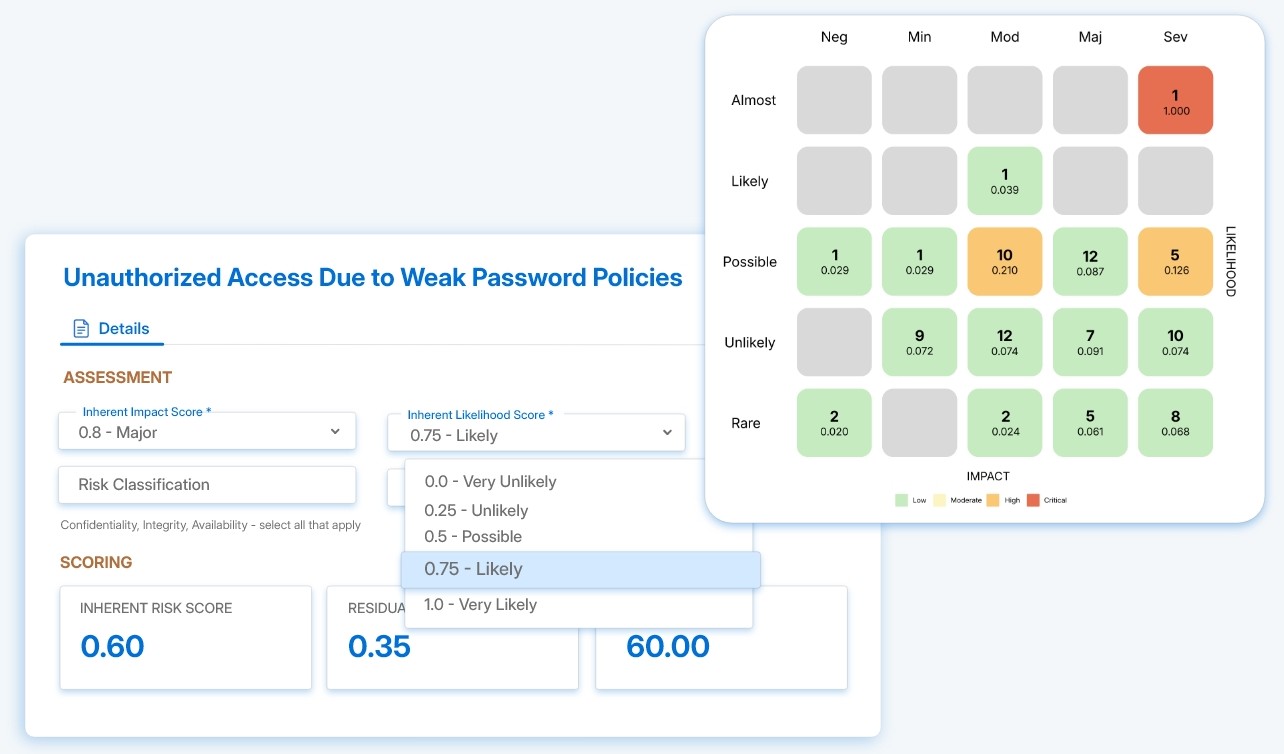
Évaluez la probabilité et l'impact pour comprendre où l'exposition est la plus élevée et où l'attention est la plus requise. L'évaluation des risques inhérents et résiduels, associée à une notation cohérente et à des cartes thermiques, donne à vos équipes une base plus claire pour prioriser et décider.
Transformez l'analyse des risques en action
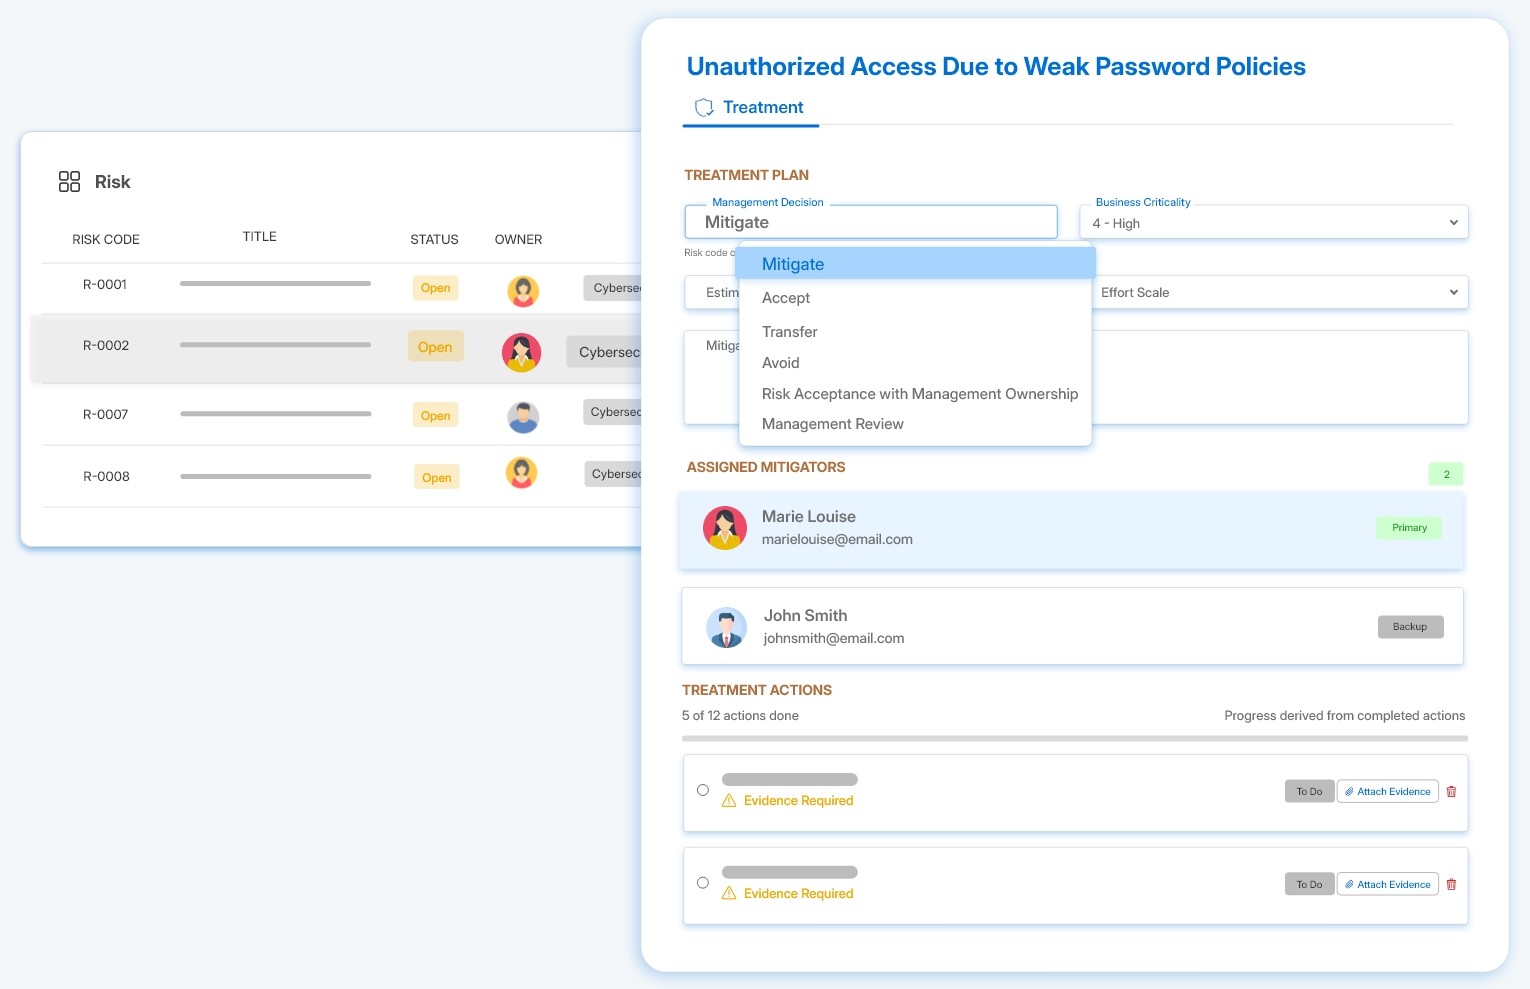
Gérez le traitement des risques avec des rôles définis, une responsabilité claire et une escalade lorsqu'une attention plus grande est requise. En regroupant les informations sur les risques dans toute l'organisation, Secrato donne à la direction une meilleure visibilité sur l'exposition et la façon dont elle est traitée.
Intégré à la Gestion des risques
Créez un registre des risques
Créez un registre à partir de zéro ou commencez par un exemple prédéfini, avec des catégories qui reflètent la façon dont votre organisation groupe les risques.
Évaluez les risques selon l'efficacité des contrôles
Utilisez des approches de notation prises en charge pour refléter l'efficacité avec laquelle les contrôles traitent le risque et, le cas échéant, le poids de leur atténuation.
Gardez les risques inhérents et résiduels en vue
Suivez les risques inhérents et résiduels pour aider les équipes à comprendre l'exposition qui reste et où une attention supplémentaire est nécessaire.
Rendez les responsabilités en matière de risque explicites
Attribuez des rôles précis pour la prise en charge, l'atténuation, la revue et l'escalade, afin que la responsabilité ne repose pas sur un seul responsable du risque.
Gérez différents types de risques
Regroupez différents registres des risques dans le même environnement, sans les séparer dans des processus déconnectés.
Configurez le registre selon votre modèle de risque
Définissez les codes de risque, les catégories, et les échelles de probabilité et d'impact pour refléter la façon dont votre organisation structure et évalue les risques.
La Gestion des risques reste connectée dans Secrato. À mesure que la situation change, ce contexte reste visible dans l'ensemble de la plateforme.
Gestion des preuves
Gardez les preuves reliées aux activités de risque qui fondent les décisions de traitement.
Moteur de conformité
Connectez les risques aux contrôles utilisés pour les traiter, regroupés par registre des risques.
Évaluations
Intégrez les résultats des évaluations à la vue du traitement des risques par les contrôles.
Centre d'audit
Rendez l'activité de risque disponible pour examen avec le travail de conformité associé.
Tableaux de bord et rapports
Rendez compte de la posture de risque à partir des mêmes enregistrements reliés.
Bibliothèque unifiée de contrôles
Rattachez les risques aux contrôles partagés utilisés dans Secrato
Connectez la gestion des risques aux référentiels qui en dépendent
La gestion des risques est centrale pour plusieurs référentiels pris en charge par Secrato, notamment ISO/IEC 27001, NIS2 et DORA. En connectant les risques aux mêmes contrôles utilisés dans ces référentiels, les équipes peuvent gérer l'activité de risque sans créer un registre séparé ou une vue de traitement pour chaque obligation.
+ Et bien d'autres
Les données GRC sont traitées sur une infrastructure autogérée dans un centre de données belge, dans l'environnement juridique et réglementaire de l'UE.
Belgique · UE
Questions fréquentes
Les risques peuvent-ils rester connectés aux contrôles auxquels ils se rapportent ?
Oui. Les risques et les contrôles qui leur sont associés peuvent être liés via la Bibliothèque unifiée de contrôles, ce qui rattache la gestion des risques au contexte plus large de gouvernance et de conformité.
Qui décide de la gravité d'un risque ?
L'appréciation revient à votre équipe. Secrato fournit un moyen cohérent d'évaluer et de comparer les risques, mais les décisions concernant la probabilité, l'impact et le traitement restent entre les mains des personnes chargées de les gérer.
Où sont stockées nos données de risque ?
Vos données GRC restent dans l'UE, traitées sur l'infrastructure gérée par Secrato dans un centre de données belge et dans l'environnement juridique et réglementaire de l'UE.
Consultez votre registre des risques connecté à vos contrôles
Les risques évoluent à mesure que les contrôles et les preuves changent. Un registre qui évolue avec eux résiste mieux aux audits qu'un registre maintenu à l'écart. Réservez une démo pour découvrir la Gestion des risques avec vos propres registres et contrôles.
