
ALLE RAHMENWERKE

Compliance-Rahmenwerke für jede relevante Anforderung

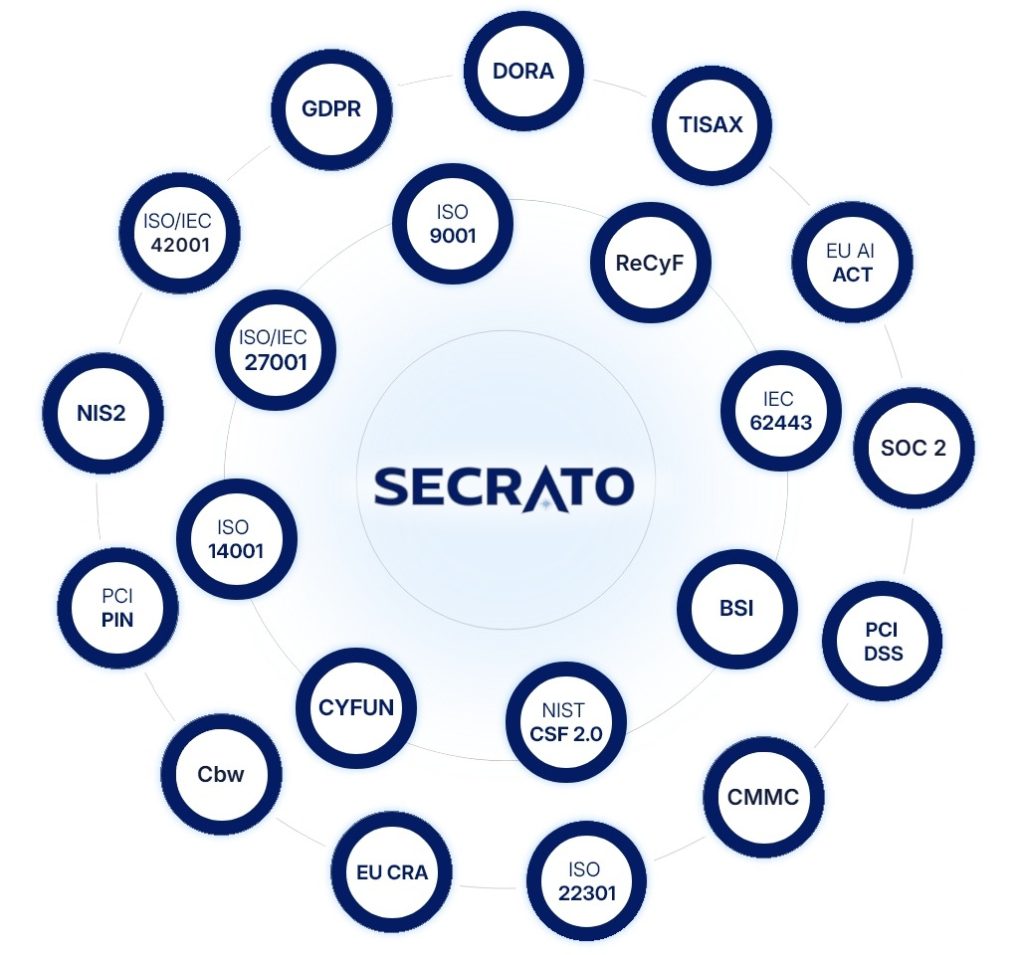
Erkunden Sie die Compliance-Rahmenwerke, die Secrato unterstützt – von DSGVO, NIS2 und DORA bis ISO/IEC 27001 – in einer vernetzten, europäischen GRC-Plattform.

VON SECRATO UNTERSTÜTZTE RAHMENWERKE

Compliance-Rahmenwerke, die für Europa relevant sind

Secrato ist in erster Linie für europäische Unternehmen entwickelt und bietet nahtlose Compliance-Abdeckung für zentrale EU-Vorschriften und globale Standards.

20+

RAHMENWERKE

1

KONTROLLBIBLIOTHEK
Von Secrato unterstützte Rahmenwerke: EU-Verordnungen, ISO-Standards, nationale Gesetze und Regelungen sowie Industrie- und Sicherheitsstandards
EU-VERORDNUNGEN & RICHTLINIEN

Bindende Verpflichtungen der EU

NIS2-RICHTLINIE

NIS2

EU-Richtlinie, die Cybersicherheits- und Meldepflichten für wesentliche und wichtige Einrichtungen festlegt. 

DATENSCHUTZ

DSGVO

EU-Verordnung zur Regelung des Schutzes personenbezogener Daten und der Privatsphäre von Personen in der EU.

OPERATIONALE RESILIENZ

DORA

EU-Verordnung, die IKT-Risikomanagement- und Resilienzanforderungen für den Finanzsektor festlegt.

CYBER RESILIENCE ACT

CRA

EU-Verordnung, die Cybersicherheitsanforderungen für Produkte mit digitalen Elementen festlegt, die auf dem EU-Markt verkauft werden.

KÜNSTLICHE INTELLIGENZ

EU AI Act

EU-Verordnung, die risikobasierte Anforderungen für KI-Systeme und KI-Modelle für allgemeine Zwecke festlegt.

INTERNATIONALE MANAGEMENTSTANDARDS

Zertifizierbare Managementsysteme über Märkte und Branchen hinweg

ISMS

ISO/IEC 27001

Internationaler Standard für die Einrichtung und Aufrechterhaltung eines Informationssicherheitsmanagementsystems.

QMS

ISO 9001

Internationaler Standard für Qualitätsmanagementsysteme.

UMS

ISO 14001

Internationaler Standard für Umweltmanagementsysteme.

AIMS

ISO/IEC 42001

Internationaler Standard für Managementsysteme, die die verantwortungsvolle Nutzung künstlicher Intelligenz regeln.

BCMS

ISO 22301

Internationaler Standard für Managementsysteme zur Geschäftsfortführung.

NATIONALE GESETZE & REGELUNGEN

Landesspezifische Anforderungen aus nationalen Gesetzen und Cybersicherheitsbehörden

BELGIEN · CCB

CyFun®

Belgisches Cybersicherheits-Rahmenwerk mit grundlegenden Kontrollen für Organisationen, die in Belgien tätig sind.

FRANKREICH · ANSSI

ReCyF

ANSSI-Referenz für NIS2 in Frankreich mit Sicherheitszielen und akzeptablen Konformitätsmitteln.

DEUTSCHLAND · BSI

BSI IT-Grundschutz

Referenzsicherheitsstandards und Zertifizierungsregelungen der deutschen Bundesbehörde für Cybersicherheit.

NIEDERLANDE · NCSC

CyberbeveiligingswetCbw

Niederländisches Gesetz zur Umsetzung von NIS2, wobei das Cyberbeveiligingsbesluit die Mindestanforderungen an Sicherheitsmaßnahmen festlegt.

VEREINIGTE STAATEN · DoD

CMMC

Programm des US-Verteidigungsministeriums, das überprüft, wie Auftragnehmer FCI und CUI schützen.

BRANCHENSTANDARDS UND SICHERHEITS-RAHMENWERKE

Branchenstandards und Sicherheits-Rahmenwerke für Lieferketten und Industrien

AUTOMOBILSICHERHEIT

TISAX®

Standard für Informationssicherheitsbewertung und -austausch in der Automobilindustrie.

ZAHLUNGSKARTENSICHERHEIT

PCI DSS

Globaler Sicherheitsstandard für Organisationen, die Zahlungskartendaten verarbeiten.

PIN-SICHERHEIT

PCI PIN Security

PCI-SSC-Standard für die sichere Verwaltung, Verarbeitung und Übertragung von PIN-Daten bei Kartenzahlungen.

SICHERHEIT VON INDUSTRIESTEUERUNGSSYSTEMEN

IEC 62443

Internationaler Standard für die Sicherheit von Automatisierungs- und Steuerungssystemen in der Industrie.

CYBERSICHERHEITS-RAHMENWERK

NIST CSF 2.0

Freiwilliges NIST-Rahmenwerk zum Management von Cybersicherheitsrisiken, strukturiert um sechs Kernfunktionen von Govern bis Recover.

DIENSTLEISTUNGSSICHERHEIT

SOC 2®

AICPA-Bestätigungsbericht über die Kontrollen einer Dienstleistungsorganisation anhand der Trust Services Criteria.

BENUTZERDEFINIERTE RAHMENWERKE

Ihr Rahmenwerk nicht dabei? Bitten Sie Secrato, es für Sie zu erstellen. Oder erstellen Sie ein benutzerdefiniertes Rahmenwerk.

Kombinieren Sie Anforderungen aus einem beliebigen Standard-Rahmenwerk oder Ihren eigenen internen Richtlinien in einem Rahmenwerk, das auf Ihre Organisation zugeschnitten ist und genauso nachverfolgt wird wie alles andere im Register. 

EU-DATENSOUVERÄNITÄT

GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.

Belgien · EU

Häufig gestellte Fragen

Welche Rahmenwerke unterstützt Secrato heute?

Secrato deckt 20+ Rahmenwerke in vier Gruppen ab: EU-Verordnungen und Richtlinien, internationale Managementstandards, nationale Gesetze und Regelungen sowie Branchen- und Sicherheitsstandards. Die vollständige Liste finden Sie im obigen Register; neue Rahmenwerke werden regelmäßig hinzugefügt.

Sie können es selbst erstellen. Neben den unterstützten Rahmenwerken ermöglicht Ihnen Secrato, Kontrollen aus einem beliebigen Standard-Rahmenwerk oder Ihren eigenen internen Richtlinien in einem benutzerdefinierten Rahmenwerk zusammenzustellen, das genauso nachverfolgt wird wie jeder andere Eintrag im Register.

Nein. Wenn eine Kontrolle Anforderungen aus mehr als einem Rahmenwerk erfüllt, ordnet Secrato sie einmal zu und nutzt sie überall dort, wo sie anwendbar ist. Das Zuordnen einer Kontrolle für NIS2, die auch auf ISO/IEC 27001 angerechnet wird, bedeutet, dass die Arbeit ohne Wiederholung übernommen wird.

Verwalten Sie Ihre Rahmenwerke in Secrato

Fordern Sie eine Demo an, und wir zeigen Ihnen die Rahmenwerke, die für Ihre Organisation gelten, und wie Secrato sie zusammenführt.

Secrato
