
TOUS LES RÉFÉRENTIELS

Référentiels de conformité pour chaque exigence qui compte

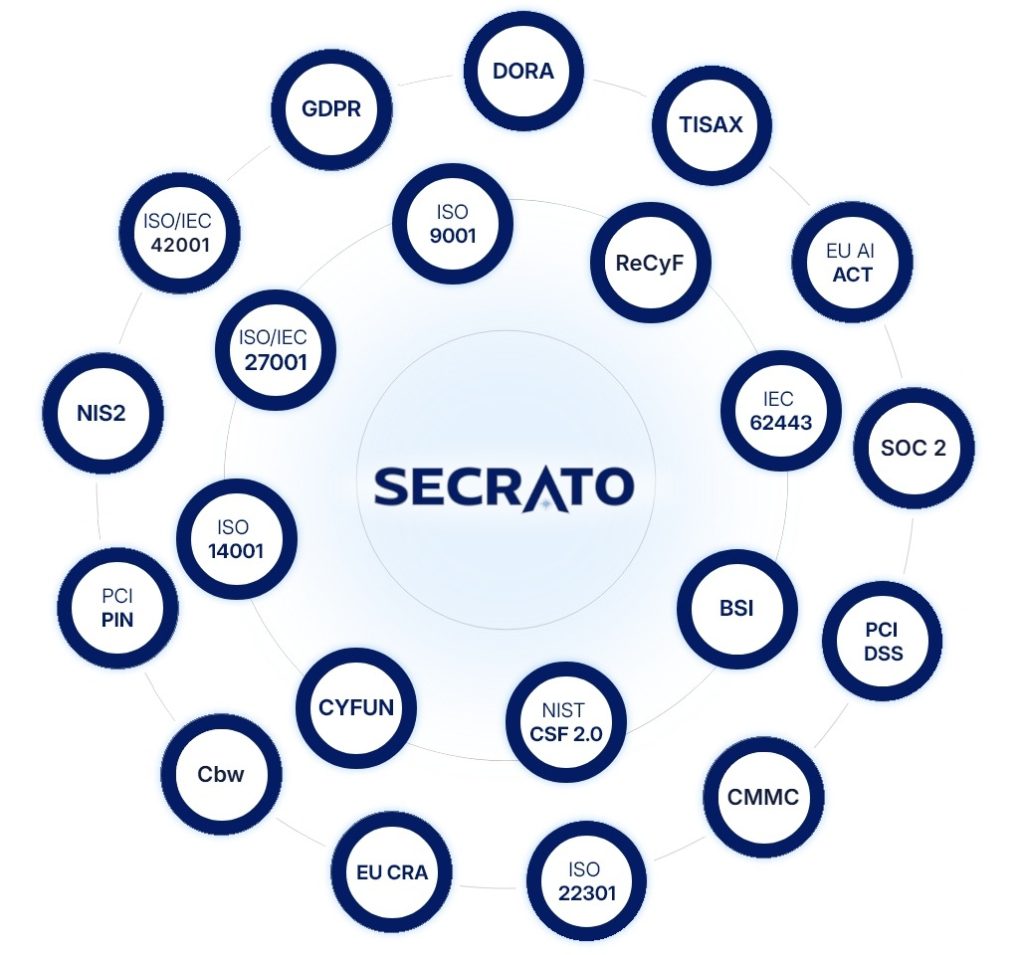
Explorez les référentiels de conformité que Secrato prend en charge—du RGPD, NIS2 et DORA à ISO/IEC 27001—dans une seule plateforme GRC connectée et axée sur l'UE.

RÉFÉRENTIELS PRIS EN CHARGE PAR SECRATO

Référentiels de conformité qui comptent pour l'Europe

Secrato est conçu en priorité pour les entreprises européennes, offrant une couverture de conformité complète pour les réglementations essentielles de l'UE et les normes mondiales.

20+

RÉFÉRENTIELS

1

BIBLIOTHÈQUE DE CONTRÔLES
Référentiels pris en charge par Secrato : réglementations de l'UE, normes ISO, lois et schémas nationaux, et normes de sécurité et sectorielles
RÉGLEMENTATIONS ET DIRECTIVES DE L'UE

Obligations contraignantes établies par l'UE

DIRECTIVE NIS2

NIS2

Directive de l'UE établissant les obligations de cybersécurité et de notification des incidents pour les entités essentielles et importantes. 

PROTECTION DES DONNÉES

RGPD

Réglementation de l'UE régissant la protection des données à caractère personnel et la vie privée des personnes physiques dans l'UE.

RÉSILIENCE OPÉRATIONNELLE

DORA

Réglementation de l'UE établissant les exigences de gestion du risque lié aux TIC et de résilience pour le secteur financier.

CYBER RESILIENCE ACT

CRA

Réglementation de l'UE établissant les exigences de cybersécurité pour les produits comportant des éléments numériques vendus sur le marché de l'UE.

INTELLIGENCE ARTIFICIELLE

EU AI Act

Réglementation de l'UE établissant les exigences basées sur le risque pour les systèmes d'IA et les modèles d'IA à usage général.

NORMES INTERNATIONALES DE GESTION

Systèmes de gestion certifiables sur les marchés et secteurs

SMSI

ISO/IEC 27001

Norme internationale pour l'établissement et la maintenance d'un système de gestion de la sécurité de l'information.

SMQ

ISO 9001

Norme internationale pour les systèmes de gestion de la qualité.

SME

ISO 14001

Norme internationale pour les systèmes de gestion environnementale.

SMIA

ISO/IEC 42001

Norme internationale pour les systèmes de gestion régissant l'utilisation responsable de l'intelligence artificielle.

SMCA

ISO 22301

Norme internationale pour les systèmes de gestion de la continuité des activités.

LOIS ET SCHÉMAS NATIONAUX

Exigences spécifiques à chaque pays provenant des lois nationales et des autorités de cybersécurité

BELGIQUE · CCB

CyFun®

Référentiel de cybersécurité belge de contrôles de base pour les organisations opérant en Belgique.

FRANCE · ANSSI

ReCyF

Référence ANSSI pour NIS2 en France, avec les objectifs de sécurité et les moyens acceptables de conformité.

ALLEMAGNE · BSI

BSI IT-Grundschutz

Normes de sécurité de référence et schémas de certification établis par l'agence fédérale de cybersécurité allemande.

PAYS-BAS · NCSC

CyberbeveiligingswetCbw

Loi néerlandaise transposant NIS2, avec le Cyberbeveiligingsbesluit qui fixe les mesures de sécurité minimales.

ÉTATS-UNIS · DoD

CMMC

Programme du Département de la défense américain qui vérifie comment les entrepreneurs protègent les FCI et CUI.

NORMES SECTORIELLES ET DE SÉCURITÉ

Normes sectorielles et référentiels de sécurité pour les chaînes d'approvisionnement et les industries

SÉCURITÉ AUTOMOBILE

TISAX®

Norme d'évaluation et d'échange de la sécurité de l'information utilisée dans l'industrie automobile.

SÉCURITÉ DES PAIEMENTS PAR CARTE

PCI DSS

Norme de sécurité mondiale pour les organisations traitant les données de cartes de paiement.

SÉCURITÉ DU CODE PIN

PCI PIN Security

Norme PCI SSC pour la gestion, le traitement et la transmission sécurisés des données PIN dans les paiements par carte.

SÉCURITÉ DES SYSTÈMES DE CONTRÔLE INDUSTRIELS

IEC 62443

Norme internationale pour la sécurité des systèmes d'automatisation et de contrôle industriels.

RÉFÉRENTIEL DE CYBERSÉCURITÉ

NIST CSF 2.0

Référentiel NIST volontaire pour gérer le risque de cybersécurité, organisé autour de six fonctions essentielles, de Gouverner à Récupérer.

ASSURANCE DE SERVICE

SOC 2®

Rapport d'attestation AICPA sur les contrôles d'une organisation de services par rapport aux Critères de confiance.

RÉFÉRENTIELS PERSONNALISÉS

Vous ne voyez pas votre référentiel ? Demandez à Secrato de le créer pour vous. Ou créez-en un personnalisé.

Combinez les exigences de tout référentiel standard ou de vos propres politiques internes dans un référentiel construit autour de votre organisation, suivi de la même manière que tout le reste du registre. 

SOUVERAINETÉ DES DONNÉES EN UE

Les données GRC sont traitées sur une infrastructure autogérée dans un centre de données belge, dans l'environnement juridique et réglementaire de l'UE.

Belgique · UE

Questions fréquentes

Quels référentiels Secrato prend-il en charge aujourd'hui ?

Secrato couvre 20+ référentiels répartis en quatre groupes : réglementations et directives de l'UE, normes de gestion internationales, lois et schémas nationaux, et normes sectorielles et de sécurité. L'ensemble complet est listé dans le registre ci-dessus et de nouveaux référentiels sont ajoutés régulièrement.

Vous pouvez le créer vous-même. Aux côtés des référentiels pris en charge, Secrato vous permet de compiler les contrôles de tout référentiel standard ou de vos propres politiques internes dans un référentiel personnalisé, suivi de la même manière que toute autre entrée du registre.

Non. Lorsqu'un contrôle satisfait aux exigences de plus d'un référentiel, Secrato le met en correspondance une seule fois et le réutilise partout où il s'applique. Mettre en correspondance un contrôle pour NIS2 qui compte également pour ISO/IEC 27001 signifie que le travail s'étend sans être répété.

Gérez vos référentiels dans Secrato

Demandez une démonstration et nous vous montrerons les référentiels qui s'appliquent à votre organisation et comment Secrato les met en correspondance.

Secrato
