





CMMC

CMMC-Compliance, die Sie mit Vertrauen bestätigen können

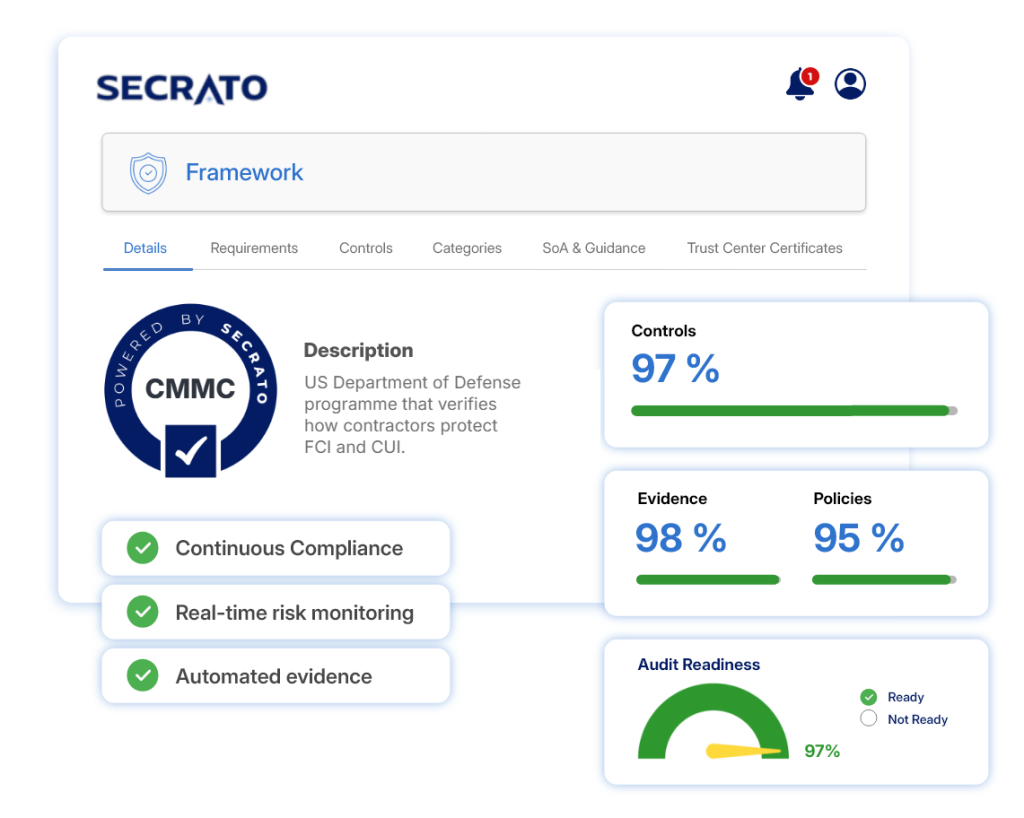
Das Cybersecurity Maturity Model Certification (CMMC) Program ist die Methode des US-amerikanischen Verteidigungsministeriums, um zu überprüfen, dass Auftragnehmer Federal Contract Information (FCI) und Controlled Unclassified Information (CUI) schützen. Secrato hält Ihre Anforderungen, Bewertungsergebnisse und Nachweise verbunden, sodass Ihr SPRS-Score und Ihre jährliche Bestätigung auf Nachweisen beruhen.

Kurz gesagt: Secrato hilft Rüstungslieferanten, sich auf CMMC vorzubereiten. Stellen Sie fest, ob Sie FCI oder CUI verarbeiten und welche Stufe Ihre Verträge erfordern, setzen Sie die 15 Anforderungen der Stufe 1 oder die 110 Anforderungen von NIST SP 800-171 Rev. 2 für Stufe 2 um, halten Sie Ihren System Security Plan und Ihren Maßnahmenplan aktuell, veröffentlichen Sie Ihre Ergebnisse in SPRS und unterstützen Sie die jährliche Bestätigung durch einen leitenden Verantwortlichen.

CMMC-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
ANFORDERUNGEN

Ordnen Sie jede Anforderung einem Verantwortlichen und Nachweisen zu

Unterteilen Sie Ihre CMMC-Stufe in Anforderungen und Bewertungsziele, verbinden Sie dann jede mit Kontrollen, Verantwortlichen, Richtlinien und Nachweisen. Sehen Sie, was erfüllt ist, was noch nicht erfüllt ist und was in Ihren Maßnahmenplan gehört.

  • Verfolgen Sie die Level-1- und Level-2-Anforderungen.
  • Verknüpfen Sie Bewertungsziele mit Nachweisen.
  • Halten Sie den System Security Plan aktuell.
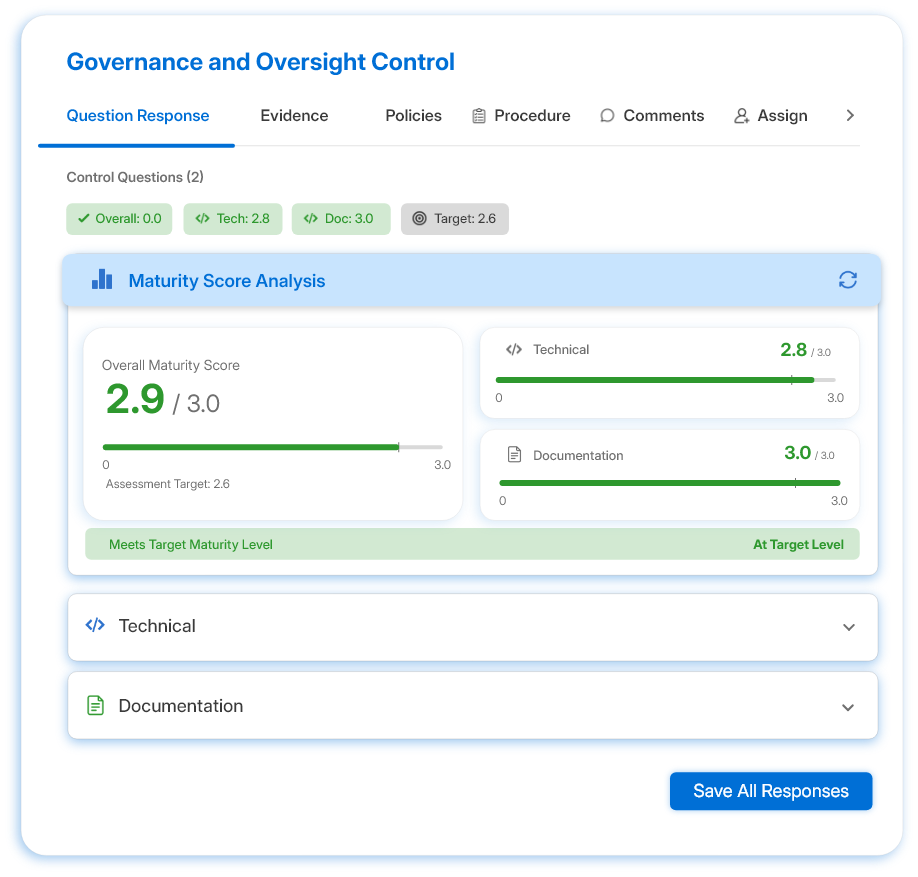
Secrato-Plattform: Reifegrad-Score
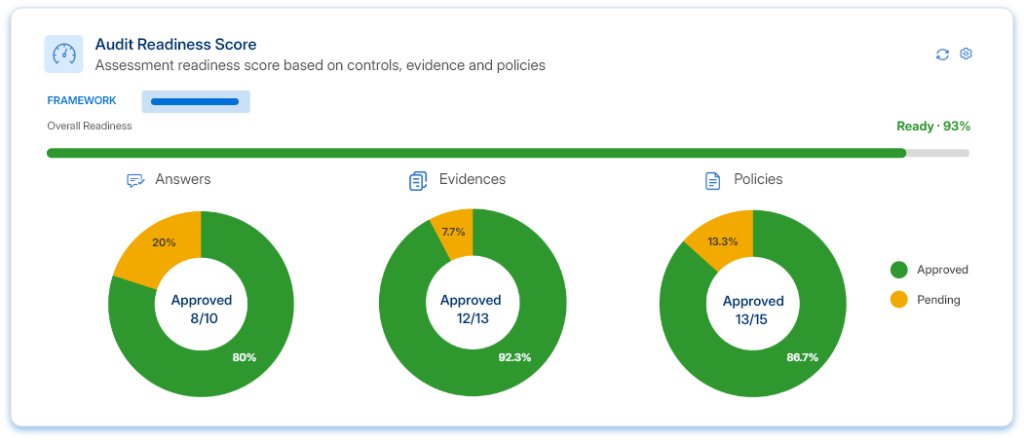
Secrato-Plattform: Audit-Bereitschaft-Score
SELBSTBEWERTUNG

Bewerten Sie Ihre Prüfung wie ein Prüfer

Prüfen Sie jede Anforderung anhand ihrer Ziele, berechnen Sie Ihre Bewertung und halten Sie das Ergebnis für SPRS bereit. Verfolgen Sie offene Punkte in einem Maßnahmenplan mit Verantwortlichen und Fristen, damit ein bedingter Status nicht zu einem verlorenen Vertrag führt.

  • Markieren Sie Anforderungen als erfüllt, nicht erfüllt oder nicht anwendbar.
  • Verfolgen Sie POA&M-Punkte und die 180-Tage-Abschlussfrist.
  • Führen Sie Aufzeichnungen darüber, was an SPRS übermittelt wurde und wann.
Secrato-Plattform: Audit-Bereitschaft-Score
BESTÄTIGUNG

Nachweise statt Versprechen

Jeder CMMC-Status muss von einem leitenden Unternehmensverantwortlichen in SPRS bestätigt werden, und erneut jedes Jahr. Geben Sie diesem Verantwortlichen einen aktuellen Überblick über Anforderungen, offene Maßnahmen und Nachweise, und führen Sie Aufzeichnungen über jede Bestätigung und die Lieferanten, von denen sie abhängt.

  • Zeigen Sie den Anforderungsstatus und offene Maßnahmen an.
  • Dokumentieren Sie jede Bestätigung und deren Datum.
  • Verfolgen Sie die CMMC-Stufe von Unterauftragnehmern.
Secrato-Plattform: Kontrollverbindung
DER REST DER PLATTFORM

Weitere Funktionen für CMMC

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das umfassendere CMMC-Programm.

Verbinden Sie Kontrollen und Anforderungen über Rahmenwerke hinweg, um gemeinsame Abdeckung zu identifizieren und doppelten Bewertungsaufwand zu reduzieren.

Halten Sie Risiken mit den Kontrollen und Nachweisen ihrer Behandlung verbunden – mit Transparenz über Verantwortlichkeiten und Restrisiko.

Bringen Sie Nachweise zusammen, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Assessor-Zugriff, wo angemessen.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

CMMC Level 2 basiert auf NIST SP 800-171, das viele Grundlagen mit ISO/IEC 27001 und NIST CSF 2.0 teilt und Möglichkeiten zur Wiederverwendung bestehender Cybersicherheitskontrollen schafft. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen über Rahmenwerke hinweg zu, damit Teams sehen können, wo bestehende Arbeiten bereits zu CMMC beitragen, während klar bleibt, dass die Zuordnung Entsprechung zeigt, nicht Äquivalenz.

Häufig gestellte Fragen zur CMMC-Compliance-Software

Was ist CMMC?

Das Cybersecurity Maturity Model Certification (CMMC) Program, festgelegt in 32 CFR Part 170, ist die Methode des US Department of Defense, um zu überprüfen, dass Auftragnehmer und Unterauftragnehmer Federal Contract Information (FCI) und Controlled Unclassified Information (CUI) schützen. Verträge legen die erforderliche Stufe durch die DFARS-Klausel 252.204-7021 fest, und ein aktueller Status muss im Supplier Performance Risk System (SPRS) erfasst werden.

Stufe 1 umfasst FCI mit 15 grundlegenden Schutzanforderungen und einer jährlichen Selbstbewertung. Stufe 2 umfasst CUI mit den 110 Anforderungen von NIST SP 800-171 Rev. 2, bewertet alle drei Jahre durch den Auftragnehmer selbst oder durch eine zertifizierte Drittbewertungsorganisation (C3PAO). Stufe 3 fügt 24 Anforderungen aus NIST SP 800-172 hinzu und wird von der Regierung (DIBCAC) bewertet. Jede Stufe erfordert eine jährliche Bestätigung durch einen leitenden Beamten.

Secrato ordnet CMMC-Anforderungen und Bewertungsziele Kontrollen, Verantwortlichen und Nachweisen zu, hält den System Security Plan und den Maßnahmenplan mit ihnen verbunden und gibt dem bestätigenden Mitarbeiter einen aktuellen Überblick über die Bewertung, offene Maßnahmen und unterstützende Aufzeichnungen. Arbeiten, die Sie bereits für ISO/IEC 27001 oder NIST CSF 2.0 durchgeführt haben, werden angerechnet, wo Kontrollen übereinstimmen.

Die CMMC-Programmregel trat am 16. Dezember 2024 in Kraft, und Phase 1 des Rollouts begann am 10. November 2025 mit Selbstbewertungen der Stufe 1 und Stufe 2 in neuen Verträgen. Im Juli 2026 setzte das Department Phase 2 aus, die ab dem 10. November 2026 eine Zertifizierung der Stufe 2 durch eine C3PAO erfordert hätte, bis eine Überprüfung abgeschlossen ist. Selbstbewertungen, SPRS-Scores und jährliche Bestätigungen gelten weiterhin, und bestehende Zertifikate bleiben gültig.

Halten Sie Ihre CMMC-Bereitschaft in Bewegung

CMMC ist kein einmaliges Projekt: Anforderungen, Bewertungen, Maßnahmenpläne und Bestätigungen entwickeln sich ständig weiter. Sehen Sie, wie Secrato diese Arbeit verbunden hält und Ihrem Team einen klaren Überblick über die Bereitschaft gibt, bevor ein Contracting Officer fragt.

Secrato
