





CMMC

Une conformité CMMC affirmée en toute confiance

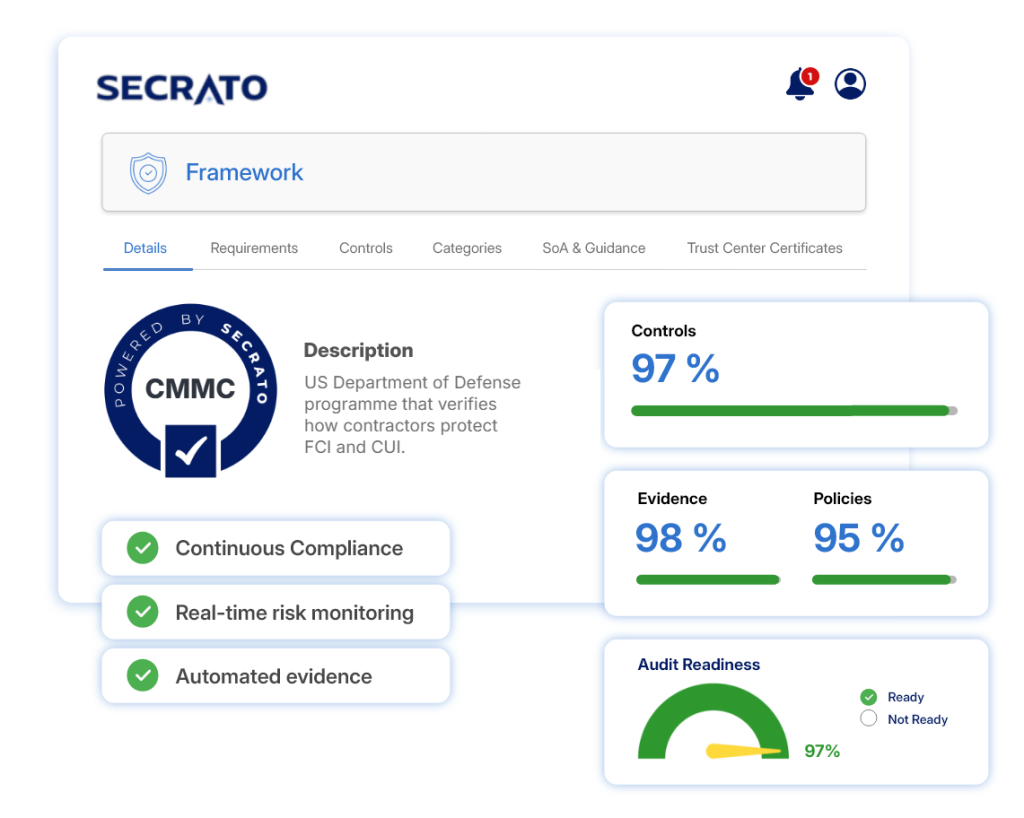
Le Cybersecurity Maturity Model Certification (CMMC) Program est la façon dont le Département de la Défense des États-Unis vérifie que les contractants protègent les Federal Contract Information (FCI) et les Controlled Unclassified Information (CUI). Secrato maintient vos exigences, résultats d'évaluation et preuves connectés, afin que votre score SPRS et votre affirmation annuelle reposent sur des preuves.

En résumé : Secrato aide les fournisseurs de défense à se préparer au CMMC. Établissez si vous traitez des FCI ou des CUI et quel niveau vos contrats exigent, mettez en œuvre les 15 exigences du niveau 1 ou les 110 exigences de NIST SP 800-171 Rev. 2 pour le niveau 2, maintenez votre plan de sécurité système et votre plan d'action à jour, publiez vos résultats dans SPRS et soutenez l'affirmation annuelle par un haut responsable.

Conformité CMMC dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
EXIGENCES

Chaque exigence : un responsable, des preuves

Décomposez votre niveau CMMC en exigences et objectifs d'évaluation, puis connectez chacun aux contrôles, propriétaires, politiques et preuves. Voyez ce qui est satisfait, ce qui ne l'est pas encore et ce qui appartient à votre plan d'action.

  • Suivez les exigences de niveau 1 et de niveau 2.
  • Liez les objectifs d'évaluation aux preuves.
  • Maintenez le Plan de sécurité système à jour.
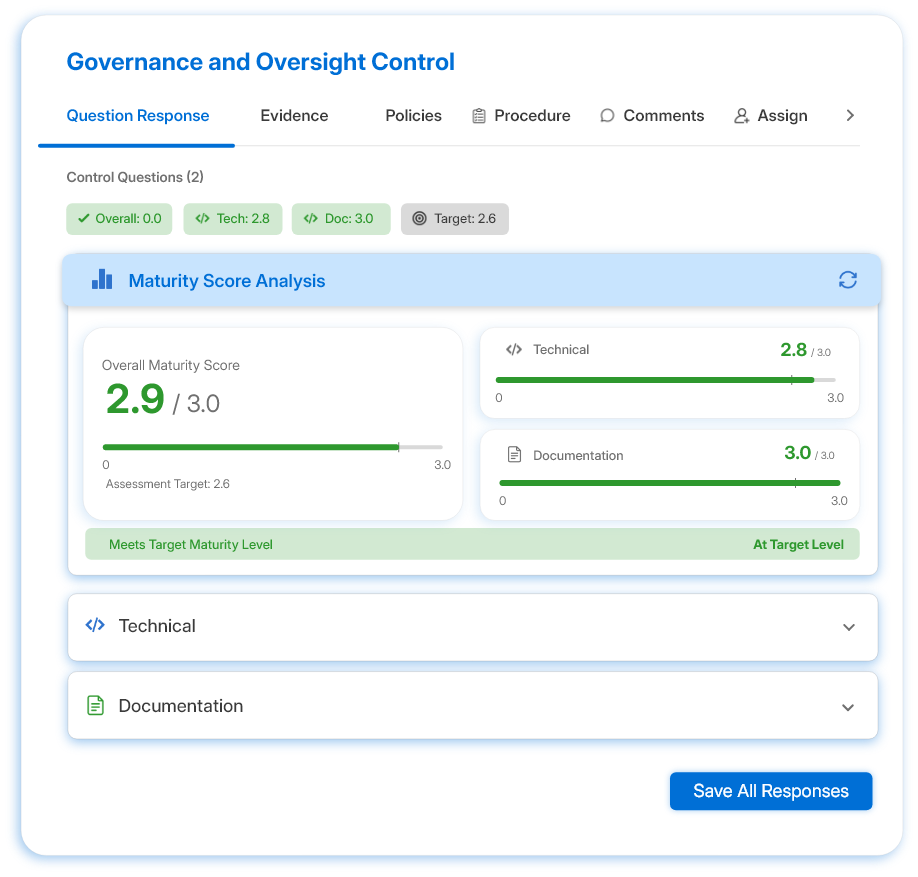
Plateforme Secrato : score de maturité
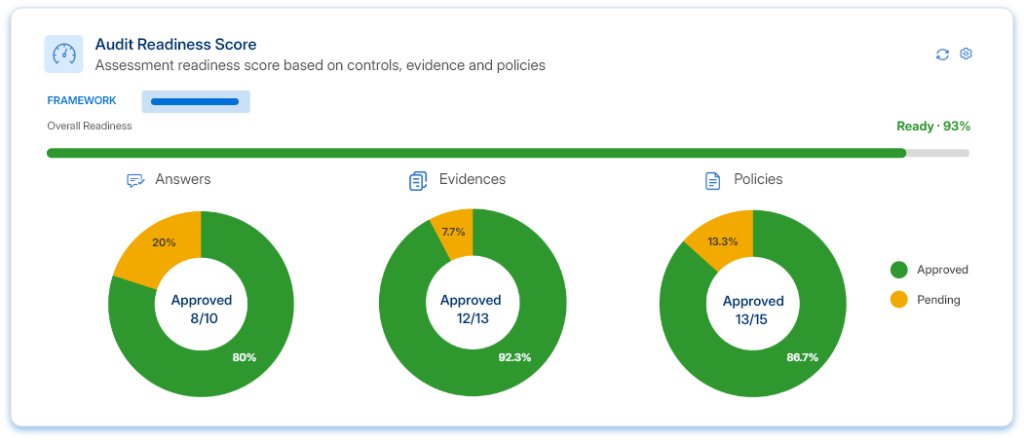
Plateforme Secrato : score de préparation aux audits
AUTO-ÉVALUATION

Évaluez votre évaluation comme le ferait un évaluateur

Évaluez chaque exigence par rapport à ses objectifs, calculez votre score et tenez le résultat prêt pour SPRS. Suivez les éléments ouverts dans un plan d'action avec propriétaires et délais, afin qu'un statut conditionnel ne se transforme pas en contrat perdu.

  • Marquez les exigences comme satisfaites, non satisfaites ou non applicables.
  • Suivez les éléments POA&M et la fermeture dans les 180 jours.
  • Conservez un enregistrement de ce qui a été publié dans SPRS et quand.
Plateforme Secrato : score de préparation aux audits
AFFIRMATION

Donnez au responsable de l'affirmation des preuves, pas des promesses

Chaque statut CMMC doit être affirmé dans SPRS par un haut responsable de l'entreprise, et à nouveau chaque année. Donnez à ce responsable une vue actuelle des exigences, actions ouvertes et preuves, et conservez un enregistrement de chaque affirmation et des fournisseurs dont elle dépend.

  • Affichez le statut des exigences et les actions ouvertes.
  • Enregistrez chaque affirmation et sa date.
  • Suivez le niveau CMMC des sous-traitants.
Plateforme Secrato : Connexion de contrôle
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato prend en charge le CMMC

Au-delà des résultats principaux ci-dessus, ces fonctionnalités prennent en charge le programme CMMC dans son ensemble.

Connectez les contrôles et les exigences entre les référentiels pour identifier la couverture partagée et réduire le travail d'évaluation dupliqué.

Gardez les risques connectés aux contrôles et aux preuves derrière leur traitement, avec visibilité sur la propriété et l'exposition résiduelle.

Rassemblez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des évaluateurs le cas échéant.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

CMMC Level 2 repose sur NIST SP 800-171, qui partage une grande partie de son champ d'application avec ISO/IEC 27001 et NIST CSF 2.0, créant des opportunités de réutiliser les contrôles de cybersécurité existants. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés entre les référentiels afin que les équipes puissent voir où le travail existant contribue déjà à CMMC, tout en clarifiant que la mise en correspondance montre une correspondance, non une équivalence.

FAQ pour le logiciel de conformité CMMC

Qu'est-ce que le CMMC ?

Le Cybersecurity Maturity Model Certification (CMMC) Program, défini dans 32 CFR Part 170, est la façon dont le Département de la Défense des États-Unis vérifie que les entrepreneurs et sous-traitants protègent les Federal Contract Information (FCI) et les Controlled Unclassified Information (CUI). Les contrats fixent le niveau requis via la clause DFARS 252.204-7021, et le statut en vigueur doit être enregistré dans le Supplier Performance Risk System (SPRS).

Le niveau 1 couvre les FCI avec 15 exigences de sauvegarde de base et une auto-évaluation annuelle. Le niveau 2 couvre les CUI avec les 110 exigences de NIST SP 800-171 Rev. 2, évaluées tous les trois ans par le contractant lui-même ou par une organisation d'évaluation tierce certifiée (C3PAO). Le niveau 3 ajoute 24 exigences de NIST SP 800-172 et est évalué par le gouvernement (DIBCAC). Chaque niveau nécessite une affirmation annuelle par un responsable senior.

Secrato met en correspondance les exigences et objectifs d'évaluation de CMMC avec les contrôles, les responsables et les preuves, maintient le System Security Plan et le plan d'action connectés à ceux-ci, et donne au responsable chargé de l'affirmation une vue actuelle du score, des actions en cours et des dossiers justificatifs. Le travail déjà effectué pour ISO/IEC 27001 ou NIST CSF 2.0 est pris en compte là où les contrôles correspondent.

La règle du CMMC Program a pris effet le 16 décembre 2024, et la phase 1 du déploiement a commencé le 10 novembre 2025 avec les auto-évaluations de niveau 1 et de niveau 2 dans les nouveaux contrats. En juillet 2026, le Département a suspendu la phase 2, qui aurait exigé une certification de niveau 2 par un C3PAO à partir du 10 novembre 2026, en attente d'un examen. Les auto-évaluations, les scores SPRS et les affirmations annuelles restent applicables, et les certificats existants demeurent valides.

Maintenez votre préparation CMMC en mouvement

CMMC n'est pas un projet ponctuel : les exigences, les évaluations, les plans d'action et les affirmations continuent d'évoluer. Découvrez comment Secrato maintient ce travail connecté et offre à votre équipe une vue claire de la préparation avant qu'un responsable des contrats ne la demande.

Secrato
