
Konzernweite GRC über Gesellschaften, Länder und Rahmenwerke
Gruppen mit Tochtergesellschaften in mehreren Ländern müssen sich registrieren und Compliance einrichtungsbezogen erfüllen, oft unter verschiedenen nationalen NIS2-Gesetzen, neben DORA, ISO/IEC 27001, der CRA und kundenspezifischen Rahmenwerken.
Kurz gesagt: Unternehmen und Konzerne nutzen Secrato, um jeder Tochtergesellschaft, Region oder Geschäftseinheit einen eigenen Arbeitsbereich zu geben, während Governance, Rahmenwerke und Reporting auf Konzernebene verbunden bleiben. Globale Governance kaskadiert Entscheidungen, Dashboards rollen den Status nach oben, und alle GRC-Daten verbleiben in einem Tier IV-Rechenzentrum in Antwerpen unter EU-Recht. Der Enterprise-Plan umfasst fünf Rahmenwerke im Hauptarbeitsbereich und unbegrenzte Rahmenwerke pro Arbeitsbereich.
Jede Einrichtung, jedes Land, seine eigenen Verpflichtungen
Nach NIS2 folgt jede Betriebsstätte grundsätzlich dem Recht des Mitgliedstaats, in dem sie ansässig ist, sodass eine Benelux-Gruppe Registrierungen und Aufsichtsbehörden in mehreren Ländern haben kann. Partner- und verbundene Unternehmen zählen auch bei der Größenbestimmung einer Einrichtung, daher werden kleine Tochtergesellschaften großer Gruppen normalerweise als große behandelt.
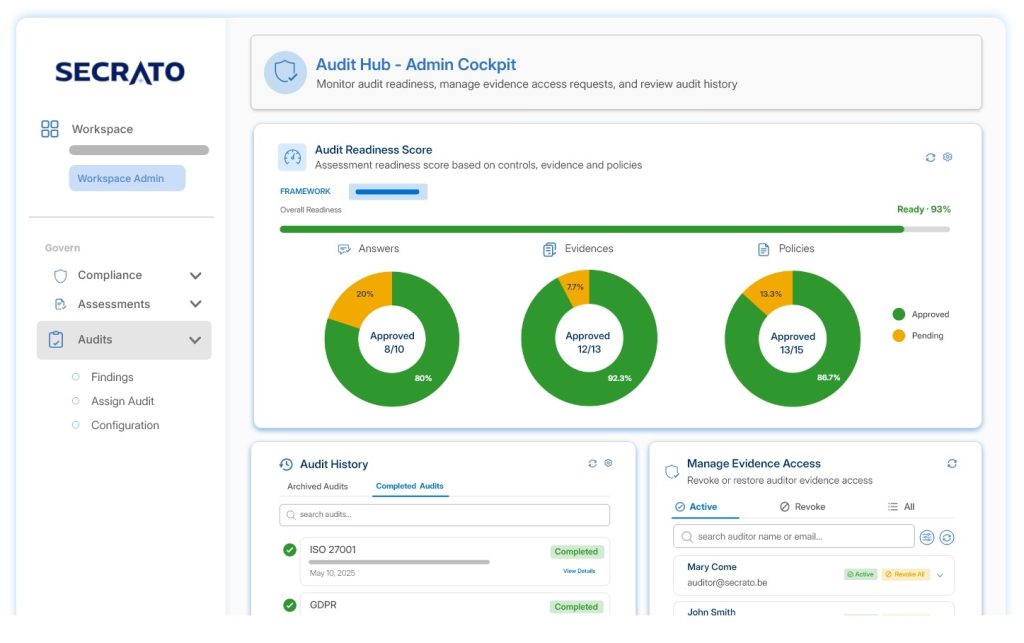
Zentrale Governance mit lokaler Verantwortung
Mandanten, Arbeitsbereiche und Unter-Arbeitsbereiche
Modellieren Sie die Gruppe als Mandanten, Arbeitsbereiche und Unter-Arbeitsbereiche, sodass jede Einheit ihre Kontrollen, Risiken und Nachweise verwaltet, während die Gruppe den Überblick behält.
Einmal entscheiden, überall kaskadieren
Legen Sie Rahmenwerke, Richtlinien und Attribute oben fest und kaskadieren Sie sie über die Hierarchie mit Globale Governance, sodass jede Einheit vom selben Standard ausgeht.
Audits, Boards und Kunden aus einer Quelle
Geben Sie Auditoren gezielten Zugriff im Audit-Center, berichten Sie dem Vorstand aus denselben Daten und teilen Sie Ihre Sicherheitslage mit Kunden über das Trust-Center.
AUS BELGIEN

Was für Gruppen im Benelux gilt
Wesentliche Einrichtungen unterliegen proaktiver Aufsicht; in Belgien benötigen sie eine regelmäßige Konformitätsbewertung, und in den Niederlanden gilt die Cyberbeveiligingswet mit ihrer eigenen Registrierung und Berichterstattung. Gruppen mit Finanzeinrichtungen ergänzen DORA, und Hersteller ergänzen den Cyber Resilience Act.
Secrato ist eine selbstverwaltete Infrastruktur in Belgien – eine Antwort auf die Fragen zur Datenresidenz von Vorständen und Regulierungsbehörden. Siehe Sovereign Enterprise Security und mandantenfähige Arbeitsbereichsverwaltung.
Häufig gestellte Fragen
Müssen wir jede Tochtergesellschaft für NIS2 registrieren?
Jede betroffene juristische Person registriert sich in jedem Mitgliedstaat, der Zuständigkeit hat. Für die meisten Sektoren ist das das Land, in dem die Einrichtung niedergelassen ist; für bestimmte digitale Anbieter ist es das Land der Hauptniederlassung.
Ist eine kleine Tochtergesellschaft einer großen Gruppe betroffen?
Normalerweise ja. NIS2 bewertet die Größe einer Einrichtung anhand ihrer Partner- und verbundenen Unternehmen, daher wird eine kleine Tochtergesellschaft einer großen Gruppe in der Regel als groß eingestuft.
Welcher Secrato-Plan passt zu einer Gruppe?
Der Enterprise-Plan ist für große Organisationen konzipiert: fünf Rahmenwerke im Hauptarbeitsbereich und unbegrenzte Rahmenwerke pro Arbeitsbereich, mit mandantenfähiger Governance. Siehe Pläne vergleichen.
Wo sind unsere Daten gehostet?
Alle GRC-Daten werden auf selbstverwalteter Infrastruktur in einem Tier IV-Rechenzentrum in Antwerpen, Belgien, nach EU-Recht verarbeitet.
Sehen Sie, wie Secrato GRC für Ihre Gruppe strukturiert.
Zeigen Sie uns Ihre Gruppenstruktur, und wir ordnen sie Mandanten, Arbeitsbereichen und Governance in Secrato zu.
