
GRC à l'échelle du groupe dans les entités, pays et référentiels
Les groupes ayant des filiales dans plusieurs pays doivent s'enregistrer et se conformer entité par entité, souvent selon différentes lois nationales NIS2, aux côtés de DORA, ISO/IEC 27001, du CRA et des référentiels clients.
En résumé : Les entreprises et groupes utilisent Secrato pour donner à chaque filiale, région ou unité commerciale son propre espace de travail, tandis que la gouvernance, les référentiels et les rapports restent connectés au niveau du groupe. La Gouvernance globale diffuse les décisions en cascade, les tableaux de bord remontent le statut, et toutes les données GRC restent dans un centre de données Tier IV à Anvers en vertu du droit de l'UE. Le plan Enterprise inclut cinq référentiels dans l'espace de travail principal et des référentiels illimités par espace de travail.
Chaque entité, chaque pays, ses propres obligations
Selon NIS2, chaque établissement suit généralement la loi de l'État membre où il est établi, de sorte qu'un groupe Bénélux peut avoir des enregistrements et des autorités de contrôle dans plusieurs pays. Les entreprises partenaires et liées comptent également pour le dimensionnement d'une entité, de sorte que les petites filiales de grands groupes sont généralement traitées comme des grandes entités.
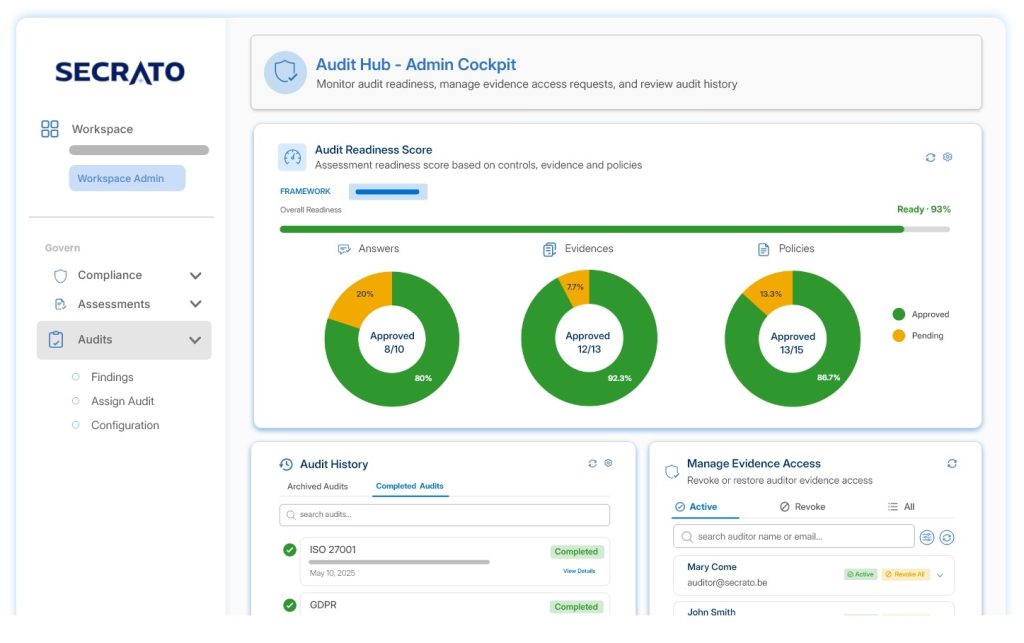
Gouvernance centralisée avec propriété locale
Locataires, espaces de travail et sous-espaces de travail
Modélisez le groupe en tant que locataires, espaces de travail et sous-espaces de travail, de sorte que chaque entité possède ses contrôles, risques et preuves tandis que le groupe conserve la vue d'ensemble.
Décidez une fois, déployez partout
Définissez les référentiels, les politiques et les attributs au niveau supérieur et déployez-les dans la hiérarchie avec la Gouvernance globale, de sorte que chaque entité parte du même standard.
Audits, conseils et clients sur une seule source
Donnez aux auditeurs un accès limité dans le Centre d'audit, rapportez au conseil à partir des mêmes données, et partagez votre posture avec les clients via le Centre de confiance.
CONÇU EN BELGIQUE

Ce qui s'applique aux groupes opérant au Bénélux
Les entités essentielles font l'objet d'une supervision proactive ; en Belgique, elles doivent se soumettre à une évaluation de la conformité régulière, et aux Pays-Bas, la Cyberbeveiligingswet s'applique avec ses propres obligations d'enregistrement et de déclaration. Les groupes comprenant des entités financières sont également soumis à DORA, et les fabricants au Cyber Resilience Act.
Secrato repose sur une infrastructure autogérée en Belgique, une réponse aux questions de résidence des données posées par les conseils d'administration et les régulateurs. Voir la sécurité d'entreprise souveraine et la gestion des espaces de travail multi-entités.
Questions fréquentes
Devons-nous enregistrer chaque filiale pour NIS2 ?
Chaque entité juridique dans le périmètre s'enregistre dans chaque État membre qui a compétence. Pour la plupart des secteurs, c'est le pays où l'entité est établie ; pour certains prestataires numériques, c'est le pays de l'établissement principal.
Une petite filiale d'un grand groupe est-elle dans le périmètre ?
Généralement oui. NIS2 dimensionne une entité avec ses entreprises partenaires et liées, de sorte qu'une petite filiale d'un grand groupe est généralement traitée comme une grande entité.
Quel plan Secrato convient à un groupe ?
Le plan Enterprise est conçu pour les grandes organisations : cinq référentiels dans l'espace de travail principal et des référentiels illimités par espace de travail, avec gouvernance multi-entités. Voir comparer les plans.
Où nos données sont-elles hébergées ?
Toutes les données GRC sont traitées sur une infrastructure autogérée dans un centre de données Tier IV à Anvers, Belgique, selon la loi de l'UE.
Découvrez comment Secrato structure la GRC pour votre groupe
Montrez-nous la structure de votre groupe, et nous la mettrons en correspondance avec les entités, les espaces de travail et la gouvernance dans Secrato.
