
Plusieurs référentiels, une équipe, une plateforme
Les entreprises en croissance font souvent face à NIS2, aux demandes des clients pour ISO/IEC 27001 et aux règles sectorielles telles que DORA ou le Cyber Resilience Act en même temps, avec une équipe de sécurité et conformité de quelques personnes.
En résumé : Les entreprises de taille intermédiaire utilisent Secrato pour exécuter NIS2, ISO/IEC 27001 et d'autres référentiels à partir d'un ensemble de contrôles unique, de sorte que chaque preuve compte partout où elle s'applique. Le plan Pro inclut trois référentiels dans l'espace de travail principal et jusqu'à cinq par espace de travail, avec gouvernance avancée et automatisation, hébergés en Belgique.
Plus de référentiels, le même nombre de personnes
Chaque nouveau référentiel apporte ses propres exigences, audits et questionnaires. Sans contrôles partagés, la même politique ou revue de journal est documentée trois fois, et l'équipe consacre son temps à la paperasse au lieu de la sécurité.
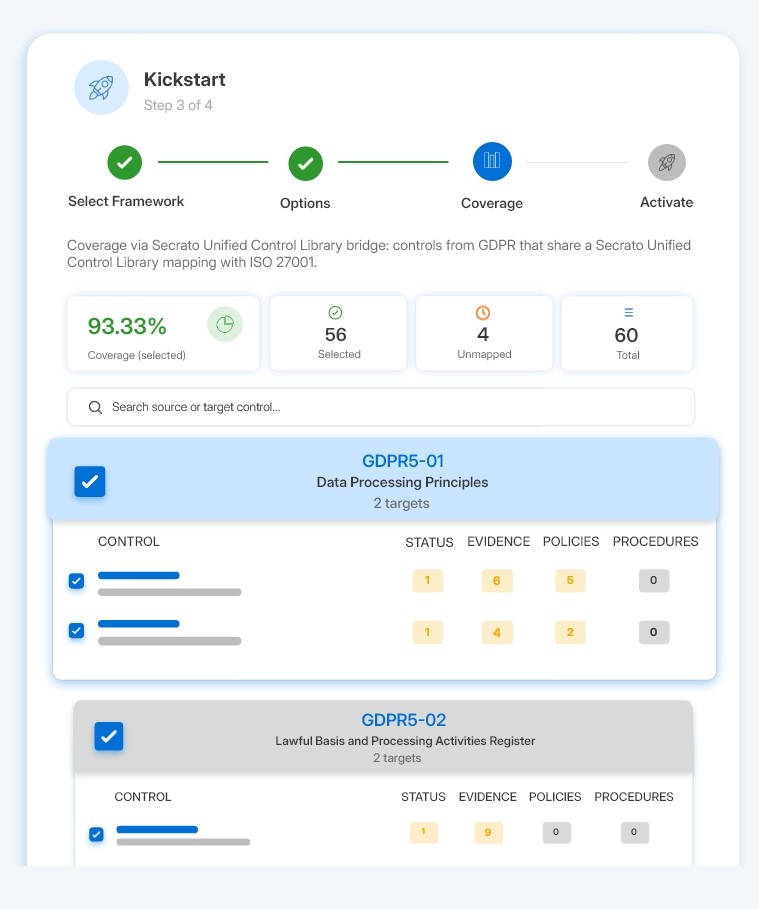
Faites le travail une fois, prouvez-le plusieurs fois
Un ensemble de contrôles pour NIS2, ISO/IEC 27001 et plus
La mise en correspondance des référentiels relie NIS2, ISO/IEC 27001, DORA, la CRA, CyFun® et d'autres aux contrôles partagés, et affiche la couverture par référentiel.
Preuves et tâches qui se maintiennent à jour
Connectez vos outils via plus de 300 intégrations, assignez les contrôles et politiques aux propriétaires, et laissez les rappels et workflows maintenir les preuves à jour entre les audits.
Audits et revues clients sans précipitation
Donnez aux auditeurs un accès limité dans le Centre d'audit et partagez votre posture de sécurité avec les clients via le Centre de confiance.
CONÇU EN BELGIQUE

Ce qui s'applique aux entreprises en croissance dans le Benelux
Les entreprises comptant 250 salariés ou plus dans un secteur hautement critique sont généralement des entités essentielles en vertu de NIS2, avec une supervision proactive et, en Belgique, une évaluation de la conformité obligatoire. Beaucoup détiennent également une certification ISO/IEC 27001, de sorte que la réutilisation de ce travail pour NIS2 économise des mois.
Secrato est construit en Belgique et hébergé dans un centre de données Tier IV à Anvers. Voir comparer les plans ou la correspondance des référentiels. Gérez plusieurs entités ou pays ? Voir GRC pour les entreprises et groupes.
Questions fréquentes
Quel plan Secrato convient à une entreprise de taille intermédiaire ?
La plupart des entreprises de taille intermédiaire choisissent Pro : gouvernance avancée, automatisation et contrôle multi-référentiels, avec trois référentiels dans l'espace de travail principal et jusqu'à cinq par espace de travail. Voir comparer les plans.
Pouvons-nous réutiliser notre travail ISO/IEC 27001 pour NIS2 ?
Oui. Les contrôles ISO/IEC 27001 sont mis en correspondance avec les mesures NIS2, de sorte que les preuves existantes comptent pour NIS2 et les lacunes restantes sont affichées par contrôle.
Les entreprises comptant plus de 250 salariés sont-elles des entités essentielles ?
Dans les secteurs de criticité élevée (annexe I), les grandes entités sont généralement des entités essentielles. Dans les autres secteurs critiques (annexe II), elles sont généralement importantes, sauf si elles sont désignées comme essentielles. Utilisez le vérificateur de périmètre NIS2.
Secrato s'intègre-t-il à nos outils existants ?
Oui, via plus de 300 intégrations couvrant l'identité, les ressources humaines, le cloud, DevOps et les outils de sécurité, ainsi que la Secrato API. Voir intégrations.
Voyez comment Secrato s'intègre à votre programme
Montrez-nous vos référentiels et vos audits, et nous les mettrons en correspondance avec un ensemble de contrôles unique dans Secrato.
