
Mehrere Rahmenwerke, ein Team, eine Plattform
Wachsende Unternehmen sehen sich oft gleichzeitig mit NIS2, Kundenanforderungen für ISO/IEC 27001 und Branchenvorschriften wie DORA oder dem Cyber Resilience Act konfrontiert – mit einem Security- und Compliance-Team von wenigen Personen.
Kurz gesagt: Mittelständische Unternehmen nutzen Secrato, um NIS2, ISO/IEC 27001 und weitere Rahmenwerke aus einem Kontrollsatz zu betreiben, sodass jeder Nachweis überall dort zählt, wo er anwendbar ist. Der Pro-Plan umfasst drei Rahmenwerke im Hauptarbeitsbereich und bis zu fünf pro Arbeitsbereich, mit erweiterter Governance und Automatisierung, gehostet in Belgien.
Mehr Rahmenwerke, die gleiche Anzahl von Personen
Jedes neue Rahmenwerk bringt seine eigenen Anforderungen, Audits und Fragebögen mit sich. Ohne gemeinsame Kontrollen wird dieselbe Richtlinie oder Protokollprüfung dreimal dokumentiert, und das Team verbringt seine Zeit mit Papierkram statt mit Sicherheit.
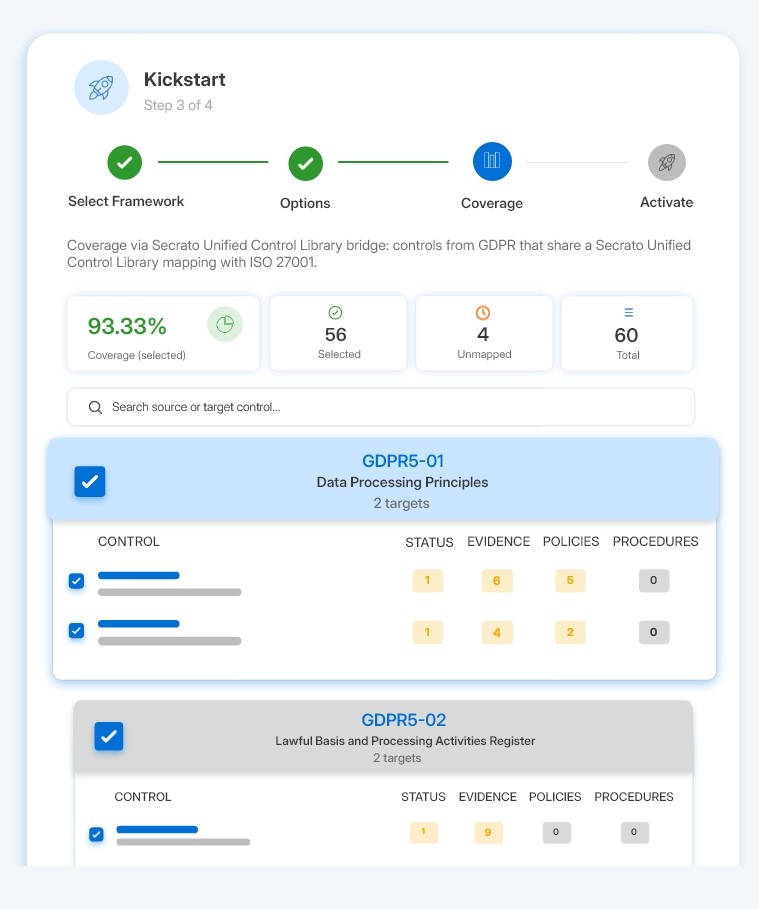
Einmal erledigen, mehrfach nachweisen
Ein Kontrollsatz für NIS2, ISO/IEC 27001 und mehr
Die Zuordnung der Rahmenwerke verknüpft NIS2, ISO/IEC 27001, DORA, den CRA, CyFun® und weitere mit gemeinsamen Kontrollen und zeigt die Abdeckung pro Rahmenwerk.
Nachweise und Aufgaben, die sich selbst aktuell halten
Verbinden Sie Ihre Tools über 300+ Integrationen, weisen Sie Kontrollen und Richtlinien Verantwortlichen zu, und lassen Sie Erinnerungen und Workflows die Nachweise zwischen Audits aktuell halten.
Audits und Kundenüberprüfungen ohne Stress
Geben Sie Auditoren eingeschränkten Zugriff im Audit-Center und teilen Sie Ihre Sicherheitslage mit Kunden über das Trust-Center.
AUS BELGIEN

Was für wachsende Unternehmen in der Benelux-Region gilt
Unternehmen mit 250 oder mehr Mitarbeitern in einem hochkritischen Sektor sind in der Regel wesentliche Einrichtungen nach NIS2, mit proaktiver Aufsicht und in Belgien einer obligatorischen Konformitätsbewertung. Viele verfügen auch über eine ISO/IEC 27001-Zertifizierung, sodass die Wiederverwendung dieser Arbeit für NIS2 Monate spart.
Secrato ist in Belgien entwickelt und in einem Tier IV-Rechenzentrum in Antwerpen gehostet. Siehe Pläne vergleichen oder Zuordnung der Rahmenwerke. Mehrere Unternehmen oder Länder? Siehe GRC für Unternehmen und Konzerne.
Häufig gestellte Fragen
Welcher Secrato-Plan passt zu einem mittelständischen Unternehmen?
Die meisten mittelständischen Unternehmen wählen Pro: erweiterte Governance, Automatisierung und rahmenwerkübergreifende Kontrolle, mit drei Rahmenwerken im Hauptarbeitsbereich und bis zu fünf pro Arbeitsbereich. Siehe Pläne vergleichen.
Können wir unsere ISO/IEC 27001-Arbeit für NIS2 wiederverwenden?
Ja. ISO/IEC 27001-Kontrollen sind den NIS2-Maßnahmen zugeordnet, sodass vorhandene Nachweise auf NIS2 angerechnet werden und die verbleibenden Lücken pro Kontrolle angezeigt werden.
Sind Unternehmen mit mehr als 250 Mitarbeitern wesentliche Einrichtungen?
In den Sektoren mit hoher Kritikalität (Anhang I) sind große Einrichtungen grundsätzlich wesentliche Einrichtungen. In den anderen kritischen Sektoren (Anhang II) sind sie grundsätzlich wichtige Einrichtungen, es sei denn, sie werden als wesentliche Einrichtungen eingestuft. Nutzen Sie den NIS2-Geltungsbereich-Checker.
Integriert sich Secrato mit unseren bestehenden Tools?
Ja, durch über 300 Integrationen in den Bereichen Identity, HR, Cloud, DevOps und Security-Tools sowie die Secrato API. Siehe Integrationen.
Sehen Sie, wie Secrato in Ihr Compliance-Programm passt
Zeigen Sie uns Ihre Rahmenwerke und Audits, und wir ordnen sie einem Kontrollsatz in Secrato zu.
