





ISO/IEC 27001

ISO/IEC 27001 Compliance, die auditbereit bleibt

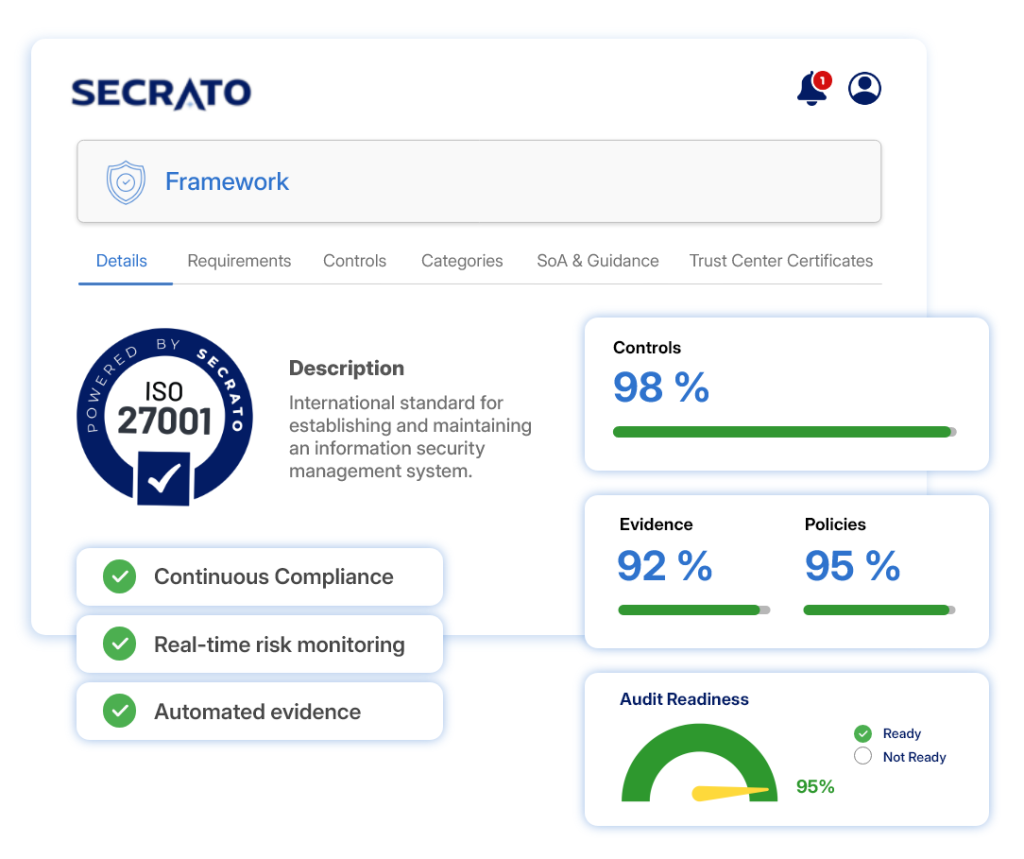
ISO/IEC 27001 verlangt, dass Sie ein Informationssicherheitsmanagementsystem betreiben und nachweisen, dass es funktioniert. Secrato hält Ihre Kontrollen und Nachweise mit den Anforderungen verbunden, auf die sie antworten, sodass das, was Sie nachweisen können, aktuell bleibt.

ISO/IEC 27001 Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
NACHWEISMANAGEMENT

Kontrollen durch aktuelle Nachweise gestützt halten

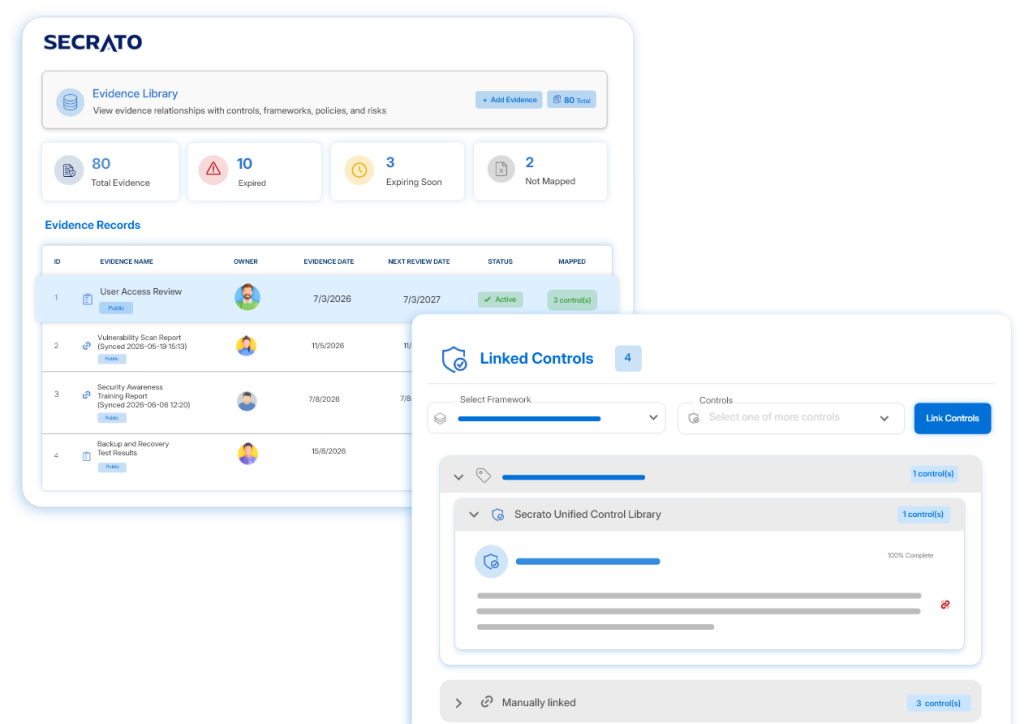
Verbinden Sie Nachweise direkt mit den Kontrollen, die sie unterstützen, damit Teams sehen können, was vorhanden ist und wo Aufmerksamkeit erforderlich ist. Halten Sie unterstützende Unterlagen organisiert und nachverfolgbar, wenn sich Nachweise ändern.

  • Nachweise direkt mit den Kontrollen verknüpfen, die sie unterstützen.
  • Nachweise durch Uploads und Integrationen aktuell halten.
  • Unterlagen für Bewertungen und Audits nachverfolgbar halten.
Secrato-Plattform: Nachweisbibliothek
Secrato-Plattform: Kontrollverbindung
RISIKO & GOVERNANCE

Risiken, Kontrollen und Richtlinien verknüpfen

Bringen Sie die Zusammenhänge zwischen Risiken, Kontrollen und Governance-Richtlinien in eine verknüpfte Umgebung. Sehen Sie, wie Risiken behandelt werden und welche Datensätze jede Kontrolle unterstützen, ohne Informationen aus separaten Systemen abgleichen zu müssen.

  • Richtlinien, Verfahren und Kontrolleigentümerschaft verbinden.
  • Kontrollen mit den Risiken verknüpfen, die sie behandeln sollen.
  • Behandlung und Restrisiko sichtbar halten.
Secrato-Plattform: Kontrollverbindung
AUDITBEREITSCHAFT

Bereit für Prüfung und Audit

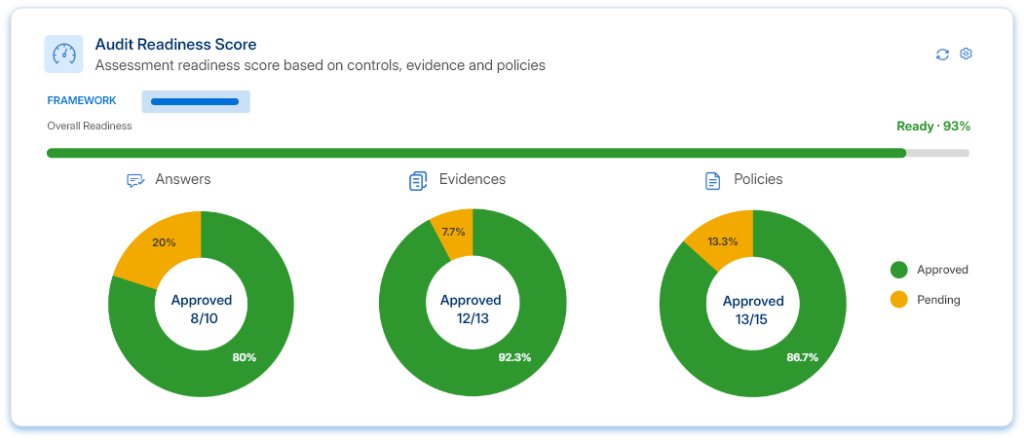
Behalten Sie einen aktuellen Überblick über den Kontrollstatus, die Sicherheitslage und die ISO/IEC 27001-Bereitschaft während des gesamten Bewertungszyklus. Halten Sie unterstützende Informationen organisiert, damit Prüfer nachvollziehen können, wie Anforderungen erfüllt werden.

  • Bewertungsantworten mit Nachweisen und Richtlinien verknüpfen.
  • Nachweise und Feststellungen für die Audit-Überprüfung organisieren.
  • Kontrollstatus und Zielreife verfolgen.
Secrato-Plattform: Audit-Bereitschaft-Score
DER REST DER PLATTFORM

Weitere Funktionen für ISO/IEC 27001

Neben den oben genannten Kernergebnissen unterstützen diese Funktionen das breitere ISO/IEC 27001-Programm.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Legen Sie den Geltungsbereich fest, bewerten Sie und weisen Sie Bewertungsarbeiten zu, wobei Antworten mit den dahinter stehenden Nachweisen und Aufzeichnungen verknüpft sind.

Organisieren Sie Nachweise, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Reviewer-Zugriff, wo angemessen.

Sehen Sie, wo Kontrollen, die ISO/IEC 27001 unterstützen, auch Anforderungen in den anderen Standards und Regelungen erfüllen, die Ihre Organisation trägt.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Viele ISO/IEC 27001-Kontrollen überschneiden sich mit Sicherheitsanforderungen, die Organisationen auch unter NIS2, DORA und anderen Cybersicherheits-Rahmenwerken verwalten. Die Einheitliche Kontrollbibliothek von Secrato ordnet gemeinsame Kontrollen den relevanten Anforderungen zu, sodass Teams gemeinsame Kontrollarbeit einmal pflegen und bewerten können, während die für jedes Rahmenwerk einzigartigen Anforderungen deutlich sichtbar bleiben.

Häufig gestellte Fragen zur ISO/IEC 27001 Compliance-Software

Was ist ISO/IEC 27001?

ISO/IEC 27001 ist der internationale Standard, der die Anforderungen an ein Informationssicherheits-Managementsystem (ISMS) festlegt. ISO/IEC 27001:2022 ist die aktuelle Ausgabe des internationalen Standards für Informationssicherheits-Managementsysteme. Sie definiert die Anforderungen, die ein ISMS erfüllen muss, während ISO/IEC 27002:2022 begleitende Hinweise zu Informationssicherheitskontrollen bietet.

Ja, wenn Anforderungen sich tatsächlich überschneiden. Kontrollen, die für ISO/IEC 27001 verwaltet werden, können oft entsprechende Anforderungen in anderen Cybersecurity-Rahmenwerken unterstützen. Secrato ordnet diese gemeinsame Kontrollarbeit durch die Einheitliche Kontrollbibliothek zu, während die unterschiedlichen Verpflichtungen jedes Rahmenwerks sichtbar bleiben.

Secrato unterstützt die ISO/IEC 27001-Bereitschaft, indem es Anforderungen, Kontrollen, Risiken, Richtlinien, Nachweise und Bewertungen verbindet und Organisationen einen klareren und besser nachverfolgbaren Überblick darüber gibt, wie das ISMS implementiert, gepflegt und nachgewiesen wird.

ISO/IEC 27001-Bereitschaft zwischen Audits aktuell halten

Ein ISMS ist robuster, wenn Kontrollen, Risiken und Nachweise verbunden bleiben. Secrato hält die Governance-Dokumentation hinter ISO/IEC 27001 sichtbar und nachverfolgbar und gibt Teams einen klareren Überblick über die Bereitschaft, während sich das Managementsystem weiterentwickelt.

Secrato
