





ISO/IEC 27001

Conformité ISO/IEC 27001 prête pour l'audit

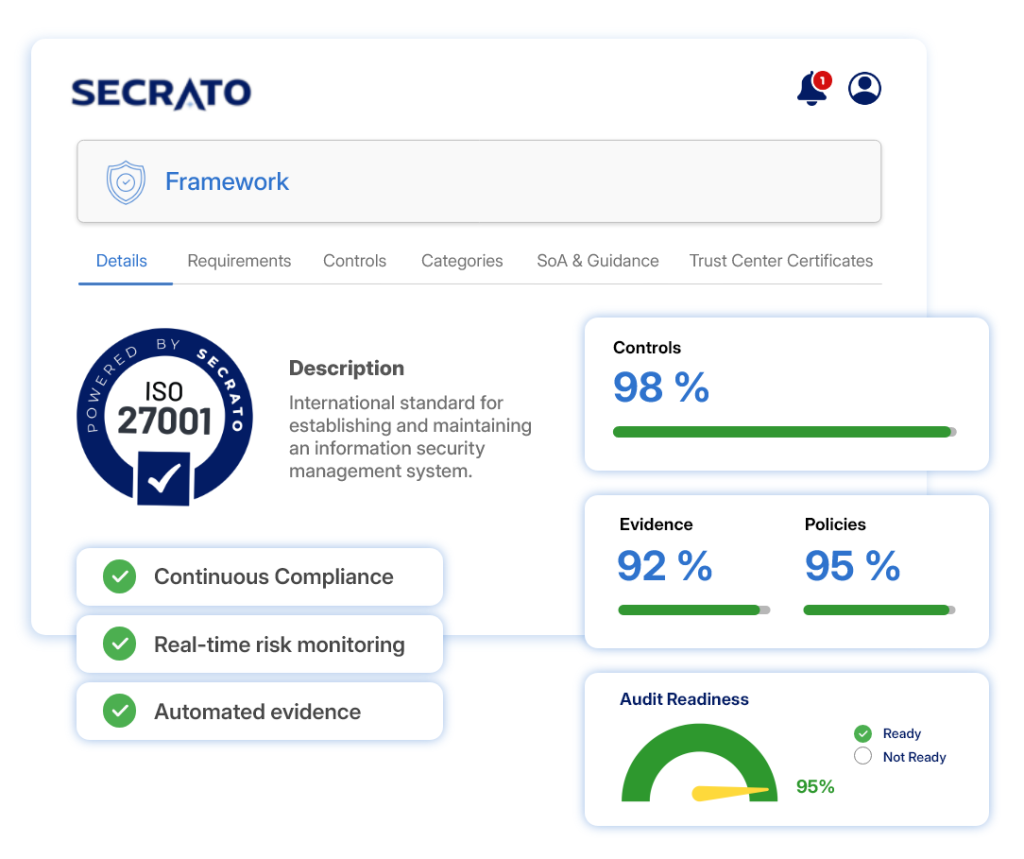
ISO/IEC 27001 vous demande de gérer un système de management de la sécurité de l'information et de démontrer qu'il fonctionne. Secrato maintient vos contrôles et preuves reliés aux exigences auxquelles ils répondent, de sorte que ce que vous pouvez démontrer reste à jour.

Conformité ISO/IEC 27001 dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
GESTION DES PREUVES

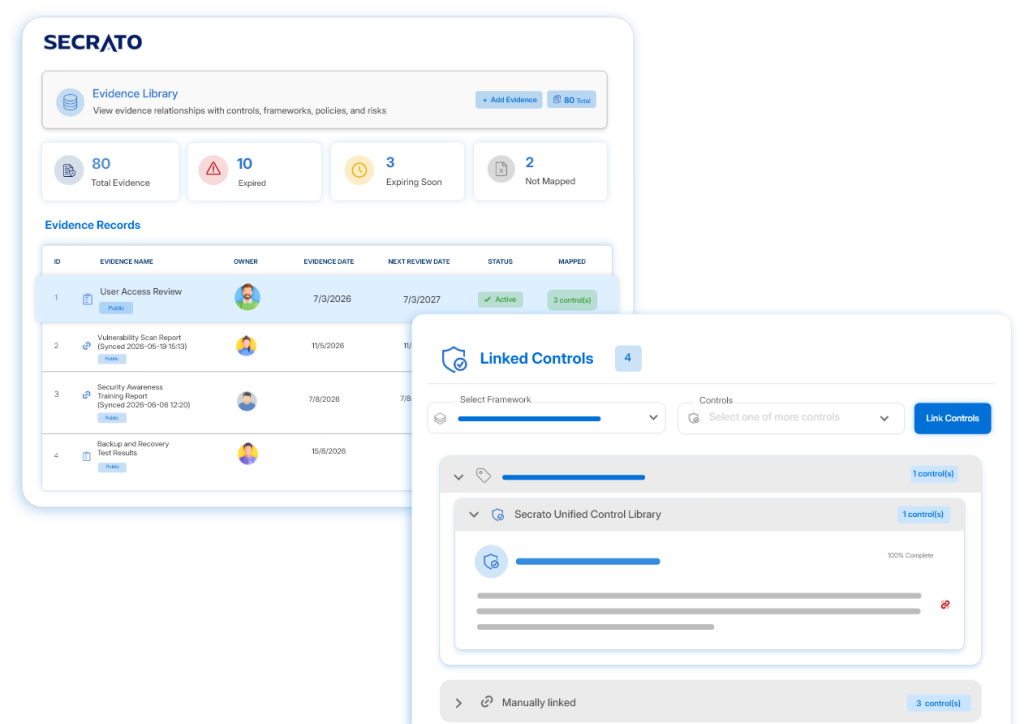
Maintenez les contrôles étayés par des preuves actuelles

Associez les preuves directement aux contrôles qu'elles étayent afin que les équipes puissent voir ce qui est en place et où une attention est nécessaire. Gardez les documents justificatifs organisés et traçables à mesure que les preuves évoluent.

  • Liez les preuves directement aux contrôles qu'elles soutiennent.
  • Maintenez les preuves à jour par des téléchargements et des intégrations.
  • Gardez les enregistrements traçables pour les évaluations et les audits.
Plateforme Secrato : Bibliothèque de preuves
Plateforme Secrato : Connexion de contrôle
RISQUE ET GOUVERNANCE

Reliez risques, contrôles et politiques

Réunissez les relations entre les risques, les contrôles et les politiques de gouvernance dans un environnement connecté unique. Voyez comment les risques sont traités et quels enregistrements soutiennent chaque contrôle, sans avoir à réconcilier les informations entre plusieurs systèmes distincts.

  • Connectez les politiques, les procédures et la propriété des contrôles.
  • Liez les contrôles aux risques qu'ils sont conçus pour traiter.
  • Maintenez la visibilité du traitement et de l'exposition résiduelle.
Plateforme Secrato : Connexion de contrôle
PRÉPARATION AUX AUDITS

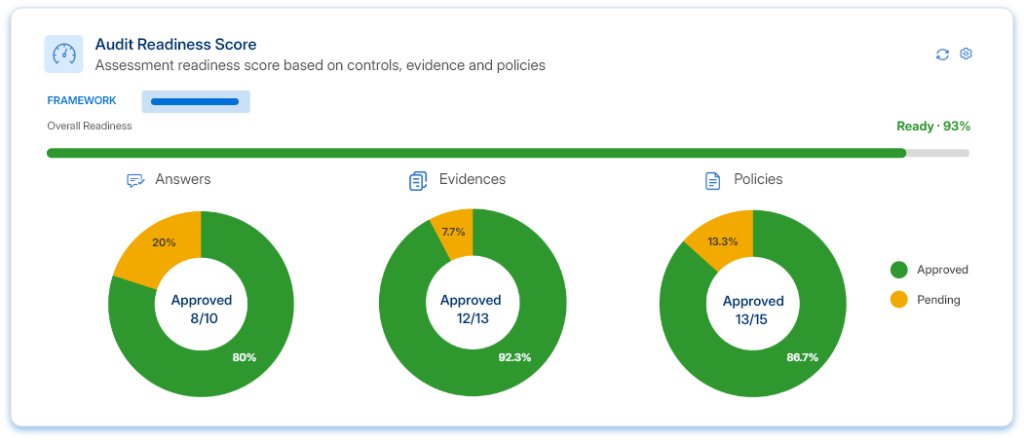
Restez prêt pour l'examen et l'audit

Maintenez une vue actualisée de l'état des contrôles, de la posture de risque et de la préparation à ISO/IEC 27001 tout au long du cycle d'évaluation. Gardez les informations justificatives organisées afin que les examinateurs puissent suivre comment les exigences sont traitées.

  • Liez les réponses d'évaluation aux preuves et aux politiques.
  • Organisez les preuves et les constats pour l'examen d'audit.
  • Suivez l'état des contrôles et la maturité cible.
Plateforme Secrato : score de préparation aux audits
LE RESTE DE LA PLATEFORME

D'autres façons dont Secrato soutient ISO/IEC 27001

Au-delà des résultats clés ci-dessus, ces capacités soutiennent le programme ISO/IEC 27001 dans son ensemble.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Définissez le périmètre, évaluez et attribuez les travaux d'évaluation, avec les réponses liées aux preuves et aux enregistrements qui les soutiennent.

Organisez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des examinateurs le cas échéant.

Voyez où les contrôles soutenant ISO/IEC 27001 répondent également aux exigences des autres normes et réglementations que votre organisation applique.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

De nombreux contrôles ISO/IEC 27001 chevauchent les exigences de sécurité que les organisations gèrent également en vertu de NIS2, DORA et d'autres référentiels de cybersécurité. La Bibliothèque unifiée de contrôles de Secrato met en correspondance les contrôles partagés entre les exigences pertinentes, de sorte que les équipes peuvent maintenir et évaluer le travail de contrôle commun une seule fois tout en gardant les exigences propres à chaque référentiel clairement visibles.

FAQ pour les logiciels de conformité ISO/IEC 27001

Qu'est-ce qu'ISO/IEC 27001 ?

ISO/IEC 27001 est la norme internationale qui définit les exigences relatives à un système de gestion de la sécurité de l'information (SMSI). ISO/IEC 27001:2022 est l'édition actuelle de la norme internationale relative aux systèmes de gestion de la sécurité de l'information. Elle définit les exigences qu'un SMSI doit satisfaire, tandis qu'ISO/IEC 27002:2022 fournit des conseils complémentaires sur les contrôles de sécurité de l'information.

Oui, lorsque les exigences se chevauchent véritablement. Les contrôles maintenus pour ISO/IEC 27001 peuvent souvent soutenir les exigences correspondantes dans d'autres référentiels de cybersécurité. Secrato met en correspondance ce travail de contrôle partagé par la Bibliothèque unifiée de contrôles tout en gardant les obligations distinctes de chaque référentiel visibles.

Secrato soutient la préparation à ISO/IEC 27001 en reliant les exigences, les contrôles, les risques, les politiques, les preuves et les évaluations, donnant aux organisations une vue plus claire et plus traçable de la façon dont le SMSI est mis en œuvre, maintenu et démontré.

Maintenez la préparation à ISO/IEC 27001 à jour entre les audits

Un SMSI est plus robuste lorsque les contrôles, les risques et les preuves restent connectés. Secrato garde le dossier de gouvernance derrière ISO/IEC 27001 visible et traçable, donnant aux équipes une vue plus claire de la préparation à mesure que le système de management évolue.

Secrato
