
NIS2 pour hôpitaux, laboratoires, pharma et dispositifs médicaux
Les prestataires de soins de santé, les laboratoires de référence de l'UE, la recherche et la fabrication pharmaceutiques, et les fabricants de dispositifs médicaux critiques sont répertoriés comme hautement critiques selon NIS2. Ils traitent les données à caractère personnel les plus sensibles et ne peuvent pas se permettre de longues interruptions.
En bref : Le secteur de la santé est un secteur de l'annexe I en vertu de la NIS2. Les grands hôpitaux, laboratoires et entreprises pharmaceutiques sont généralement des entités essentielles, et les structures de taille moyenne des entités importantes. Secrato relie les mesures NIS2 aux systèmes cliniques et métier, maintient les dossiers d'incidents prêts pour l'alerte précoce de 24 heures, et met en correspondance la NIS2, CyFun®, ISO/IEC 27001 et le RGPD sur un ensemble de contrôles unique, hébergé en Belgique.
La santé est un secteur de criticité élevée
Le secteur de la santé en vertu de la NIS2 couvre les prestataires de soins de santé, les laboratoires de référence de l'UE, les entités menant des activités de recherche et développement de médicaments, les fabricants de produits pharmaceutiques de base et de préparations, ainsi que les fabricants de dispositifs médicaux considérés comme critiques lors d'une urgence de santé publique. Les grandes entités sont généralement essentielles et font l'objet d'une supervision proactive ; en Belgique, cela comprend une évaluation de la conformité obligatoire. Vérifiez votre champ d'application →
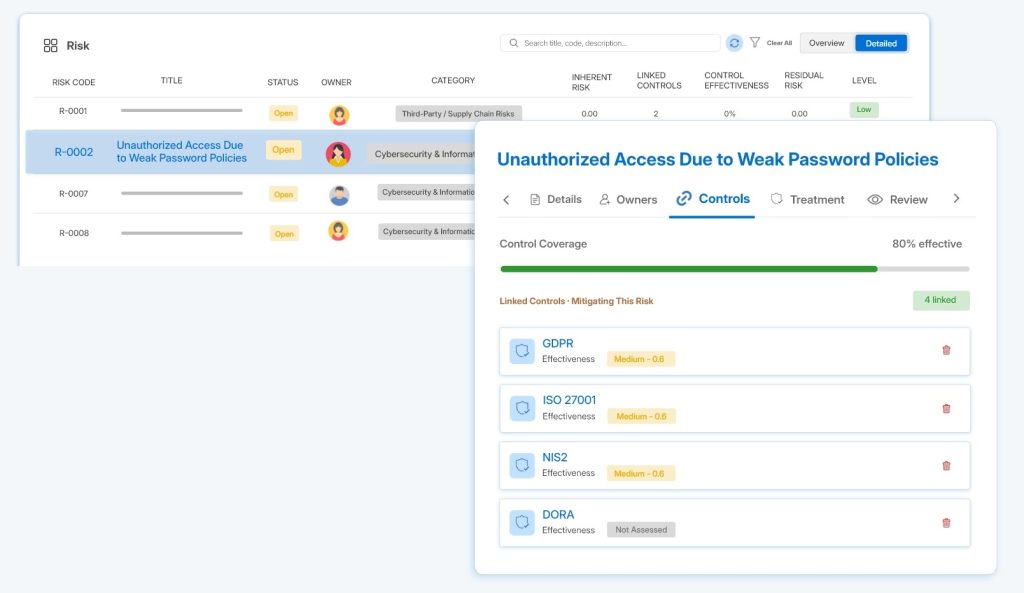
Gardez les soins aux patients et la conformité sur la même page
Risques liés aux systèmes dont dépendent les soins
Enregistrez les systèmes dont dépendent les soins et la production, tels que les dossiers patients, les systèmes de laboratoire, l'imagerie et les appareils connectés, et associez chacun d'eux à ses risques, contrôles, responsables et fournisseurs.
Signalez dans les 24 heures sans perdre le fil
Conservez les enregistrements d'incidents liés aux systèmes affectés, aux contrôles et aux preuves, de sorte que l'alerte précoce, la notification de 72 heures et le rapport final s'appuient sur les mêmes faits, et que l'horloge du RGPD fonctionne en parallèle.
RGPD et NIS2 à partir d'un seul enregistrement
Les catégories spéciales de données à caractère personnel, telles que les données de santé, nécessitent des garanties solides en vertu du RGPD. Associez le RGPD et la NIS2 à des contrôles partagés tels que la gestion des accès, la journalisation et la sécurité des fournisseurs, et prouvez-les une seule fois.
CONÇU EN BELGIQUE

Ce qui s'applique aux soins de santé en Belgique et aux Pays-Bas
Les hôpitaux et entreprises de santé belges s'enregistrent auprès du CCB et utilisent généralement CyFun® ou ISO/IEC 27001 pour démontrer les mesures NIS2 ; les entités essentielles ont besoin d'une évaluation de la conformité régulière. Les organisations de santé néerlandaises dans le champ d'application s'enregistrent auprès du NCSC en vertu de la Cyberbeveiligingswet. Les fabricants de dispositifs médicaux respectent également les exigences de cybersécurité du règlement sur les dispositifs médicaux pour leurs produits.
Secrato traite toutes les données GRC dans un centre de données Tier IV à Anvers, en vertu du droit de l'UE. Préparez votre équipe avec le kit d'exercice de simulation gratuit et le plan de réponse aux incidents.
Questions fréquentes
Les hôpitaux sont-ils des entités essentielles ou des entités importantes en vertu de la NIS2 ?
Les prestataires de soins de santé figurent à l'annexe I, les secteurs de criticité élevée. Un grand hôpital (250 salariés ou plus, ou chiffre d'affaires supérieur à 50 millions d'euros et bilan supérieur à 43 millions d'euros) est généralement une entité essentielle ; un prestataire de taille moyenne est généralement une entité importante, sauf si l'autorité le désigne comme essentiel.
Les entreprises pharmaceutiques sont-elles couvertes par la NIS2 ?
Oui. La recherche et le développement de médicaments ainsi que la fabrication de produits pharmaceutiques de base et de préparations font partie du secteur de la santé au sens de la NIS2, pour les entités d'au moins taille moyenne.
Comment NIS2 et le RGPD se chevauchent-ils dans le secteur de la santé ?
Un incident de cybersécurité impliquant des données patients peut déclencher à la fois l'horloge de signalement NIS2 (24 heures, 72 heures, un mois) et la notification de violation du RGPD (72 heures). De nombreuses garanties se chevauchent, de sorte que Secrato associe les deux aux mêmes contrôles et conserve un seul enregistrement d'incident.
Où nos données sont-elles hébergées ?
Toutes les données GRC dans Secrato sont traitées sur une infrastructure autogérée dans un centre de données Tier IV à Anvers, Belgique, en vertu du droit de l'UE. Voir sécurité d'entreprise souveraine.
Voyez comment Secrato soutient votre programme NIS2 en santé
Montrez-nous vos sites, systèmes et référentiels, et nous les mettrons en correspondance avec NIS2 et le RGPD en un seul endroit.
