
NIS2 für Krankenhäuser, Labore, Pharma und Medizinproduktehersteller
Gesundheitsdienstleister, EU-Referenzlaboratorien, pharmazeutische Forschung und Herstellung sowie Hersteller kritischer Medizinprodukte sind unter NIS2 als hochkritisch aufgeführt. Sie verarbeiten die sensibelsten personenbezogenen Daten und können sich lange Ausfälle nicht leisten.
Kurz gesagt: Das Gesundheitswesen ist ein Sektor gemäß Anhang I der NIS2. Große Krankenhäuser, Labore und Pharmaunternehmen sind in der Regel wesentliche Einrichtungen, mittelgroße wichtige Einrichtungen. Secrato verknüpft die NIS2-Maßnahmen mit klinischen und Geschäftssystemen, hält Vorfallaufzeichnungen für die 24-Stunden-Frühwarnung bereit und ordnet NIS2, CyFun®, ISO/IEC 27001 und DSGVO einem Kontrollsatz zu, gehostet in Belgien.
Gesundheit: ein Sektor mit hoher Kritikalität
Der Gesundheitssektor unter NIS2 umfasst Gesundheitsdienstleister, EU-Referenzlabore, Einrichtungen, die Forschung und Entwicklung von Arzneimitteln durchführen, Hersteller von Grundstoffen für Arzneimittel und Arzneimittelzubereitungen sowie Hersteller von Medizinprodukten, die während eines öffentlichen Gesundheitsnotstands als kritisch gelten. Große Einrichtungen sind in der Regel wesentliche Einrichtungen und unterliegen proaktiver Aufsicht; in Belgien gehört dazu eine obligatorische Konformitätsbewertung. Überprüfen Sie Ihren Geltungsbereich →
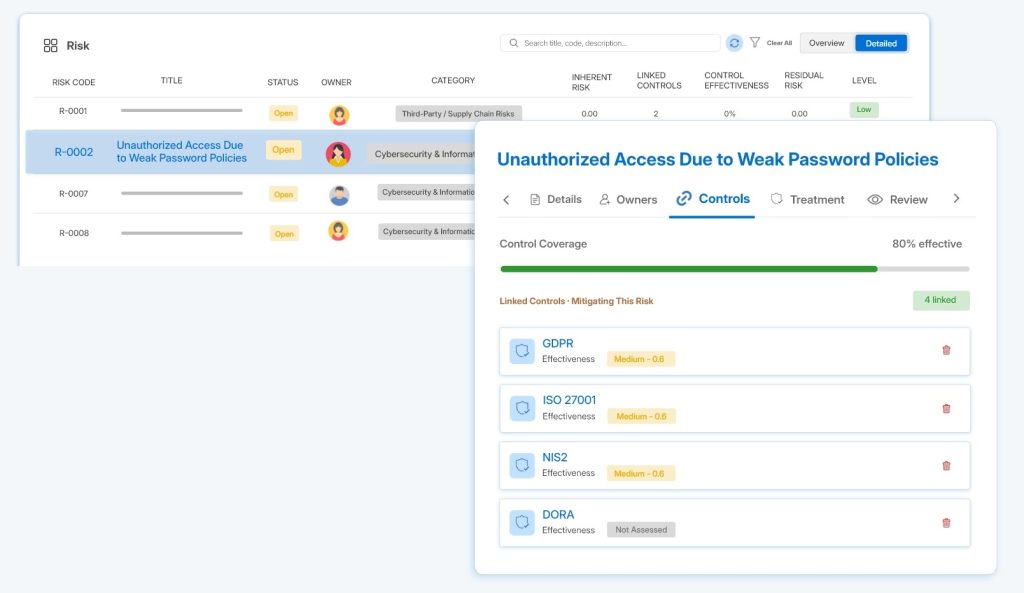
Patientenversorgung und Compliance auf einer Seite
Risiken, die mit den Systemen verbunden sind, auf die die Versorgung angewiesen ist
Erfassen Sie die Systeme, von denen Versorgung und Produktion abhängen, etwa Patientenakten, Laborsysteme, Bildgebung und vernetzte Geräte, und verknüpfen Sie jedes mit seinen Risiken, Maßnahmen, Verantwortlichen und Lieferanten.
Meldung innerhalb von 24 Stunden, ohne den Überblick zu verlieren
Führen Sie Vorfallsaufzeichnungen, die mit den betroffenen Systemen, Kontrollen und Nachweisen verknüpft sind, sodass die Frühwarnung, die 72-Stunden-Meldung und der Abschlussbericht auf denselben Fakten beruhen und die DSGVO-Frist parallel läuft.
DSGVO und NIS2 aus einer Dokumentation
Besondere Kategorien personenbezogener Daten wie Gesundheitsdaten erfordern nach der DSGVO starke Schutzmaßnahmen. Ordnen Sie DSGVO und NIS2 gemeinsamen Maßnahmen wie Zugriffsverwaltung, Protokollierung und Lieferantensicherheit zu und weisen Sie diese einmal nach.
AUS BELGIEN

Was für das Gesundheitswesen in Belgien und den Niederlanden gilt
Belgische Krankenhäuser und Gesundheitsunternehmen registrieren sich beim CCB und nutzen in der Regel CyFun® oder ISO/IEC 27001, um die NIS2-Maßnahmen nachzuweisen; wesentliche Einrichtungen benötigen eine regelmäßige Konformitätsbewertung. Niederländische Gesundheitsorganisationen im Geltungsbereich registrieren sich beim NCSC gemäß der Cyberbeveiligingswet. Medizinproduktehersteller müssen zudem die Cybersicherheitsanforderungen der Medizinprodukte-Verordnung für ihre Produkte einhalten.
Secrato verarbeitet alle GRC-Daten in einem Tier IV-Rechenzentrum in Antwerpen nach EU-Recht. Bereiten Sie Ihr Team mit dem kostenlosen Tabletop-Übungskit und dem Handlungsleitfaden zur Vorfallmeldung vor.
Häufig gestellte Fragen
Sind Krankenhäuser wesentliche oder wichtige Einrichtungen gemäß NIS2?
Gesundheitsdienstleister sind in Anhang I, den Sektoren mit hoher Kritikalität, aufgeführt. Ein großes Krankenhaus (250 oder mehr Beschäftigte oder Umsatz über 50 Millionen Euro und Bilanzsumme über 43 Millionen Euro) ist in der Regel eine wesentliche Einrichtung; ein mittelgroßer Dienstleister ist in der Regel eine wichtige Einrichtung, es sei denn, die Behörde stuft ihn als wesentlich ein.
Sind Pharmaunternehmen im Anwendungsbereich von NIS2?
Ja. Forschung und Entwicklung von Arzneimitteln sowie die Herstellung von pharmazeutischen Grundstoffen und Zubereitungen sind Teil des NIS2-Gesundheitssektors für Einrichtungen, die mindestens mittelgroß sind.
Wie überschneiden sich NIS2 und DSGVO im Gesundheitswesen?
Ein Cybervorfall mit Patientendaten kann sowohl die NIS2-Meldepflicht (24 Stunden, 72 Stunden, ein Monat) als auch die DSGVO-Meldepflicht bei Datenschutzverletzungen (72 Stunden) auslösen. Viele Schutzmaßnahmen überschneiden sich, daher ordnet Secrato beide denselben Kontrollen zu und führt einen einzigen Vorfallsdatensatz.
Wo sind unsere Daten gehostet?
Alle GRC-Daten in Secrato werden auf selbstverwalteter Infrastruktur in einem Tier IV-Rechenzentrum in Antwerpen, Belgien, unter EU-Recht verarbeitet. Siehe Sovereign Enterprise Security.
So unterstützt Secrato Ihr NIS2-Programm im Gesundheitswesen
Zeigen Sie uns Ihre Standorte, Systeme und Rahmenwerke, und wir ordnen sie an einer Stelle NIS2 und der DSGVO zu.
