
Einheitliche GRC für europäisches Vertrauen
Secrato bringt Rahmenwerke, Kontrollen, Nachweise, Richtlinien, Risiken, Bewertungen und Audits in einer kontrollierten Umgebung zusammen. Verschaffen Sie Teams einen besseren Überblick, vermeiden Sie Doppelarbeit und schaffen Sie verlässliche Sicherheit.
EIN EINHEITLICHES SYSTEM
Ein Ort, an dem Rahmenwerke, Kontrollen und Nachweise verbunden bleiben.
Bewerten Sie eine Kontrolle einmal, und sie belegt jedes Rahmenwerk, das davon abhängt – so entsteht durch überlappende Anforderungen keine doppelte Arbeit mehr.
Fragmentierte Compliance, vereint.
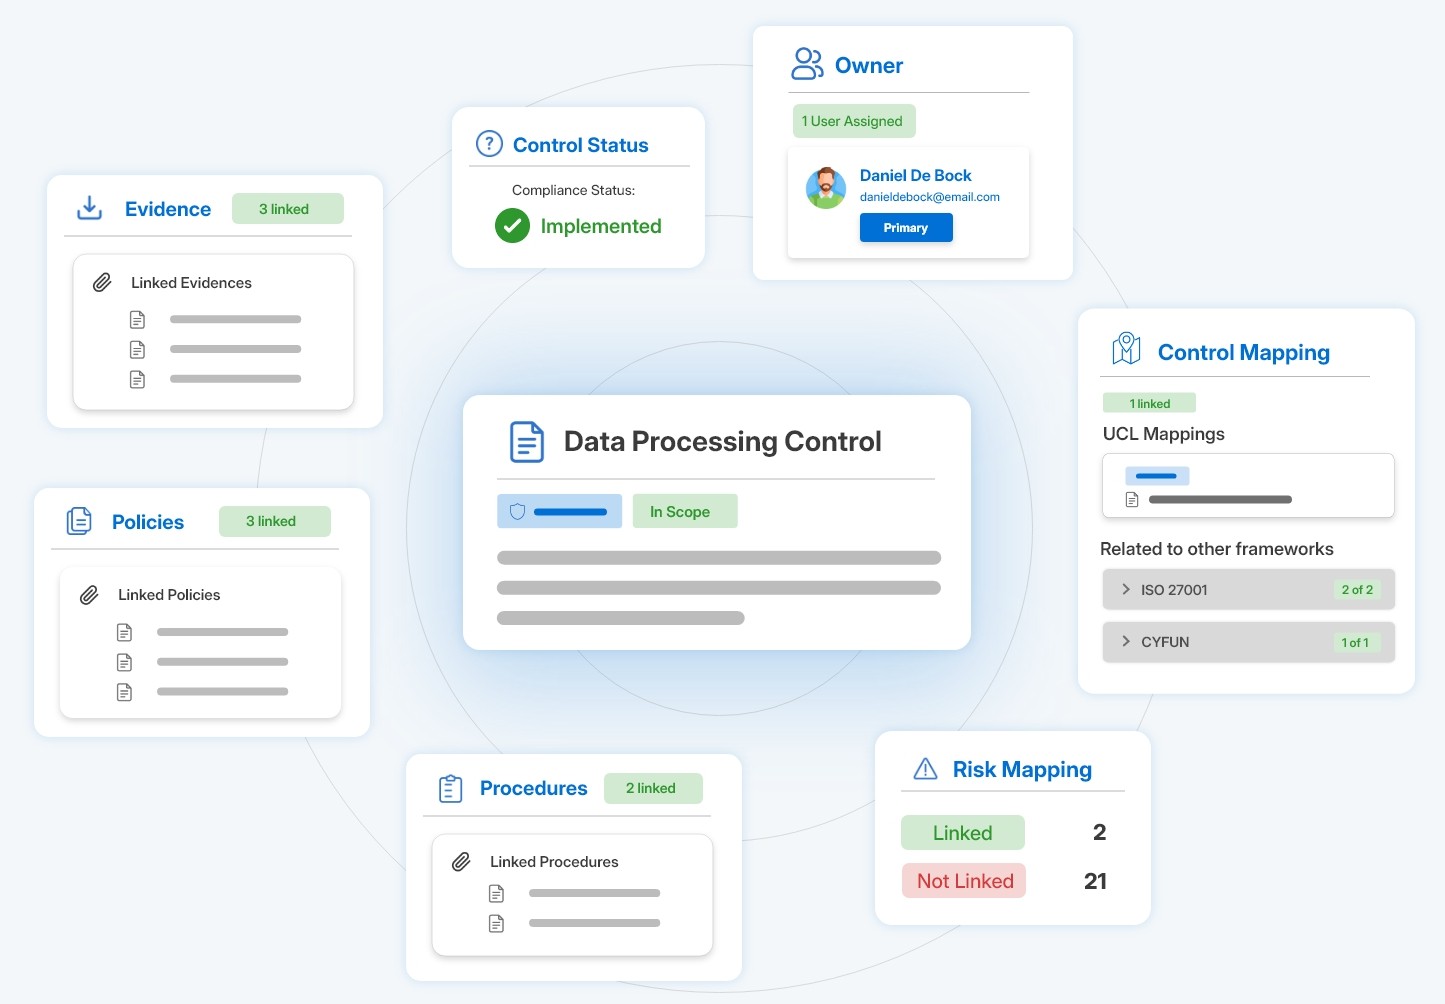
Eine Architektur. Jeder Teil der GRC verbunden.
Im Zentrum von Secrato steht die Einheitliche Kontrollbibliothek, die Anforderungen über Rahmenwerke hinweg mit den Kontrollen und Assurance-Aktivitäten verbindet, die sie unterstützen.
Bauen Sie auf gemeinsamen Kontrollen auf
Bringen Sie Kontrollen aus verschiedenen Rahmenwerken in eine gemeinsame Struktur. Sehen Sie, wo sie sich überschneiden, und verwalten Sie überlappende Compliance-Arbeit, ohne jedes Rahmenwerk separat zu behandeln.
Kontext bleibt erhalten
Verbinden Sie Kontrollen mit Nachweisen, Richtlinien, Verfahren, Risiken, Bewertungen und Audits. Halten Sie die Aufzeichnungen zusammen, die notwendig sind, um Compliance zu verstehen und nachzuweisen.
Einmal aufbauen. Vielfach nutzen.
Nutzen Sie Kontrollen und unterstützende Aufzeichnungen für überlappende Anforderungen gemeinsam. Reduzieren Sie Mehrfacharbeit und behalten Sie dabei die klare Rückverfolgbarkeit zu jedem Rahmenwerk.
Seien Sie bereit, bevor das Audit beginnt
Halten Sie Kontrollen, Nachweise, Richtlinien und Bewertungsaktivitäten das ganze Jahr über miteinander verknüpft. Steht ein Audit an, ist der relevante Kontext bereits strukturiert und leichter zu prüfen.
Compliance-Stand stets im Blick
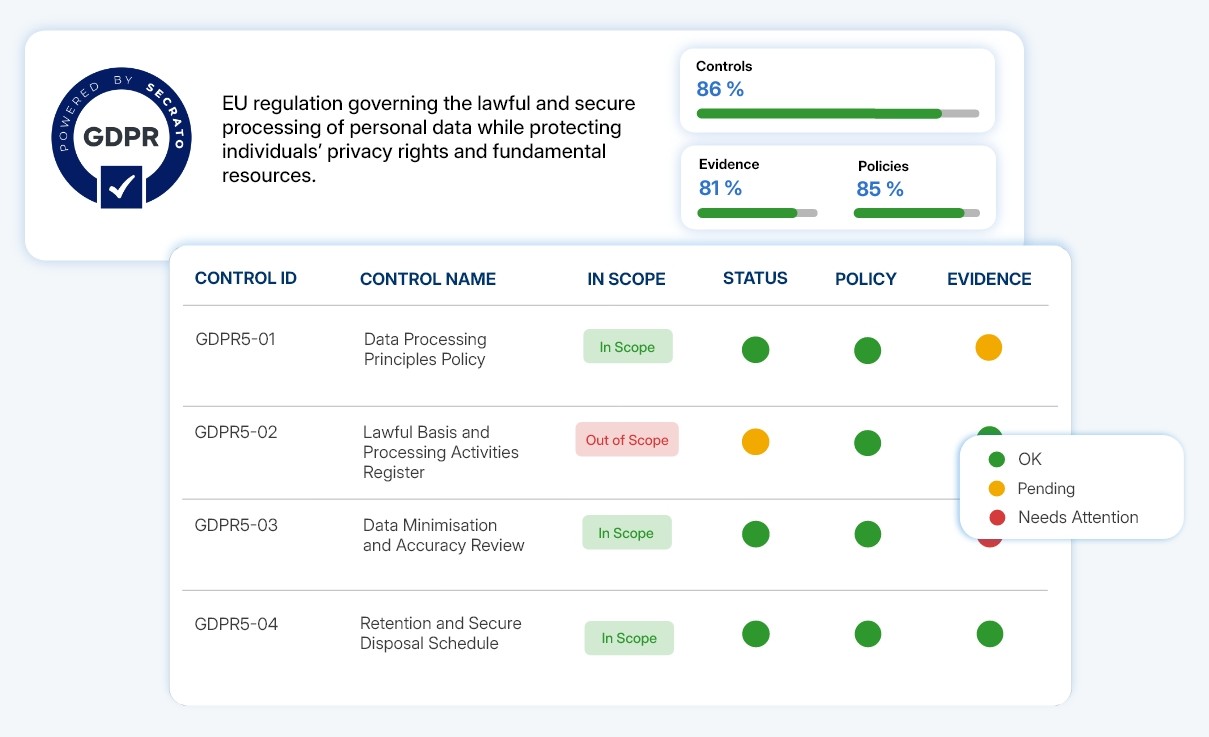
Halten Sie Kontrollen, Nachweise und Bewertungen aktuell, während die Arbeit voranschreitet. Secrato gibt Teams einen laufenden Überblick über Compliance, anstatt das Bild nur bei Berichterstattung oder Überprüfung neu zu erstellen.
Sehen Sie, was Ihre Aufmerksamkeit braucht
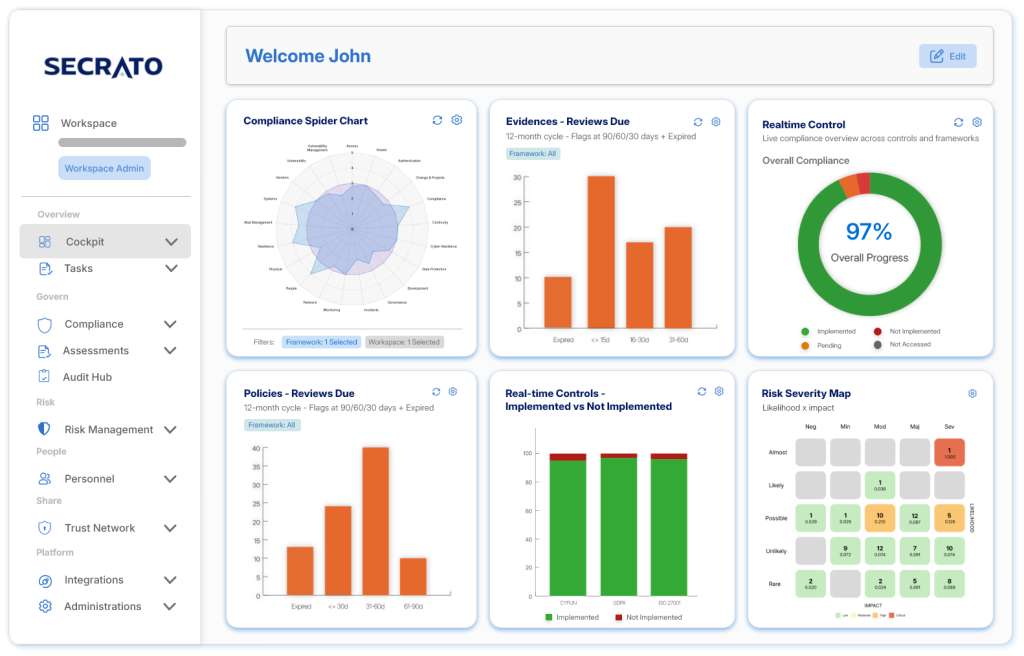
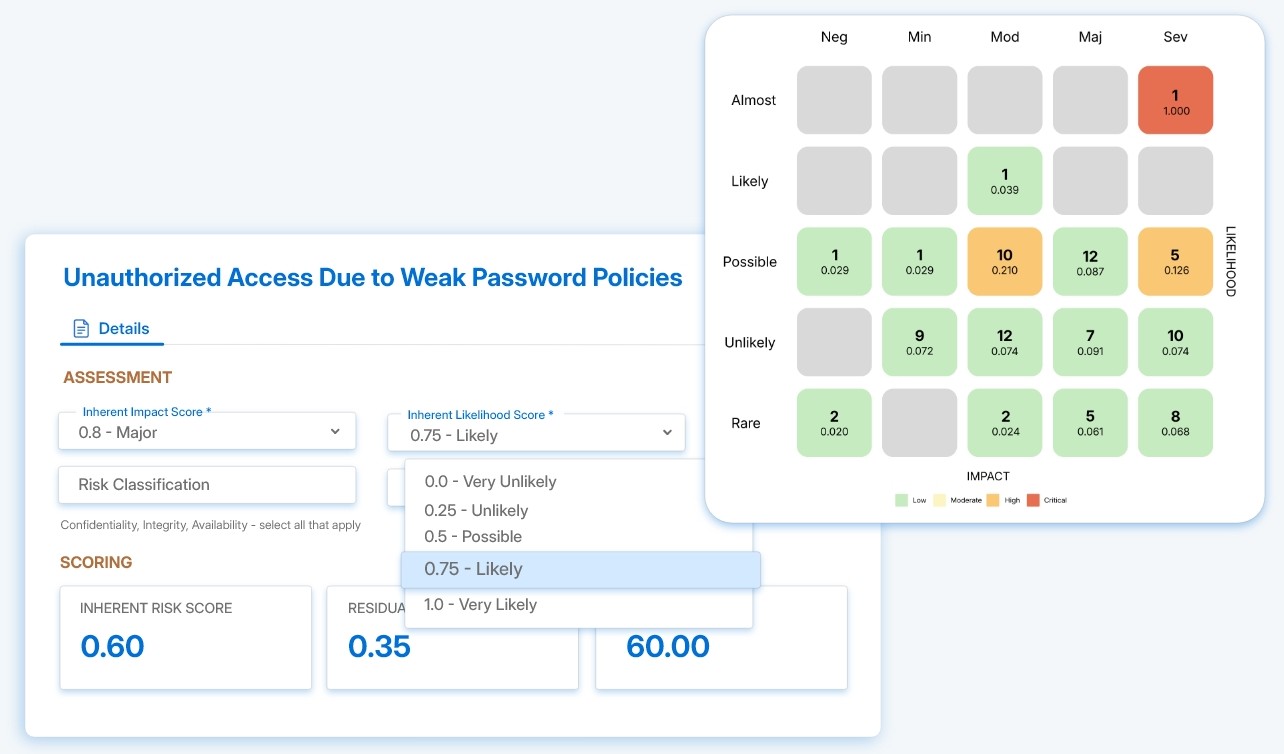
Bringen Sie Aktivitäten über Rahmenwerke, Risiken, Kontrollen und Teams in eine klarere organisatorische Sicht. Secrato hilft der Führungsebene, Fortschritt, Lücken und Verantwortung zu verstehen, ohne sich auf fragmentierte Berichte zu verlassen.
Alles, was Sie brauchen, um Compliance zu steuern und nachzuweisen
Secrato bringt die Kerndisziplinen von GRC zusammen, wobei jede Funktion mit derselben zugrunde liegenden Governance-Struktur verbunden ist.
Compliance-Engine
Führen Sie Compliance-Aktivitäten über mehrere Rahmenwerke hinweg an einem Ort durch.
Zuordnung der Rahmenwerke
Verknüpfen Sie Kontrollen und Anforderungen über alle Standards hinweg, die Sie abdecken.
Richtlinien- und Nachweismanagement
Verknüpfen Sie Richtlinien und Nachweise mit dem, was sie unterstützen.
Audit-Center
Organisieren Sie Nachweise und gewähren Sie Prüfern bei Bedarf strukturierten Zugriff.
Geräte- und Personalverwaltung
Verknüpfen Sie Geräte und Personen mit den Kontrollen, die für sie gelten.
Vertrauensnetzwerk
Stellen Sie externen Stakeholdern ausgewählte Sicherheits- und Compliance-Informationen bereit.
Legen Sie die Richtung zentral fest. Verantwortung bleibt lokal.
Secrato gibt Organisationen die Struktur, um über Gesellschaften, Teams und Arbeitsbereiche hinweg zu steuern, ohne die lokale Eigenverantwortung zu verlieren.
Bringen Sie Struktur in die Organisation
Verwalten Sie Governance über Arbeitsbereiche und Unterarbeitsbereiche hinweg und wahren Sie dabei gemeinsame Standards und Transparenz auf Gruppenebene.
Verantwortung dort, wo die Arbeit anfällt
Lassen Sie lokale Teams die Kontrollen, Nachweise und Compliance-Aktivitäten verwalten, die für sie relevant sind – mit klaren Rollen und Verantwortlichkeiten.
Behalten Sie den Überblick
Führen Sie lokale Aufzeichnungen in eine übergreifende Organisationssicht zusammen, damit die Führungsebene Fortschritte, Risikoexposition und Handlungsbedarf erkennen kann.
Rahmenwerkübergreifend arbeiten, ohne Mehraufwand
Regulatorische und Assurance-Anforderungen überschneiden sich zunehmend. Secrato hilft Teams, diese Verbindungen zu erfassen, Kontrollen und unterstützende Nachweise wiederzuverwenden und die Abdeckung über Rahmenwerke hinweg zu verstehen – ohne jedes Mal die gleiche Compliance-Arbeit von vorne zu beginnen.
+ Weitere folgen
EU-DATENSOUVERÄNITÄT
GRC-Daten werden auf selbstverwalteter Infrastruktur in einem belgischen Rechenzentrum innerhalb des EU-Rechts- und Regulierungsrahmens verarbeitet.
Belgien · EU
Häufig gestellte Fragen
Für wen ist Secrato konzipiert?
Secrato ist für Organisationen konzipiert, die wachsende Governance-, Risiko- und Compliance-Anforderungen über Teams, Gesellschaften oder Rahmenwerke hinweg verwalten. Es unterstützt Compliance-, Sicherheits-, Risiko- und Audit-Teams und gibt der Führungsebene einen klareren Überblick darüber, wie diese Aktivitäten zusammenhängen.
Kann sich Secrato an die Art anpassen, wie unsere Organisation GRC verwaltet?
Ja. Secrato ist so konzipiert, dass es verschiedene Organisationsstrukturen, Zuständigkeiten und Compliance-Programme unterstützt, ohne jedes Team in ein identisches Setup zu zwingen. Arbeitsbereiche, Rollen, Bewertungen und Governance-Strukturen können an die Arbeitsweise Ihrer Organisation angepasst werden.
Wie reduziert Secrato manuelle Compliance-Arbeit?
Secrato reduziert wiederholte Arbeit, indem es Informationen verbindet, die sonst separat gepflegt würden, Kontrollen über überlappende Anforderungen hinweg wiederverwendet und unterstützende Nachweise durch Integrationen und Automatisierung in den Compliance-Prozess einbringt. Teams verbringen weniger Zeit mit der Informationsbeschaffung und mehr Zeit damit, sich um das zu kümmern, was Aufmerksamkeit erfordert.
Kann Secrato sowohl laufende Compliance als auch Audit-Vorbereitung unterstützen?
Ja. Compliance-Aktivitäten, Nachweise, Richtlinien, Risiken und Bewertungen bleiben das ganze Jahr über miteinander verknüpft, anstatt erst zusammengestellt zu werden, wenn ein Audit näher rückt. Das gibt Teams eine solide Grundlage für die laufende Überwachung und macht die Audit-Vorbereitung zur Fortsetzung bestehender Arbeit – nicht zu einer separaten Aufgabe.
Sehen Sie, wie alles zusammenpasst
Entdecken Sie, wie Kontrollen, Nachweise, Richtlinien, Risiken, Bewertungen und Audits über die Rahmenwerke hinweg verbunden sind, die Ihre Organisation verwalten muss.
