
Une GRC unifiée, pensée pour l'Europe
Secrato réunit les référentiels, les contrôles, les preuves, les politiques, les risques, les évaluations et les audits dans un environnement unique et maîtrisé. Donnez à vos équipes une meilleure visibilité, réduisez le travail en double et bâtissez une assurance sur laquelle vous pouvez compter.
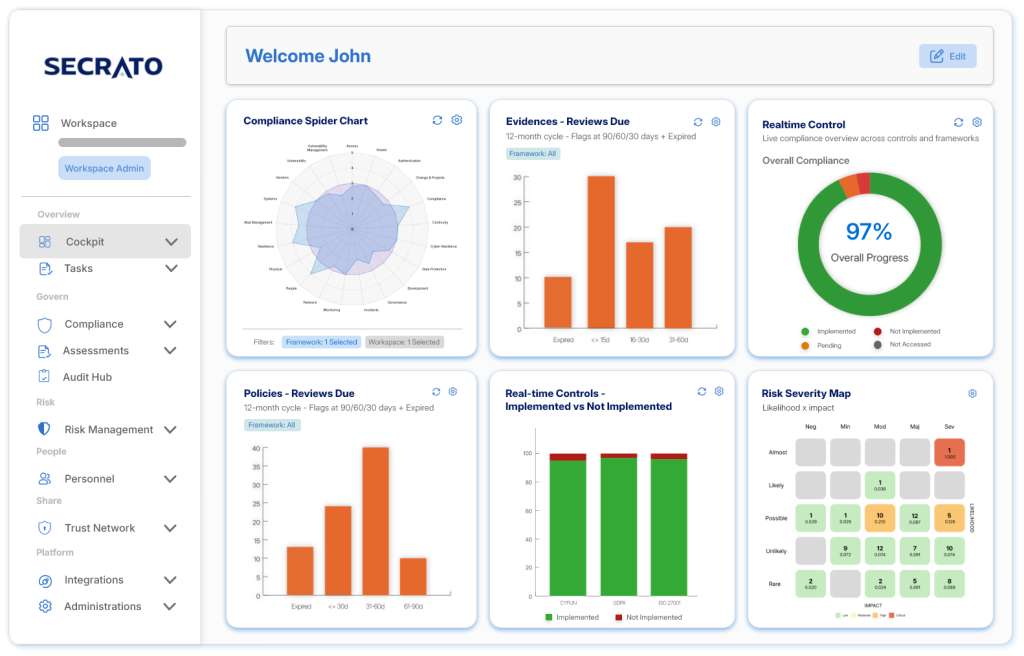
UN SYSTÈME UNIFIÉ
Un seul endroit où les référentiels, les contrôles et les preuves restent connectés.
Évaluez un contrôle une seule fois et il alimente les preuves de chaque référentiel qui en dépend, de sorte que les exigences qui se chevauchent ne génèrent plus de travail en double.
La conformité fragmentée, enfin unifiée.
Une architecture. Toute la GRC connectée.
Au cœur de Secrato se trouve la Bibliothèque unifiée de contrôles, qui relie les exigences entre les référentiels aux contrôles et aux activités d'assurance qui les soutiennent.
Construisez autour de contrôles communs
Intégrez les contrôles de différents référentiels dans une structure partagée. Voyez où ils s'alignent et gérez le travail de conformité qui se chevauche sans traiter chaque référentiel séparément.
Conservez le contexte
Liez les contrôles aux preuves, aux politiques, aux procédures, aux risques, aux évaluations et aux audits. Gardez reliés les éléments nécessaires pour comprendre et démontrer la conformité.
Construisez une fois. Appliquez plus largement.
Réutilisez les contrôles et les enregistrements justificatifs dans les exigences qui se chevauchent. Réduisez les tâches répétitives tout en maintenant une traçabilité claire vers chaque référentiel.
Soyez prêt avant le début de l'audit
Gardez reliés tout au long de l'année les contrôles, les preuves, les politiques et les évaluations qui fondent l'assurance. Quand un audit arrive, le contexte justificatif est déjà structuré et plus facile à examiner.
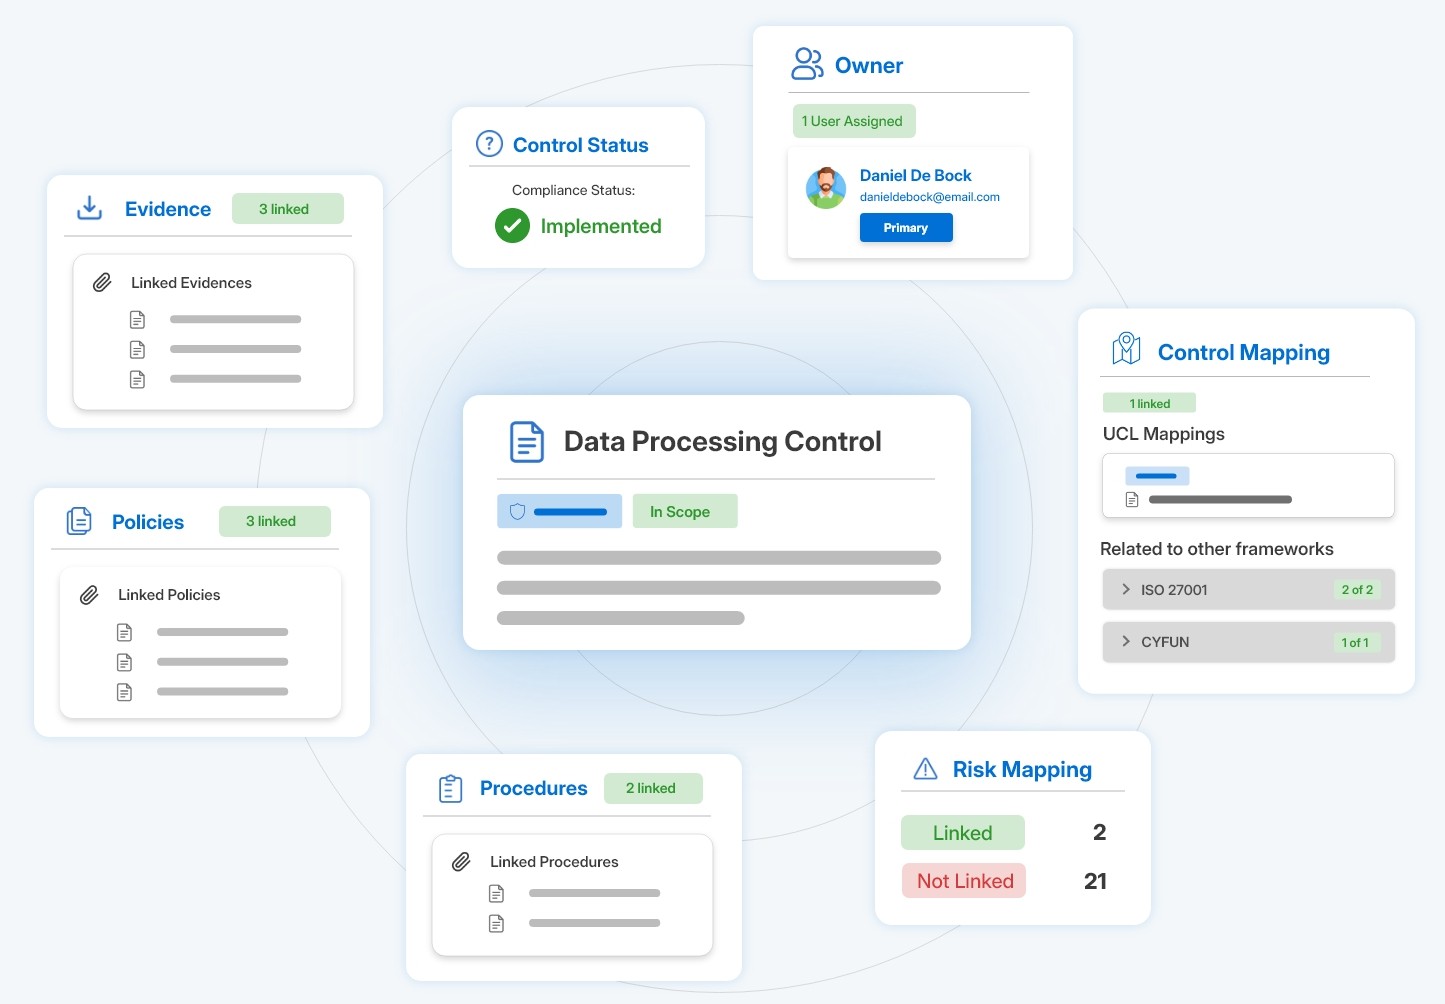
Connaissez l'état de votre conformité
Maintenez les contrôles, les preuves et les évaluations à jour au fur et à mesure de l'avancement des travaux. Secrato offre aux équipes une vue continue de la conformité, au lieu de reconstituer la situation seulement au moment du reporting ou d'une revue.
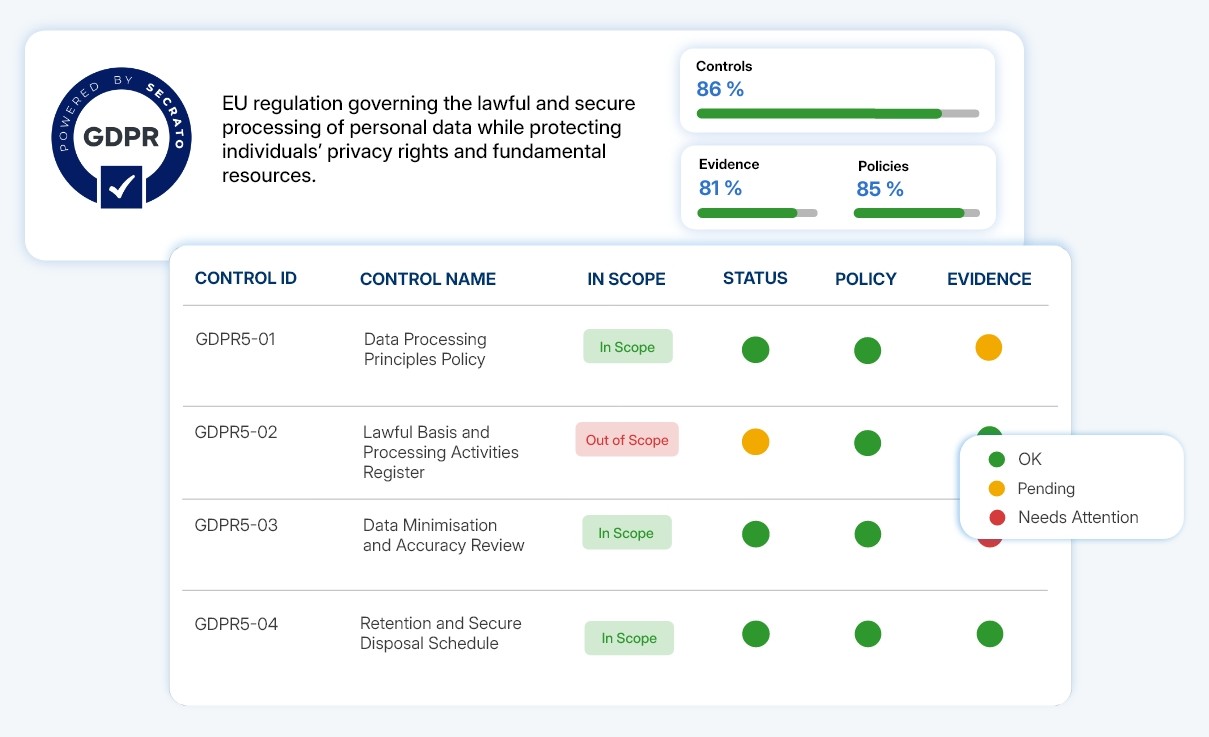
Voyez ce qui nécessite votre attention
Rassemblez l'activité liée aux référentiels, aux risques, aux contrôles et aux équipes dans une vue organisationnelle plus claire. Secrato aide la direction à comprendre l'avancement, les lacunes et les responsabilités sans dépendre de rapports fragmentés.
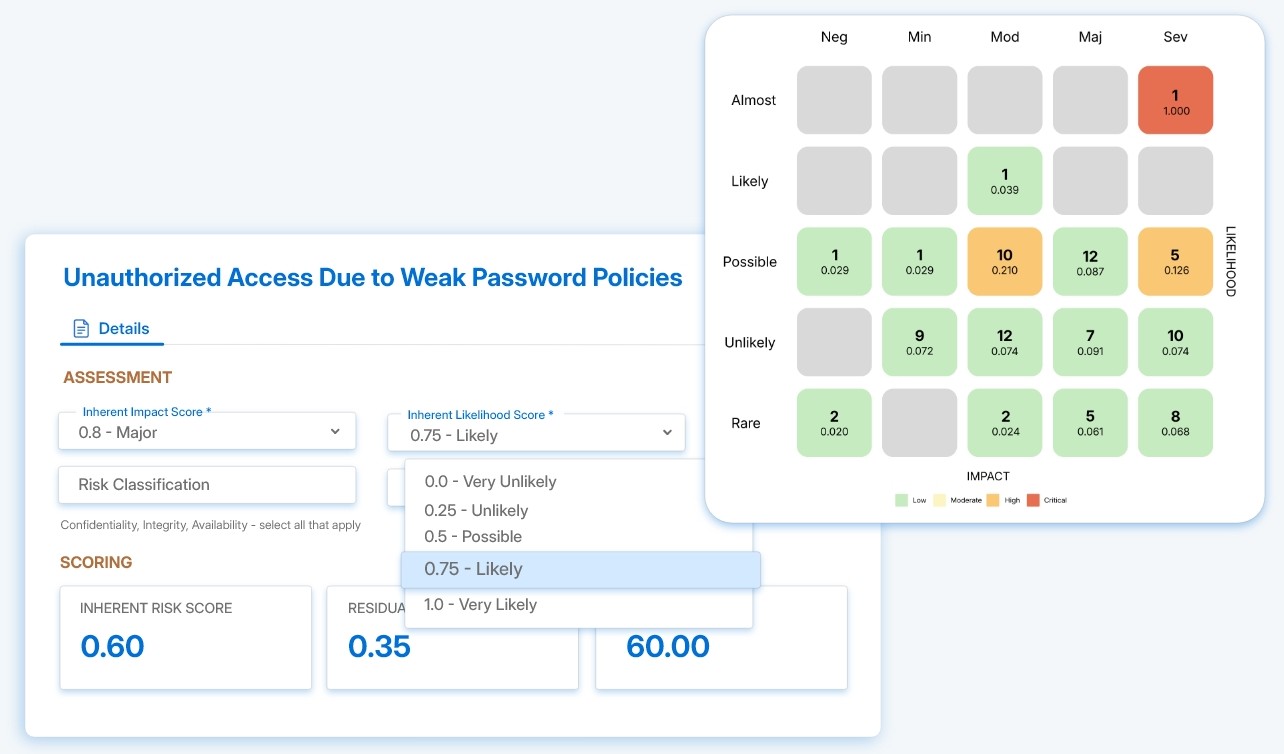
Tout ce dont vous avez besoin pour gouverner et démontrer la conformité
Secrato réunit les disciplines fondamentales de la GRC, chaque fonctionnalité étant reliée à la même structure de gouvernance sous-jacente.
Moteur de conformité
Pilotez les activités de conformité sur tous les référentiels, en un seul endroit.
Correspondance des référentiels
Associez les contrôles et les exigences de toutes les normes que vous appliquez.
Gestion des risques
Relier les risques aux contrôles, aux preuves et à leurs responsables.
Centre d'audit
Organisez les preuves et donnez aux auditeurs un accès structuré le cas échéant.
Gestion des appareils et du personnel
Reliez les appareils et les personnes aux contrôles qui les régissent.
Tableaux de bord et rapports
Consultez l'état de conformité, de risque et d'audit en une seule vue.
Réseau de confiance
Présentez une sélection d'informations de sécurité et de conformité aux parties prenantes externes.
Fixez le cap au niveau central. Gardez la responsabilité au niveau local.
Secrato donne aux organisations la structure pour gouverner l'ensemble des entités, équipes et espaces de travail, sans retirer la responsabilité aux équipes locales.
Structurez toute l'organisation
Gérez la gouvernance entre les espaces de travail et les sous-espaces de travail tout en maintenant des normes communes et une visibilité au niveau du groupe.
Gardez la responsabilité là où se fait le travail
Laissez les équipes locales gérer les contrôles, les preuves et l'activité de conformité qui les concernent, avec des rôles et une responsabilité clairs.
Ayez une vue d'ensemble
Regroupez les enregistrements locaux dans une vue organisationnelle plus large afin que la direction puisse comprendre la progression, l'exposition et les domaines où une action est nécessaire.
Couvrez plusieurs référentiels sans multiplier le travail
Les exigences réglementaires et d'assurance se chevauchent de plus en plus. Secrato aide les équipes à mettre ces exigences en correspondance, à réutiliser les contrôles et les preuves associées, et à comprendre la couverture entre les référentiels sans refaire le même travail de conformité à chaque fois.
+ Et bien d'autres
SOUVERAINETÉ DES DONNÉES EN UE
Les données GRC sont traitées sur une infrastructure autogérée dans un centre de données belge, dans l'environnement juridique et réglementaire de l'UE.
Belgique · UE
Questions fréquentes
Pour qui Secrato est-il conçu ?
Secrato est conçu pour les organisations qui gèrent des exigences croissantes en matière de gouvernance, de risque et de conformité entre les équipes, les entités ou les référentiels. Il soutient les équipes de conformité, de sécurité, de risque et d'audit tout en donnant à la direction une vue plus claire de la façon dont ces activités s'articulent.
Secrato peut-il s'adapter à la façon dont notre organisation gère la GRC ?
Oui. Secrato est conçu pour soutenir différentes structures organisationnelles, responsabilités et programmes de conformité sans forcer chaque équipe dans une configuration identique. Les espaces de travail, les rôles, les évaluations et les structures de gouvernance peuvent être configurés selon la façon dont votre organisation fonctionne.
Comment Secrato réduit-il le travail manuel de conformité ?
Secrato réduit le travail répétitif en reliant les informations qui seraient autrement gérées séparément, en réutilisant les contrôles sur les exigences qui se chevauchent et en intégrant les preuves au processus de conformité grâce aux intégrations et à l'automatisation. Les équipes consacrent moins de temps à rechercher des informations et plus de temps à traiter ce qui requiert leur attention.
Secrato peut-il soutenir à la fois la conformité continue et la préparation aux audits ?
Oui. L'activité de conformité, les preuves, les politiques, les risques et les évaluations restent connectés tout au long de l'année plutôt que d'être assemblés uniquement quand un audit approche. Cela donne aux équipes une base plus solide pour la surveillance continue et fait de la préparation aux audits une continuation du travail existant plutôt qu'un exercice séparé.
Voyez comment tout s'emboîte
Découvrez comment les contrôles, les preuves, les politiques, les risques, les évaluations et les audits s'articulent dans les référentiels que votre organisation doit gérer.
