





SOC 2

Préparation SOC 2® que votre auditeur peut suivre

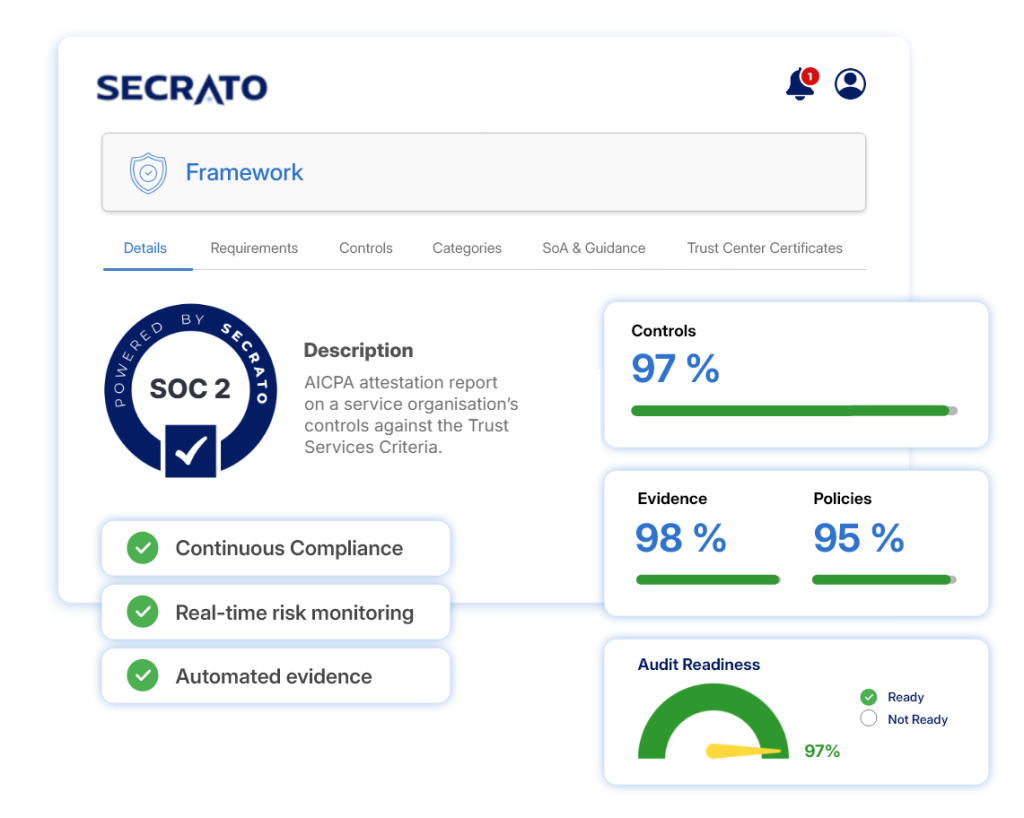
Un examen SOC 2® rend compte de la façon dont les contrôles d'une organisation de services répondent aux Trust Services Criteria de l'AICPA pour la sécurité, la disponibilité, l'intégrité du traitement, la confidentialité et la protection de la vie privée. Secrato maintient vos contrôles, responsables et preuves associés à chaque critère, afin que les rapports de type 1 et de type 2 soient construits à partir d'enregistrements, et non d'une course de dernière minute.

En résumé : Secrato aide les organisations de services à se préparer pour SOC 2. Choisissez les catégories Trust Services dans le périmètre, la sécurité étant toujours incluse, associez les critères et points de focus à vos contrôles, collectez les preuves pendant la période d'observation pour un rapport de type 2, et tenez prêts la description du système, les exceptions et les demandes de l'auditeur pour votre cabinet CPA.

Conformité SOC 2 dans Secrato
RGPD dès la conception
RGPD DÈS LA CONCEPTION
Hébergé en Belgique
HÉBERGÉ EN BELGIQUE
Souveraineté des données de l'UE
SOUVERAINETÉ DES DONNÉES EN UE
Sécurité de niveau entreprise
SÉCURITÉ DE NIVEAU ENTREPRISE
CRITÈRES DE SERVICES DE CONFIANCE

Associez chaque critère aux contrôles qui le satisfont

Intégrez les critères communs pour la sécurité et toute catégorie supplémentaire dans le périmètre, puis connectez chaque critère et ses points de focus aux contrôles, propriétaires et politiques. Voyez où la couverture est complète et où des lacunes de conception subsistent.

  • Sélectionnez les catégories dans le périmètre.
  • Mettez en correspondance les critères et points de focus avec les contrôles.
  • Assignez un propriétaire à chaque contrôle.
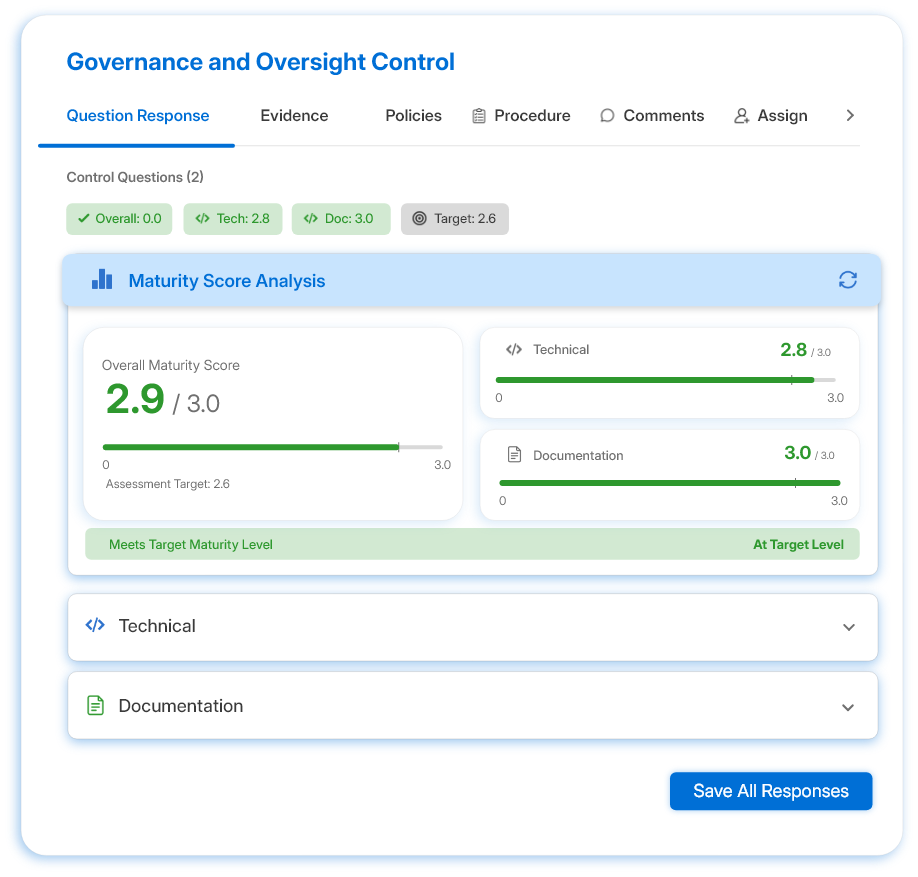
Plateforme Secrato : score de maturité
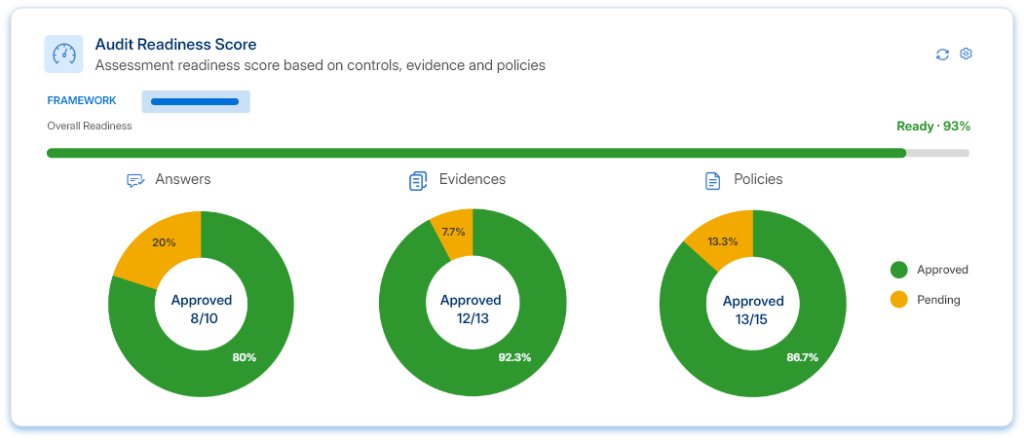
Plateforme Secrato : score de préparation aux audits
EFFICACITÉ OPÉRATIONNELLE

Collectez les preuves pendant toute la période d'observation

Un rapport de type 2 vérifie si les contrôles ont fonctionné efficacement sur une période donnée, généralement de trois à douze mois. Planifiez les preuves récurrentes, assurez le suivi des exécutions manquées et documentez les exceptions et la remédiation avant que l'auditeur ne les examine.

  • Planifiez les preuves récurrentes par contrôle.
  • Signalez les preuves manquantes et les exceptions rapidement.
  • Maintenez la remédiation liée au contrôle.
Plateforme Secrato : score de préparation aux audits
COLLABORATION D'AUDIT

Un espace unique pour votre cabinet d'audit SOC 2

Partagez la description du système, la matrice de contrôle et les preuves avec votre auditeur via un accès structuré. Suivez les demandes et les constats, et conservez les réponses de la direction avec les contrôles qu'elles concernent.

  • Préparez la description du système et la matrice de contrôle.
  • Suivez les demandes et les constats de l'auditeur.
  • Partagez le rapport final via votre Centre de confiance.
Plateforme Secrato : Connexion de contrôle
LE RESTE DE LA PLATEFORME

Autres façons dont Secrato soutient SOC 2

Au-delà des résultats clés ci-dessus, ces fonctionnalités soutiennent le programme SOC 2 dans son ensemble.

Connectez les contrôles et les exigences entre les référentiels pour identifier la couverture partagée et réduire le travail d'évaluation dupliqué.

Gardez les risques connectés aux contrôles et aux preuves derrière leur traitement, avec visibilité sur la propriété et l'exposition résiduelle.

Rassemblez les preuves, examinez la préparation des contrôles et gérez les constats, avec un accès structuré des évaluateurs le cas échéant.

Gérez ensemble les exigences, les contrôles, les preuves, les politiques et le statut, offrant aux équipes une vue actuelle de l'état de mise en œuvre.

Connectez les systèmes internes et externes via des API et des intégrations pour soutenir la collecte de preuves et réduire les relances manuelles.

Partagez les informations pertinentes en matière de sécurité et de conformité avec les parties prenantes via un accès public contrôlé ou réservé.

COUVERTURE DES RÉFÉRENTIELS

Un contrôle. Plusieurs référentiels.

Les Trust Services Criteria recoupent largement ISO/IEC 27001 et NIST CSF 2.0, créant des opportunités importantes de réutiliser les contrôles et preuves existants. La Bibliothèque unifiée de contrôles met en correspondance les contrôles partagés entre les référentiels afin que les équipes puissent voir où le travail existant contribue déjà à SOC 2®, tout en précisant que la mise en correspondance indique une correspondance, non une équivalence.

FAQ pour le logiciel de conformité SOC 2

Qu'est-ce que SOC 2 ?

SOC 2® est un examen selon les normes d'attestation de l'AICPA dans lequel un cabinet de CPA indépendant rend compte des contrôles d'une organisation de services pertinents pour la sécurité, la disponibilité, l'intégrité du traitement, la confidentialité ou la protection des données. Les critères sont les Trust Services Criteria de 2017, avec des points de focus révisés en 2022. Le résultat est un rapport destiné aux clients et à leurs auditeurs, non un certificat.

Un rapport Type 1 couvre la description du système et l'adéquation de la conception des contrôles à une date précise. Un rapport Type 2 couvre également le fait que ces contrôles ont fonctionné efficacement pendant une période, généralement de trois à douze mois, et constitue le rapport que la plupart des clients demandent.

Secrato met en correspondance les Trust Services Criteria avec les contrôles, les responsables et les politiques, planifie et collecte les preuves pendant la période d'observation, et suit les exceptions et les demandes de l'auditeur. Le travail déjà effectué pour ISO/IEC 27001 est valorisé là où les contrôles correspondent, et le rapport final peut être partagé avec les clients via le Centre de confiance.

La sécurité, couverte par les critères communs, fait partie de chaque examen SOC 2. La disponibilité, l'intégrité du traitement, la confidentialité et la protection de la vie privée sont facultatives et sont ajoutées lorsqu'elles importent pour les services que vous fournissez et les engagements que vous prenez envers vos clients.

Gardez votre préparation SOC 2 en mouvement

SOC 2 n'est pas un projet ponctuel : les contrôles, preuves et exceptions continuent d'évoluer entre les rapports. Découvrez comment Secrato maintient ce travail connecté et donne à votre équipe une vue claire de la préparation avant que votre auditeur ne vous la demande.

Secrato
