





SOC 2

SOC 2®-Bereitschaft, die Ihr Prüfer nachvollziehen kann

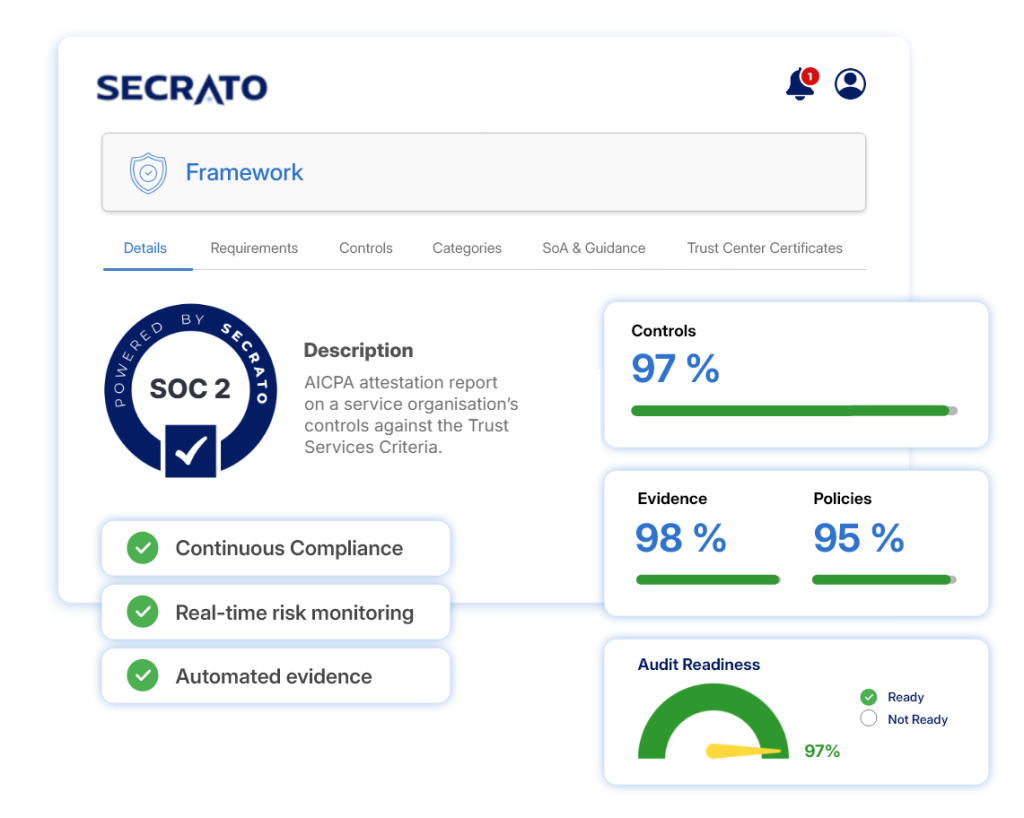
Eine SOC 2®-Prüfung berichtet darüber, wie die Kontrollen einer Serviceorganisation die AICPA Trust Services Criteria für Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz erfüllen. Secrato hält Ihre Kontrollen, Verantwortlichen und Nachweise mit jedem Kriterium verbunden, sodass Type 1- und Type 2-Berichte aus Aufzeichnungen erstellt werden, nicht aus einer Last-Minute-Anstrengung.

Kurz gesagt: Secrato hilft Serviceorganisationen, sich auf SOC 2 vorzubereiten. Wählen Sie die Trust Services Categories im Geltungsbereich aus – Sicherheit ist dabei stets enthalten –, ordnen Sie die Kriterien und Fokuspunkte Ihren Kontrollen zu, sammeln Sie Nachweise über den gesamten Beobachtungszeitraum für einen Type 2-Bericht, und halten Sie die Systembeschreibung, Ausnahmen und Auditor-Anfragen für Ihre CPA-Kanzlei bereit.

SOC 2-Compliance in Secrato
DSGVO by design
DSGVO BY DESIGN
In Belgien gehostet
IN BELGIEN GEHOSTET
EU-Datensouveränität
EU-DATENSOUVERÄNITÄT
Enterprise-Sicherheit
ENTERPRISE-SICHERHEIT
TRUST SERVICES CRITERIA

Ordnen Sie jedes Kriterium den Kontrollen zu, die es erfüllen

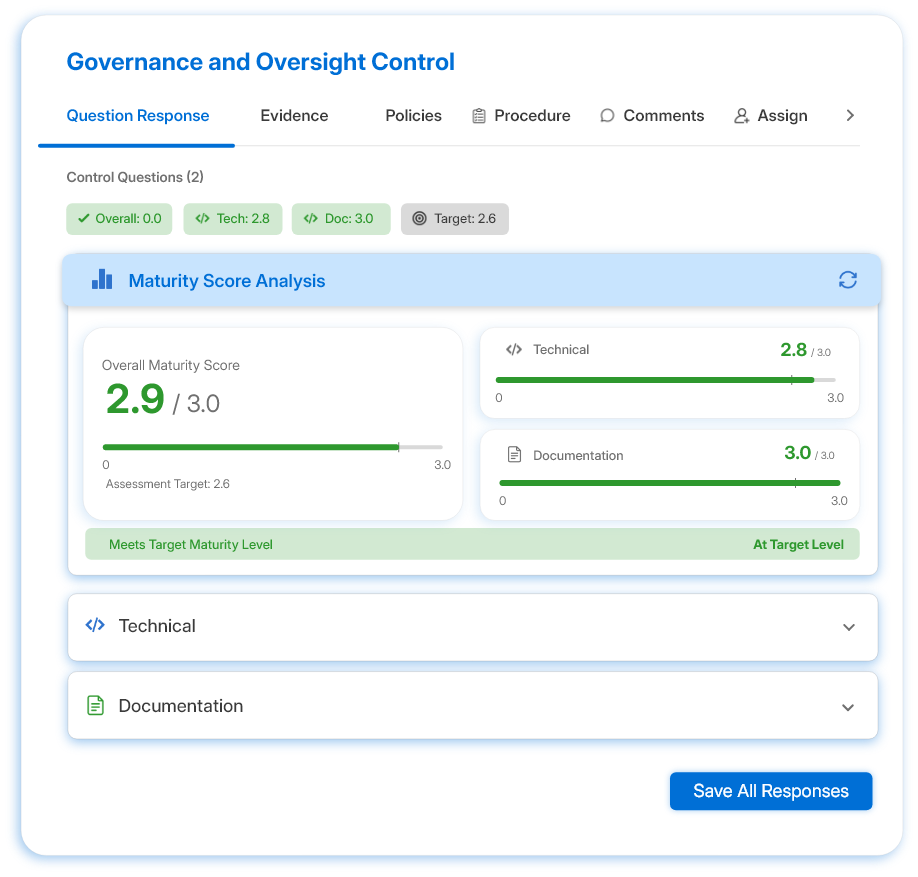
Bringen Sie die gemeinsamen Kriterien für Sicherheit und alle zusätzlichen Kategorien in den Geltungsbereich, verbinden Sie dann jedes Kriterium und seine Fokuspunkte mit Kontrollen, Verantwortlichen und Richtlinien. Sehen Sie, wo die Abdeckung vollständig ist und wo Gestaltungslücken bleiben.

  • Wählen Sie die Kategorien im Geltungsbereich aus.
  • Ordnen Sie Kriterien und Fokuspunkte Kontrollen zu.
  • Weisen Sie jeder Kontrolle einen Verantwortlichen zu.
Secrato-Plattform: Reifegrad-Score
Secrato-Plattform: Audit-Bereitschaft-Score
BETRIEBLICHE WIRKSAMKEIT

Sammeln Sie Nachweise über den gesamten Beobachtungszeitraum

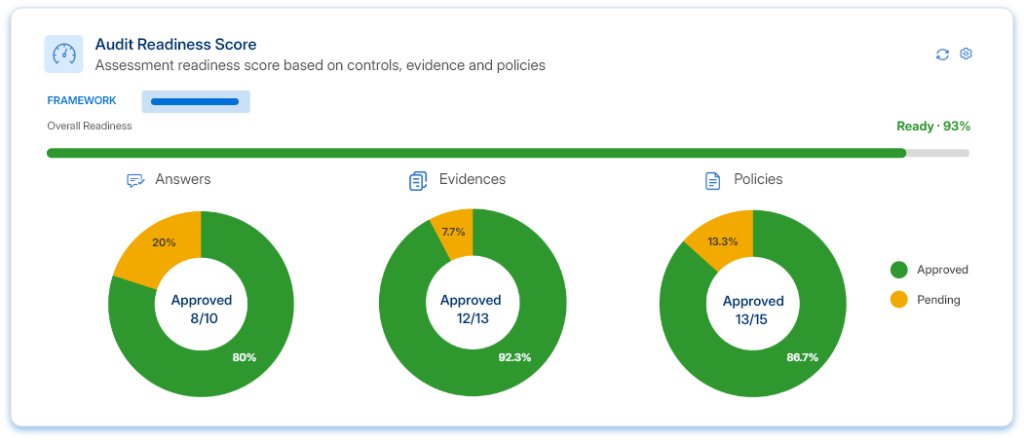
Ein Type-2-Bericht prüft, ob Kontrollen über einen Zeitraum – typischerweise drei bis zwölf Monate – wirksam betrieben wurden. Planen Sie wiederkehrende Nachweise ein, verfolgen Sie fehlende Durchläufe nach und dokumentieren Sie Ausnahmen und Behebungen, bevor der Auditor diese prüft.

  • Planen Sie wiederkehrende Nachweise pro Kontrolle ein.
  • Kennzeichnen Sie fehlende Nachweise und Ausnahmen frühzeitig.
  • Halten Sie die Behebung mit der Kontrolle verknüpft.
Secrato-Plattform: Audit-Bereitschaft-Score
AUDIT-ZUSAMMENARBEIT

Ein gemeinsamer Arbeitsort für Ihre Prüfer

Teilen Sie die Systembeschreibung, die Kontrollmatrix und die Nachweise über strukturierten Zugriff mit Ihrem Prüfer. Verfolgen Sie Anfragen und Feststellungen, und halten Sie die Antworten der Geschäftsleitung mit den betreffenden Kontrollen verbunden.

  • Bereiten Sie die Systembeschreibung und Kontrollmatrix vor.
  • Verfolgen Sie Auditor-Anfragen und Feststellungen.
  • Teilen Sie den Abschlussbericht über Ihr Trust-Center.
Secrato-Plattform: Kontrollverbindung
DER REST DER PLATTFORM

Weitere Funktionen für SOC 2

Neben den oben genannten Kernzielen unterstützen diese Funktionen das umfassendere SOC 2-Programm.

Verbinden Sie Kontrollen und Anforderungen über Rahmenwerke hinweg, um gemeinsame Abdeckung zu identifizieren und doppelten Bewertungsaufwand zu reduzieren.

Halten Sie Risiken mit den Kontrollen und Nachweisen ihrer Behandlung verbunden – mit Transparenz über Verantwortlichkeiten und Restrisiko.

Bringen Sie Nachweise zusammen, überprüfen Sie die Kontrollbereitschaft und verwalten Sie Feststellungen mit strukturiertem Assessor-Zugriff, wo angemessen.

Verwalten Sie Anforderungen, Kontrollen, Nachweise, Richtlinien und Status gemeinsam und geben Sie Teams einen aktuellen Überblick über den Stand der Umsetzung.

Verbinden Sie interne und externe Systeme über APIs und Integrationen, um die Nachweiserfassung zu unterstützen und manuelle Nachverfolgung zu reduzieren.

Teilen Sie relevante Sicherheits- und Compliance-Informationen mit Stakeholdern durch kontrollierten öffentlichen oder geschlossenen Zugriff.

RAHMENWERK-ABDECKUNG

Eine Kontrolle. Mehrere Rahmenwerke.

Die Trust Services Criteria überschneiden sich stark mit ISO/IEC 27001 und NIST CSF 2.0, was erhebliche Möglichkeiten bietet, bestehende Kontrollen und Nachweise wiederzuverwenden. Die Einheitliche Kontrollbibliothek ordnet gemeinsame Kontrollen über Rahmenwerke hinweg zu, sodass Teams sehen können, wo bestehende Arbeiten bereits zu SOC 2 beitragen, während klar bleibt, dass die Zuordnung Entsprechung zeigt, nicht Äquivalenz.

Häufig gestellte Fragen zu SOC 2-Compliance-Software

Was ist SOC 2?

SOC 2® ist eine Prüfung nach AICPA-Attestierungsstandards, in der eine unabhängige CPA-Gesellschaft über die Kontrollen einer Serviceorganisation berichtet, die für Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit oder Datenschutz relevant sind. Die Kriterien sind die Trust Services Criteria von 2017, mit Schwerpunkten, die 2022 überarbeitet wurden. Das Ergebnis ist ein Bericht für Kunden und deren Prüfer, kein Zertifikat.

Ein Type 1-Bericht behandelt die Beschreibung des Systems und die Eignung der Kontrollengestaltung zu einem bestimmten Stichtag. Ein Type 2-Bericht behandelt auch, ob diese Kontrollen über einen Zeitraum hinweg, typischerweise drei bis zwölf Monate, wirksam funktioniert haben, und ist der Bericht, den die meisten Kunden anfordern.

Secrato ordnet die Trust Services Criteria Kontrollen, Verantwortlichen und Richtlinien zu, plant und erfasst Nachweise über den Beobachtungszeitraum und verfolgt Ausnahmen und Prüfer-Anfragen. Arbeiten, die Sie bereits für ISO/IEC 27001 durchgeführt haben, zählen, wenn Kontrollen entsprechen, und der endgültige Bericht kann über das Trust-Center mit Kunden geteilt werden.

Sicherheit, abgedeckt durch die gemeinsamen Kriterien, ist Teil jeder SOC 2-Prüfung. Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz sind optional und werden hinzugefügt, wenn sie für die von Ihnen erbrachten Dienstleistungen und die Zusagen gegenüber Ihren Kunden relevant sind.

Halten Sie die SOC 2-Bereitschaft in Bewegung

SOC 2 ist kein einmaliges Projekt: Kontrollen, Nachweise und Ausnahmen bewegen sich kontinuierlich zwischen Berichten. Erfahren Sie, wie Secrato diese Arbeit vernetzt und Ihrem Team einen klaren Überblick über die Bereitschaft verschafft, bevor Ihr Auditor nachfragt.

Secrato
