
DORA und NIS2 für Banken, Versicherer und Finanzeinrichtungen
Banken und Finanzmarktinfrastrukturen sind in NIS2 aufgeführt, aber für das IKT-Risikomanagement und die Meldung von Vorfällen hat der Digital Operational Resilience Act (DORA) Vorrang. Versicherer, Investmentfirmen und Zahlungsinstitute unterliegen ebenfalls DORA. Ihre IKT-Anbieter fallen häufig unter NIS2.
Kurz gesagt: DORA gilt seit dem 17. Januar 2025 und ist das spezifische Gesetz für IKT-Risikomanagement, Meldung von Vorfällen, Resilienzprüfungen und IKT-Drittanbieterrisiken im Finanzsektor. Es ersetzt damit die entsprechenden NIS2-Verpflichtungen für Banken und Marktinfrastrukturen. Secrato bildet DORA, NIS2 und ISO/IEC 27001 auf einen Kontrollsatz ab, hält das Register der IKT-Anbieter aktuell und unterstützt die Klassifizierung von Vorfällen.
Wo DORA gilt und wo NIS2 noch relevant ist
NIS2 Artikel 4 ermöglicht es, dass branchenspezifisches EU-Recht an seine Stelle tritt, wenn es mindestens gleichwertig ist – und DORA tut das für Finanzunternehmen. NIS2 bleibt relevant für Konzernunternehmen außerhalb des DORA-Geltungsbereichs und für Ihre IKT-Anbieter wie Cloud- und Managed-Service-Provider. DORA-Compliance-Software →
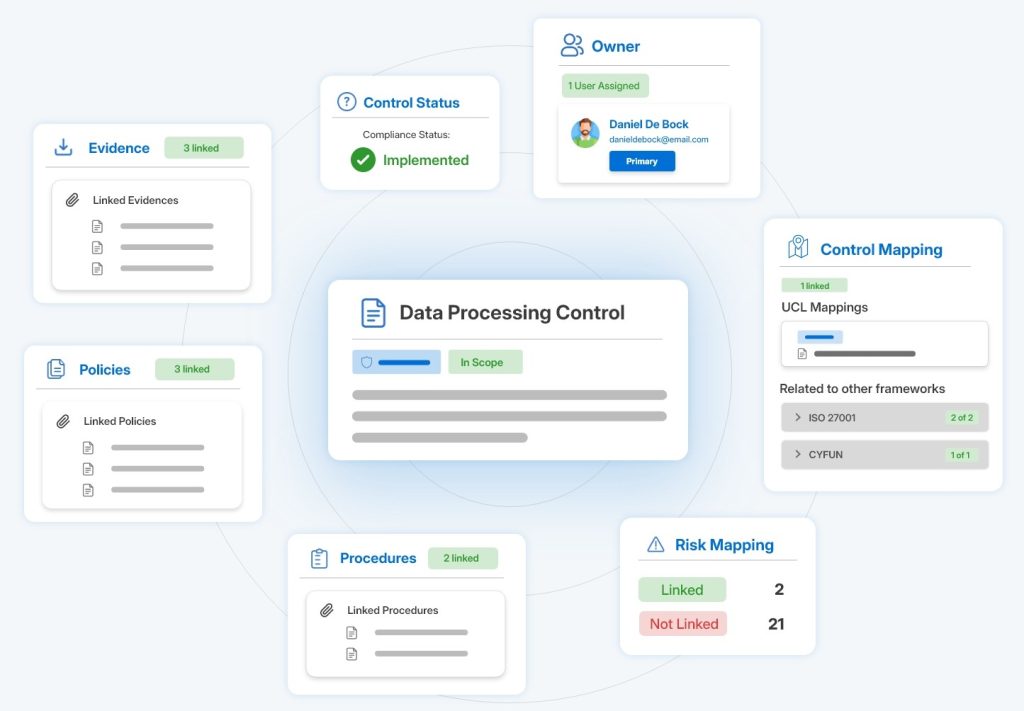
Ein IKT-Risiko-Rahmenwerk für Aufsichtsbehörden und Prüfer
DORAs IKT-Risikomanagement-Rahmenwerk als Kontrollen
Wandeln Sie DORAs IKT-Risikomanagement-Rahmenwerk in Kontrollen mit Verantwortlichen und Nachweisen um, und nutzen Sie ISO/IEC 27001-Arbeiten dort, wo sie sich überschneiden.
Ihr Verzeichnis der IKT-Anbieter, aktuell gehalten
Halten Sie Verträge, Kritikalität und Bewertungen von IKT-Drittanbietern in einem Lieferantenverzeichnis zusammen, verknüpft mit den Funktionen, die sie unterstützen, bereit für das Informationsregister, das Ihre Aufsichtsbehörde anfordert.
Klassifizierung, Meldung und Resilienzprüfungen
Klassifizieren Sie größere IKT-bezogene Vorfälle, führen Sie die Erstmeldung, Zwischenmeldung und Abschlussmeldung in einem Datensatz zusammen, und verfolgen Sie Resilienzprüfungen und Folgemaßnahmen.
AUS BELGIEN

Was in Belgien und den Niederlanden gilt
In Belgien beaufsichtigen die Nationale Bank von Belgien und die FSMA DORA; in den Niederlanden De Nederlandsche Bank und die AFM. Banken verfügen häufig auch über eine ISO/IEC 27001-Zertifizierung und müssen Konzern- und Kundenaudits beantworten, daher spart ein gemeinsamer Kontrollsatz Arbeit über alle hinweg.
Secrato verarbeitet alle GRC-Daten in einem Tier IV-Rechenzentrum in Antwerpen nach EU-Recht. Beginnen Sie mit dem DORA-Schritt-für-Schritt-Leitfaden für Benelux oder der kostenlosen DORA-Lückenanalyse.
Häufig gestellte Fragen
Müssen Banken NIS2 oder DORA einhalten?
Banken und Finanzmarktinfrastrukturen sind in NIS2 aufgeführt, aber DORA ist das spezifische Gesetz für IKT-Risikomanagement, Meldung von Vorfällen, Resilienzprüfungen und IKT-Drittanbieterrisiken. Daher gelten diese DORA-Regeln statt der entsprechenden NIS2-Verpflichtungen.
Seit wann gilt DORA?
DORA gilt seit 17. Januar 2025 für Banken, Versicherer, Wertpapierfirmen, Zahlungs- und E-Geld-Institute, Kryptowert-Dienstleister und andere Finanzunternehmen.
Sind IKT-Anbieter für Banken erfasst?
IKT-Anbieter müssen ihre Finanzkundschaft durch Verträge und Bewertungen bei der Erfüllung ihrer DORA-Verpflichtungen unterstützen. Cloud-, Rechenzentrum- und Managed-Service-Provider fallen in der Regel selbst unter NIS2, und die wichtigsten können unter DORA als kritische IKT-Drittanbieter benannt werden.
Unterstützt Secrato sowohl DORA als auch NIS2?
Ja. DORA, NIS2, ISO/IEC 27001 und andere Rahmenwerke sind gemeinsamen Kontrollen zugeordnet, daher werden Nachweise einmal erfasst. Siehe Zuordnung der Rahmenwerke.
Erfahren Sie, wie Secrato Ihr DORA-Programm unterstützt
Zeigen Sie uns Ihre Einrichtungen und Rahmenwerke, und wir ordnen DORA, NIS2 und ISO/IEC 27001 in Secrato zu.
