
DORA et NIS2 pour les banques, assureurs et entités financières
Les banques et les infrastructures de marchés financiers sont énumérées dans NIS2, mais pour la gestion du risque lié aux TIC et la déclaration des incidents, le règlement sur la résilience opérationnelle numérique (DORA) prime. Les assureurs, les entreprises d'investissement et les établissements de paiement suivent également DORA. Leurs prestataires de services TIC relèvent souvent de NIS2.
En résumé : DORA s'applique depuis le 17 janvier 2025 et est la loi spécifique pour la gestion du risque lié aux TIC, la notification des incidents, les tests de résilience et le risque lié aux tiers en matière de TIC dans le secteur financier, de sorte qu'elle remplace les obligations NIS2 correspondantes pour les banques et les infrastructures de marché. Secrato met en correspondance DORA, NIS2 et ISO/IEC 27001 avec un ensemble de contrôles unique, maintient à jour le registre des prestataires de TIC et soutient la classification des incidents.
Où DORA s'applique et où NIS2 reste pertinente
L'article 4 de NIS2 permet à la législation sectorielle de l'UE de prendre le relais lorsqu'elle est au moins équivalente, et DORA le fait pour les entités financières. NIS2 reste pertinente pour les sociétés du groupe en dehors de DORA et pour vos prestataires TIC, tels que les fournisseurs de services cloud et de services gérés. Logiciel de conformité DORA →
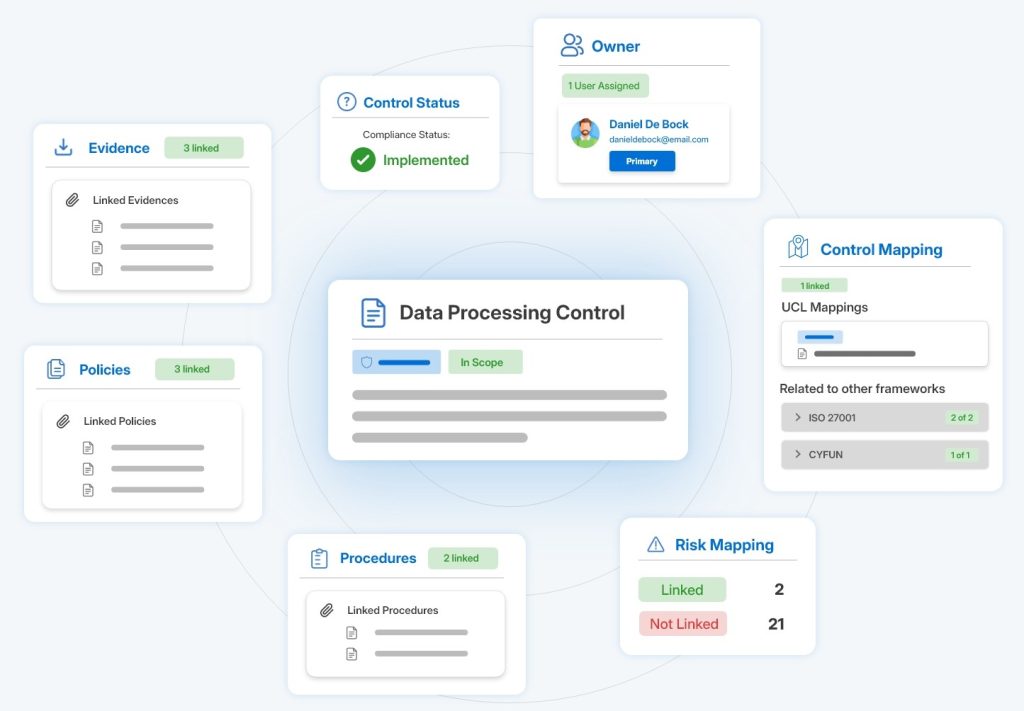
Un référentiel de risque lié aux TIC pour les régulateurs et les auditeurs
Le référentiel de gestion du risque lié aux TIC de DORA en tant que contrôles
Transformez le référentiel de gestion du risque lié aux TIC de DORA en contrôles avec responsables et preuves, et réutilisez le travail ISO/IEC 27001 là où il se chevauche.
Votre registre des fournisseurs de TIC, tenu à jour
Conservez les contrats, la criticité et les évaluations des fournisseurs de TIC tiers dans un registre de fournisseurs unique, lié aux fonctions qu'ils soutiennent, prêt pour le registre d'informations que votre autorité de contrôle demande.
Classification, déclaration et tests de résilience
Classifiez les incidents majeurs liés aux TIC, conservez les rapports initiaux, intermédiaires et finaux sur un seul dossier, et suivez les tests de résilience et les actions de suivi.
CONÇU EN BELGIQUE

Ce qui s'applique en Belgique et aux Pays-Bas
En Belgique, la Banque nationale de Belgique et la FSMA supervisent DORA ; aux Pays-Bas, De Nederlandsche Bank et l'AFM. Les banques détiennent souvent aussi une certification ISO/IEC 27001 et doivent répondre aux audits du groupe et des clients, de sorte qu'un ensemble de contrôles partagé permet de réduire le travail sur l'ensemble de ces référentiels.
Secrato traite toutes les données GRC dans un centre de données Tier IV à Anvers, en vertu de la législation de l'UE. Commencez par le guide étape par étape DORA pour le Benelux ou l'évaluation des écarts DORA gratuite.
Questions fréquentes
Les banques doivent-elles se conformer à NIS2 ou à DORA ?
Les banques et les infrastructures des marchés financiers sont mentionnées dans NIS2, mais DORA est la loi spécifique pour la gestion du risque lié aux TIC, la notification des incidents, les tests de résilience et le risque lié aux tiers prestataires de TIC, de sorte que ces règles DORA s'appliquent à la place des obligations NIS2 correspondantes.
Depuis quand la DORA s'applique-t-elle ?
DORA s'applique depuis le 17 janvier 2025 aux banques, assureurs, entreprises d'investissement, institutions de paiement et de monnaie électronique, prestataires de services relatifs aux actifs numériques et autres entités financières.
Les prestataires de TIC auprès des banques sont-ils couverts ?
Les prestataires de TIC doivent soutenir les obligations DORA de leurs clients financiers par des contrats et des évaluations. Les prestataires de services en nuage, de centres de données et de services gérés sont généralement eux-mêmes dans le champ d'application de NIS2, et les plus importants peuvent être désignés comme prestataires tiers critiques de TIC en vertu de DORA.
Secrato prend-il en charge à la fois DORA et NIS2 ?
Oui. DORA, NIS2, ISO/IEC 27001 et d'autres référentiels sont mis en correspondance avec des contrôles partagés, de sorte que les preuves sont collectées une seule fois. Voir la mise en correspondance des référentiels.
Découvrez comment Secrato soutient votre programme DORA
Montrez-nous vos entités et référentiels, et nous mettrons en correspondance DORA, NIS2 et ISO/IEC 27001 dans Secrato.
