
ISO/IEC 27701

ISO/IEC 27701-compliance, privacybeheer dat je kunt aantonen

ISO/IEC 27701:2025 beschrijft een managementsysteem voor privacy-informatie als zelfstandige norm. Secrato houdt privacyrisico's, controls, beleid en bewijs verbonden met de vereisten die ze beantwoorden, zodat je kunt laten zien hoe persoonsgegevens worden beheerd in plaats van het alleen te beschrijven.

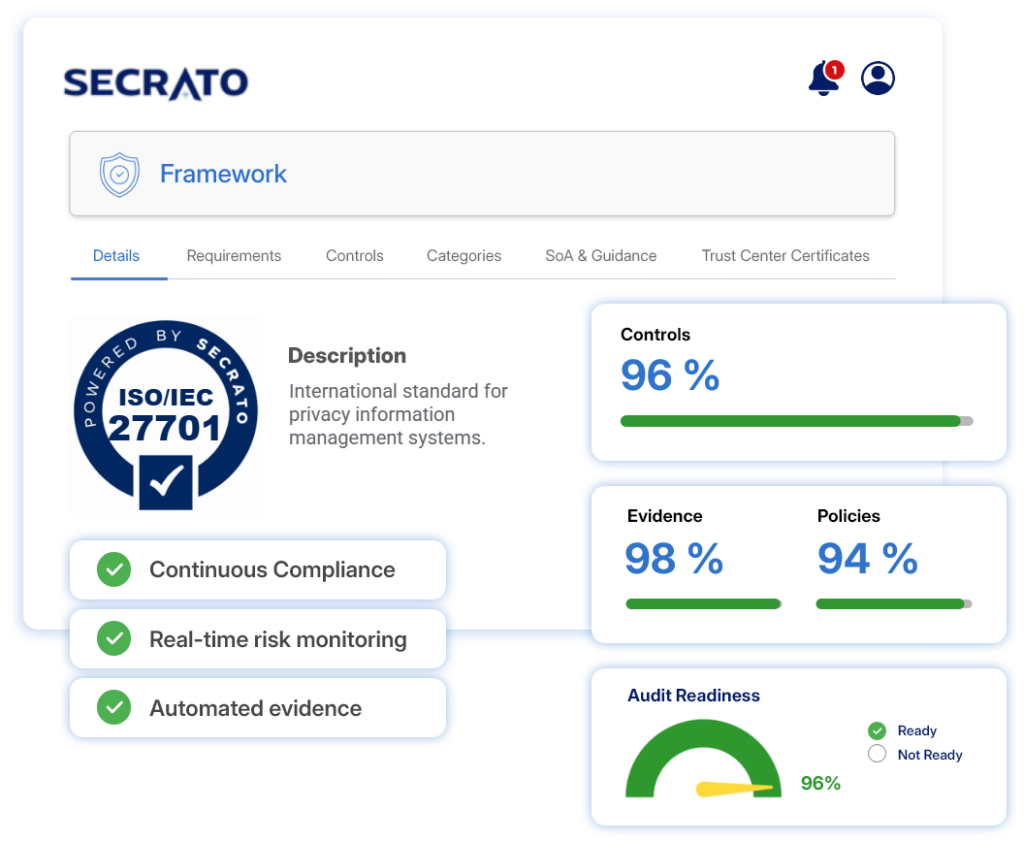
ISO/IEC 27701 framework-banner
AVG by design
AVG BY DESIGN
Gehost in België
GEHOST IN BELGIË
EU-datasoevereiniteit
EU-DATASOEVEREINITEIT
Beveiliging op enterprise-niveau
BEVEILIGING OP ENTERPRISE-NIVEAU
PRIVACY-CONTROLS

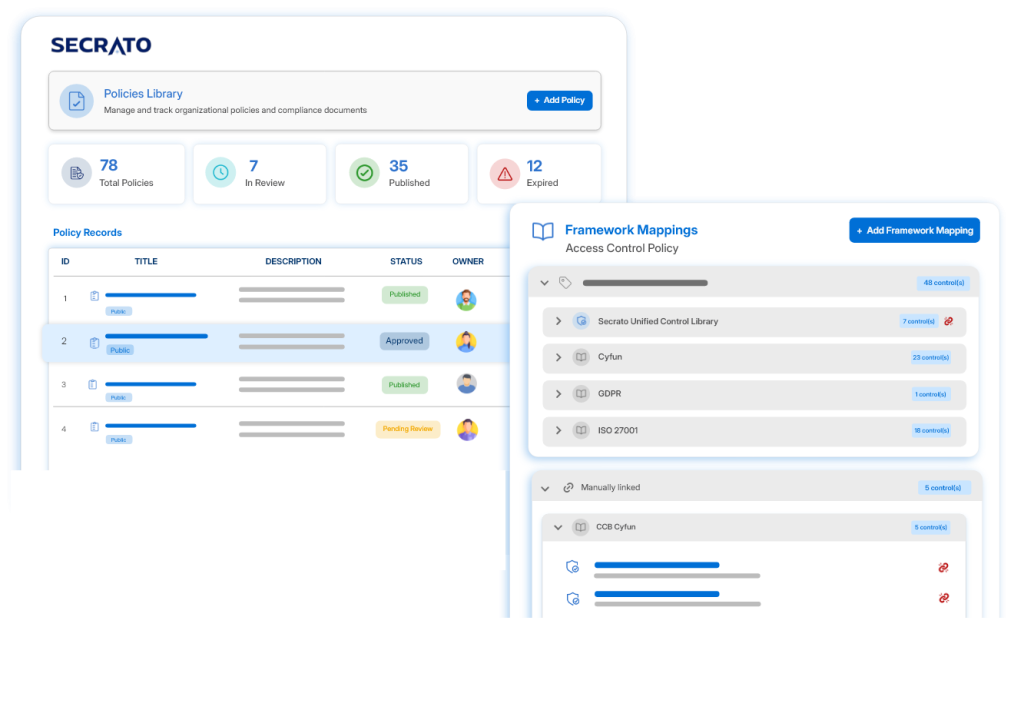
Koppel privacyvereisten aan controls

Koppel de vereisten van ISO/IEC 27701 aan de controls die ze afdekken, of je nu optreedt als PII-verwerkingsverantwoordelijke, PII-verwerker of beide. Houd eigenaarschap, status en ondersteunend bewijs zichtbaar voor elke control.

  • Volg controls voor verwerkingsverantwoordelijken en verwerkers apart op.
  • Wijs eigenaren toe en houd de status actueel.
  • Koppel bewijs aan de controls die het ondersteunt.
Secrato-platform: Beleidsbibliotheek
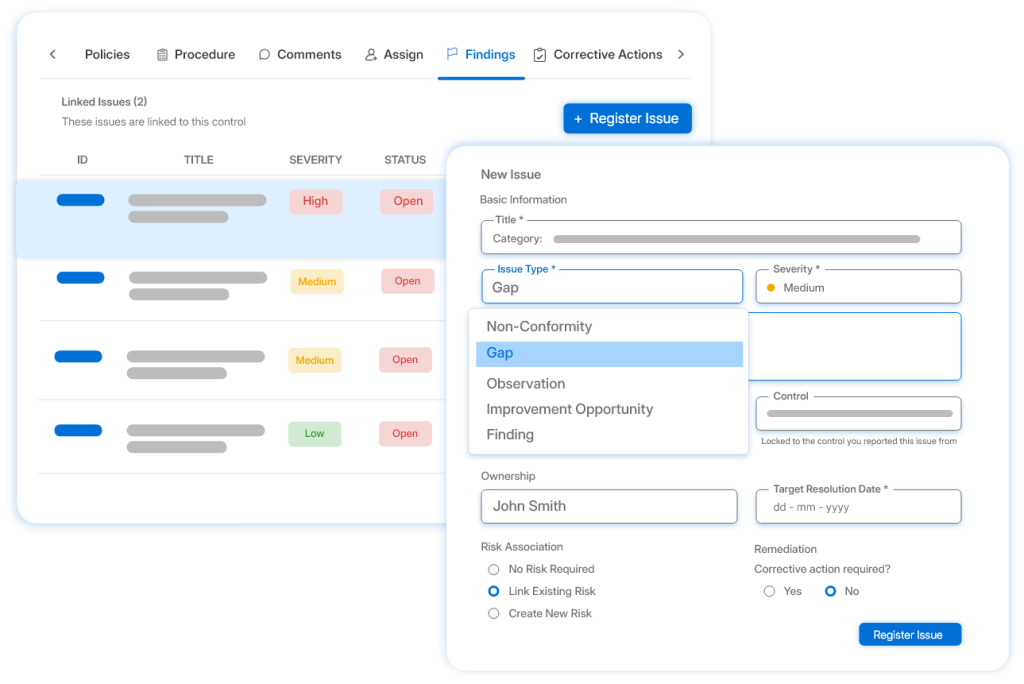
Secrato-platform: Bevindingen
PRIVACYRISICO

Houd privacyrisico's gekoppeld aan behandeling

Registreer risico's voor persoonsgegevens en voor de betrokkenen, en verbind ze met de controls en beslissingen waarmee ze worden behandeld. Houd de behandelstatus en het restrisico in beeld wanneer verwerkingen veranderen.

  • Beoordeel privacyrisico's naast beveiligingsrisico's.
  • Koppel elk risico aan de behandeling en controls ervan.
  • Bekijk het restrisico in één oogopslag.
PRIVACYRISICO

Houd privacyrisico's gekoppeld aan behandeling

Registreer risico's voor persoonsgegevens en voor de betrokkenen, en verbind ze met de controls en beslissingen waarmee ze worden behandeld. Houd de behandelstatus en het restrisico in beeld wanneer verwerkingen veranderen.

  • Beoordeel privacyrisico's naast beveiligingsrisico's.
  • Koppel elk risico aan de behandeling en controls ervan.
  • Bekijk het restrisico in één oogopslag.
Secrato-platform: Bevindingen
AUDITGEREEDHEID

Toon het PIMS in werking

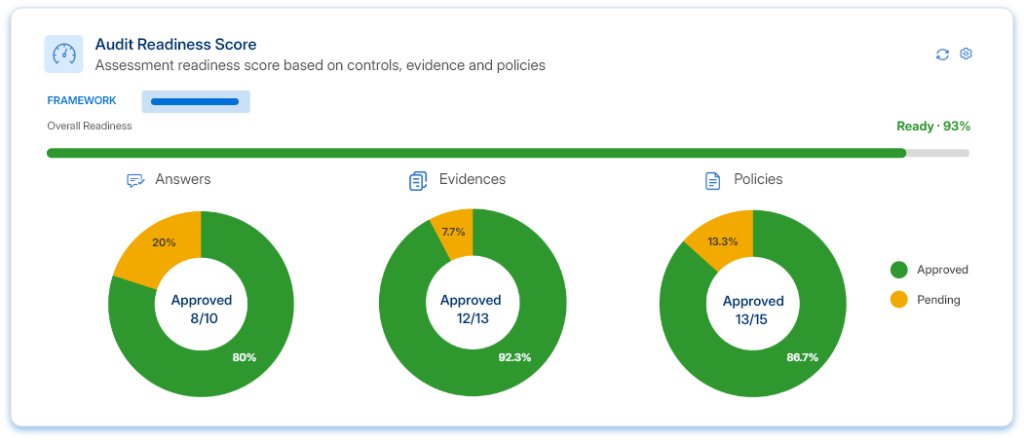
Houd beoordelingen, bewijs en bevindingen georganiseerd voor interne audit, directiebeoordeling en certificering. Geef auditors een duidelijk pad van elke vereiste naar de achterliggende vastleggingen.

  • Volg de gereedheid per vereiste op.
  • Houd bevindingen en corrigerende maatregelen bij elkaar.
  • Bereid gestructureerd bewijs voor auditors voor.
Secrato-platform: auditgereedheidsscore
DE REST VAN HET PLATFORM

Meer manieren waarop Secrato ISO/IEC 27701 ondersteunt

Naast de kernresultaten hierboven ondersteunen deze mogelijkheden het bredere ISO/IEC 27701-programma.

Beheer vereisten, controls, bewijs, beleidsregels en status samen, zodat teams een actueel overzicht hebben van waar de implementatie staat.

Bekijk waar ISO/IEC 27701-controls overlappen met de AVG, ISO/IEC 27001 en andere frameworks die je organisatie beheert.

Bepaal de scope, score en wijs beoordelingswerkzaamheden toe, met reacties gekoppeld aan het bewijs en de records erachter.

Organiseer bewijs, controleer de gereedheid van controls en beheer bevindingen, met gestructureerde revisor-toegang waar passend.

Verbind interne en externe systemen via API's en integraties om bewijsverzameling te ondersteunen en handmatig zoeken te verminderen.

Deel relevante beveiligings- en compliance-informatie met belanghebbenden via gecontroleerde openbare of beperkte toegang.

FRAMEWORK-DEKKING

Één control. Meerdere frameworks.

ISO/IEC 27701 deelt veel controlwerk met ISO/IEC 27001 en de AVG. De Uniforme controlebibliotheek brengt die gedeelde controls in kaart over de relevante vereisten, zodat teams werk kunnen hergebruiken zonder de frameworks als gelijkwaardig te beschouwen.

Veelgestelde vragen over ISO/IEC 27701-compliancesoftware

Wat is ISO/IEC 27701?

ISO/IEC 27701 specificeert vereisten voor een managementsysteem voor privacy-informatie (PIMS) voor organisaties die optreden als PII-verwerkingsverantwoordelijken, PII-verwerkers of beide. De huidige editie, ISO/IEC 27701:2025, is gepubliceerd op 14 oktober 2025 en vervangt de versie van 2019. Het is nu een zelfstandige managementsysteemnorm, waardoor certificering mogelijk is zonder een ISO/IEC 27001-certificaat. Accreditatie-instanties stellen de overgangsperiode voor certificaten die op basis van de versie van 2019 zijn afgegeven nog vast.

ISO/IEC 27701 is een vrijwillige internationale norm, terwijl de AVG bindend EU-recht is. De norm biedt een gestructureerde manier om privacy te beheren en kan de verantwoordingsplicht ondersteunen die de AVG verwacht, maar certificering bewijst op zichzelf geen AVG-compliance. Veel organisaties hanteren beide, met ISO/IEC 27701 als managementsysteem en hun AVG-verplichtingen gekoppeld aan de controls ervan.

Secrato ondersteunt ISO/IEC 27701:2025 door privacyvereisten te verbinden met de controls, risico's, het beleid en het bewijs erachter. Teams krijgen een actueel overzicht van de PIMS-gereedheid en openstaande hiaten, en kunnen gedeeld controlwerk hergebruiken over ISO/IEC 27001, AVG en andere frameworks heen. Secrato certificeert geen organisaties; certificering wordt uitgevoerd door een geaccrediteerde certificatie-instelling.

Houd privacygovernance klaar voor beoordeling

Privacyverplichtingen veranderen bij elke nieuwe verwerkingsactiviteit, leverancier en elk nieuw systeem. Ontdek hoe Secrato je privacy-controls, risico's en bewijs verbonden kan houden, zodat je PIMS actueel blijft tussen audits in.

Secrato
